

Objavljen je distribucija Kali Linux 2021.2, namijenjena testiranju sustava na prisutnost ranjivosti, provođenju revizije, analizi preostalog sadržaja i utvrđivanju posljedica napada zloćudnih korisnika. Svi originalni radovi napravljeni u okviru distribucije dostupni su pod GPL licencom i mogu se pronaći u javnom Git repozitoriju. Pripremljene su različite verzije iso slika, veličine 378 MB, 3.6 GB i 4.2 GB. Gradnje su dostupne za arhitekture x86, x86_64, ARM (armhf i armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Zadani radni okoliš je Xfce, ali opcionalno su podržani KDE, GNOME, MATE, LXDE i Enlightenment e17.
Kali uključuje jedan od najopsežnijih skupova alata za stručnjake u području računalne sigurnosti: od alata za testiranje web aplikacija i provale u bežične mreže do programa za čitanje podataka s RFID čipova. U kompletu se nalazi zbirka eksploatacija i više od 300 specijaliziranih alata za provjeru sigurnosti, kao što su Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Osim toga, distribucija uključuje alate za ubrzavanje probijanja lozinki (Multihash CUDA Brute Forcer) i WPA ključeva (Pyrit) korištenjem CUDA i AMD Stream tehnologija, koje omogućuju korištenje NVIDIA i AMD GPU grafičkih kartica za obavljanje računalnih operacija.
U novom izdanju:
- Predstavljen je alat Kaboxer 1.0, koji omogućava distribuciju aplikacija koje se pokreću u izoliranim kontejnerima. Posebnost Kaboxer-a je ta što se takvi kontejneri s aplikacijama dostavljaju putem standardnog sustava upravljanja paketima i instaliraju koristeći alat apt. U obliku kontejnera u distribuciji trenutno su dostupne tri aplikacije — Covenant, Firefox Developer Edition i Zenmap.
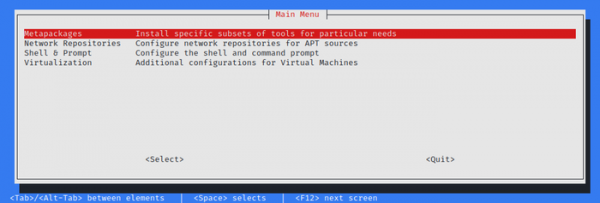
- Predložena je aplikacija Kali-Tweaks 1.0 s korisničkim sučeljem za pojednostavljenje konfiguracije Kali Linux-a. Aplikacija omogućava instalaciju dodatnih tematskih setova alata, promjenu poziva naredbenog okruženja (Bash ili ZSH), omogućavanje eksperimentalnih repozitorija i promjenu postavki za pokretanje unutar. virtualnih mašina.

- Potpuno je redizajniran backend za podršku grani Bleeding-Edge s najnovijim verzijama paketa.
- U kernel je dodana zakrpa za isključivanje ograničenja vezano uz povezivanje obrada na privilegirane mrežne portove. Otvaranje slušnog soketa na portovima ispod 1024 više ne zahtijeva proširena prava pristupa.
- Dodani su novi alati:
- CloudBrute — pretraživanje infrastrukture tvrtki, datoteka i aplikacija u nezaštićenim oblacima.
- Dirsearch — pretraživanje tipičnih datoteka i direktorija u skrivenim putanjama. web-poslužitelja.
- Feroxbuster — rekurzivno pretraživanje sadržaja metodom pokušaja.
- Ghidra — okvir za obrnutu inženjering.
- Pacu — okvir za istraživanje AWS okruženja.
- Peirates — testiranje sigurnosti infrastrukture temeljene na Kubernetes-u.
- Quark-Engine — identifikator zloćudnog softvera za Android.
- VSCode — uređivač koda.
- Dodana je mogućnost (CTRL + p) brzog prebacivanja između jedne i dvije linije unosa komandi u terminalu.
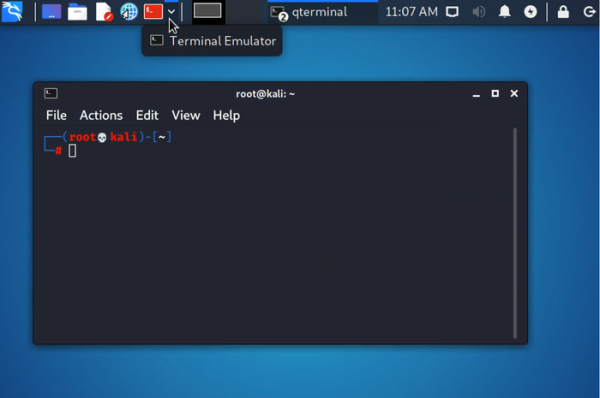
- Unesena su poboljšanja u korisničko sučelje temeljenom na Xfce. Proširene su mogućnosti trake za brzo pokretanje, smještene u gornjem lijevom kutu (dodano je izbornik za odabir terminala, defaultno predloženi su prečaci za preglednik i uređivač teksta).

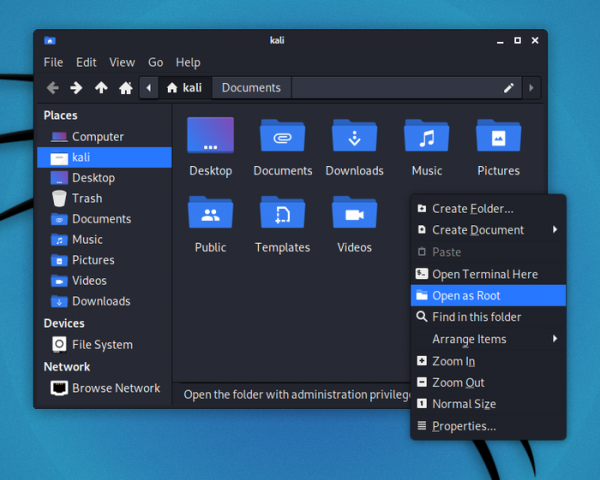
- U upravitelju datoteka Thunar u kontekstnom izborniku ponuđena je opcija za otvaranje direktorija s root pravima.

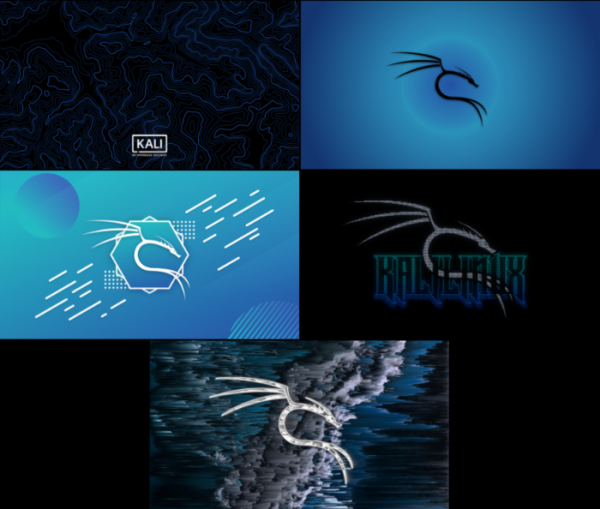
- Ponuđene su nove pozadine za radnu površinu i ekran za prijavu u sustav.

- Osigurana je potpuna podrška za monoblok Raspberry Pi 400 i poboljšane verzije za ploče Raspberry Pi (jezgra Linuxa ažurirana na verziju 5.4.83, osigurana je funkcionalnost Bluetooth na pločama Raspberry Pi 4, dodani novi konfiguratori kalipi-config i kalipi-tft-config, vrijeme prve podizanja sustava smanjeno sa 20 minuta na 15 sekundi).
- Dodane su Docker slike za ARM64 i ARM v7 sustave.
- Implementirana je podrška za instalaciju paketa Parallels Tools na uređajima s Apple M1 čipom.
- Istovremeno je pripremljeno izdanja NetHunter 2021.2, okruženja za mobilne uređaje na bazi Android platforme s odabranim alatima za testiranje sustava na prisutnost ranjivosti. Pomoću NetHunter-a moguće je provesti napade specifične za mobilne uređaje, na primjer, kroz emulaciju rada USB uređaja (BadUSB i HID Keyboard — emulacija mrežnog USB adaptora koji se može koristiti za MITM napade ili USB tipkovnice koja zamjenjuje znakove) i stvaranje lažnih pristupnih točaka (MANA Evil Access Point). NetHunter se instalira u standardno okruženje Android platforme u obliku chroot slike, u kojoj se izvršava posebno prilagođena verzija Kali Linuxa. U novoj verziji dodana je podrška za Android 11, uključeni su ispravci rtl88xxaum, proširena je podrška za Bluetooth, poboljšan je rad Magisk root-a, povećana je kompatibilnost s dinamički kreiranim particijama za pohranu.
Izvor: opennet.ru
