

Objavljen je web preglednik Firefox 131, a ažuriranja prethodnih ekstenzija s dugoročnom podrškom — 115.16.0 i 128.3.0 su formirana. Na beta-testiranje je prebačen Firefox 132, čije je izdanje planirano za 29. listopada.
Glavne novosti u Firefoxu 131:
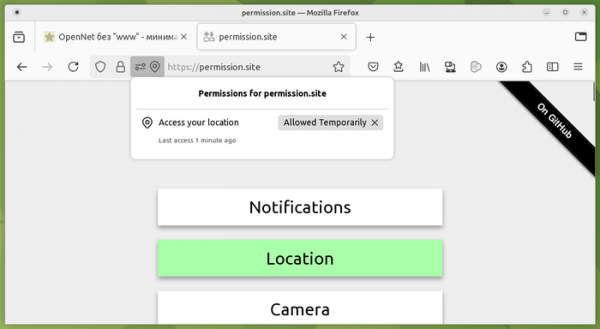
- Implementirana je mogućnost davanja privremenih ovlasti stranicama (na primjer, pristup lokaciji), koje prestaju važiti nakon zatvaranja kartice ili isteka jednog sata nakon korisničkog odobrenja.

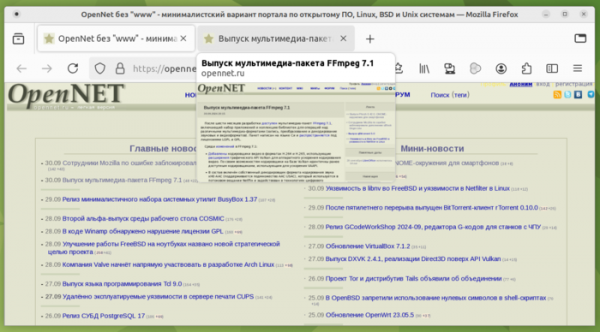
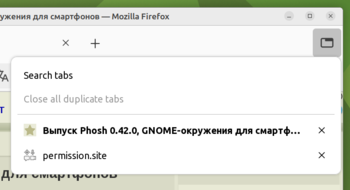
- Prikaz mini slika stranica postavljen je kao zadani kada se kursor zadrži iznad dugmadi kartica. Očekuje se da će mini slike brže omogućiti pronalaženje potrebnih stranica bez gubitka vremena pretražujući kartice s istim naslovima.

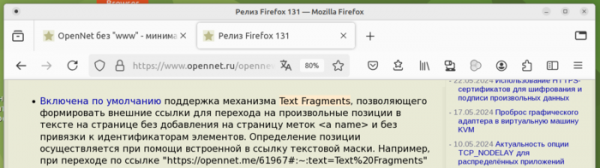
- Zadano je da se podrži mehanizam Text Fragments, koji omogućava stvaranje vanjskih linkova za prelazak na proizvoljne pozicije unutar teksta na stranici bez dodavanja oznaka na samu stranicu. <a name> i bez vezivanja za identifikatore elemenata. Pozicija se određuje putem ugrađene tekstualne maske unutar linka. Na primjer, kada se prelazi na link „https://opennet.me/61967#:~:text=TextFragments“, preglednik će pomaknuti stranicu na poziciju s frazom „Text Fragments“ i istaknuti je bojom. Osim postavljanja jednostavne maske, podržava se mogućnost određivanja maski početka i kraja istaknutog teksta, kao i vezivanja na prethodne i sljedeće maske koje se koriste za isticanje željenog fragmenta u prisutnosti više podudaranja na stranici.

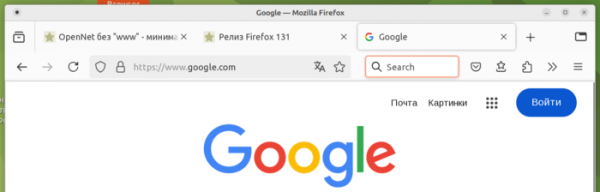
- Omogućen je pristup glavnoj stranici pretraživača uz pritiskanje shift-enter ili shift-click u praznom pretraživačkom okviru koji se opcionalno može dodati uz adresnu traku.

- Ikona izbornika sa popisom svih otvorenih kartica koja se prikazuje u gornjem desnom kutu je promijenjena (umjesto oznake „V“, sada se koristi slika kartice).

- U ugrađenom sustavu za prevođenje, kada se odabere zadani jezik, sada se koristi jezik koji je korisnik ranije odabrao za prevođenje.
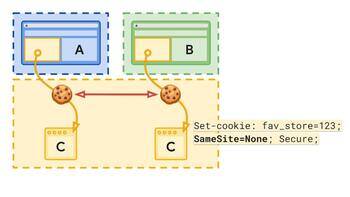
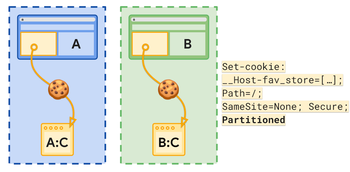
- Dodana je podrška za tehnologiju CHIPS (Cookies Having Independent Partitioned State), koju je stvorio Google u okviru inicijative Privacy Sandbox i koja omogućuje izolaciju kolačića uz vezu na domen prvi nivo, koristeći atribut „Partitioned“. Ako u običnim uvjetima vanjski kod s web stranice „C“, ugrađen na web stranice „A“ i „B“, može obrađivati zajedničke kolačiće za te web stranice, tada uz atribut „Partitioned“ kolačići koje postavlja web stranica „C“, pri učitavanju koda s web stranica „A“ i „B“, bit će potpuno odvojeni.


- Vrijednost SameSite=None za kolačiće sada se može postaviti samo u Secure načinu, koji važi za veze putem HTTPS-a. SameSite=None onemogućuje ograničenja slanja kolačića za umetanja s vanjskih web stranica.
- U procesu pripreme za prijelaz na specifikaciju SVG 2 uklonjena su svojstva SVGGraphicsElement.nearestViewportElement i SVGGraphicsElement.farthestViewportElement, koja su proglašena zastarjelima u veljači.
- Prema preporuci radne skupine za standardizaciju CSS-a, CSS svojstvo „inset-area“ preimenovano je u „position-area“.
- U JavaScript su sučelje Iterator dodane podrške za sinkrone izvršne operatore Iterator.prototype.drop(), Iterator.prototype.every(), Iterator.prototype.filter(), Iterator.prototype.find(), Iterator.prototype.flatMap(), Iterator.prototype.forEach(), Iterator.prototype.map(), Iterator.prototype.reduce(), Iterator.prototype.some() i Iterator.prototype.take(), koje omogućuju korištenje operacija s iteratorima sličnih operacijama s nizovima, bez potrebe za izričitim stvaranjem međuspremnika Array, što je korisno pri obradi vrlo velikih skupova podataka.
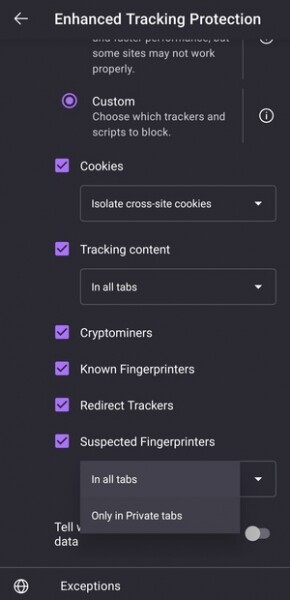
- U verziji za Android, pri spremanju oznake, od sada se prema zadanim postavkama odabire odjeljak u koji je dodana prethodna oznaka, a ne korijenski odjeljak oznaka. U postavkama je dodana opcija za uključivanje zaštite od skrivene identifikacije korisnika (fingerprint), koja nije povezana s poznatim trakerima. Opcija je dostupna odabirom prilagodljivog ili proširenog načina zaštite od praćenja.

Osim noviteta i ispravaka grešaka, u Firefoxu 131 otklonjene su 24 ranjivosti. 18 ranjivosti označeno je kao opasno, od kojih je 14 uzrokovano problemima s radom s memorijom, kao što su preljevi spremnika i pristup već oslobođenim područjima memorije. Potencijalno, ovi problemi mogu dovesti do izvršenja zlonamjernog koda pri otvaranju posebno oblikovanih stranica.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish