

izdanje web preglednika , kao i Firefox 68.7 za Android platformu. Osim toga, razvijena je nova verzija. s dugim rokom podrške . Uskoro će u fazu grana Firefox 76, čije je izdanje planirano za 5. svibnja (projekt od 4-5 tjedana ).
:
- Za Linux je započet razvoj u Flatpak formatu.
- Obnovljen je dizajn adresne trake. Kada se klikne na adresnu traku, sada se odmah prikazuje padajući izbornik najčešće korištenih linkova bez potrebe za unosom. Savjeti za pretraživanje optimizirani su za bolji rad na malim zaslonima. U području kontekstualnih preporuka omogućeno je prikazivanje savjeta za rješavanje uobičajenih problema pri radu s preglednikom.
Prekinuto je prikazivanje protokola https:// i poddomene «www.» u padajućem izborniku linkova prikazanom tijekom unosa u adresnu traku (na primjer, sadržajno različiti https://opennet.ru i https://www.opennet.ru bit će neprepoznatljivi). Protokol http:// prikazuje se u rezultatima pretraživanja bez promjena.
- Za Linux je promijenjeno ponašanje pri kliku u adresnu traku (sada je kao u Windows i macOS) – pojedinačni klik odabire sav sadržaj bez kopiranja u međuspremnik, dvostruki klik odabire jednu riječ, a trostruki klik odabire sav sadržaj i kopira ga u međuspremnik.
- Implementirano ne učitava slike koje se nalaze izvan vidnog područja dok korisnik ne pomakne sadržaj stranice do mjesta odmah prije slike. Za upravljanje odgođenim učitavanjem stranica u 'img' oznaku dodat je atribut '', koji može primiti vrijednost 'lazy'. Pretpostavlja se da će odgođeno učitavanje smanjiti potrošnju memorije, smanjiti promet i povećati brzinu početnog učitavanja stranica. Za upravljanje odgođenim učitavanjem dodana je opcija 'dom.image-lazy-loading.enabled' u about:config.
- puna podrška za WebGL u okruženjima koja koriste Wayland protokol. Do sada je razina performansi WebGL u Linux izdanjima Firefoxa bila nedovoljna zbog nedostatka podrške za hardversko ubrzanje, što je rezultat problema s gfx drajverima za X11 i primjene različitih standarda. Korištenjem Wayland situacija se promijenila zahvaljujući novom , koji koristi mehanizam . Osim hardverskog ubrzanja WebGL, backend je također podršku za ubrzano dekodiranje videa H.264 pomoću VA-API (Video Acceleration API) i FFmpegDataDecoder (podrška za VP9 i druge video formate) u Firefoxu 76). Za upravljanje omogućavanjem ubrzanja u about:config predložene su opcije „widget.wayland-dmabuf-webgl.enabled“ i „widget.wayland-dmabuf-vaapi.enabled“.
- Za korisnike iz Velike Britanije omogućeno je prikazivanje sponzoriranih blokova na naslovnoj stranici u odjeljku preporučene usluge Pocket. Blokovi su jasno označeni kao oglasi i mogu se isključiti u postavkama. Ranije su oglasi bili dostupni samo korisnicima iz SAD-a.
- način čišćenja starih kolačića i podataka o web-lokacijama prilikom pristupa web-lokacijama s kodom za praćenje kretanja s kojima korisnik interaktivno nije komunicirao. Način je usmjeren na borbu protiv praćenja putem preusmjeravanja.
- implementacija modalnih dijaloga vezanih za pojedinačne kartice koji ne blokiraju cijeli sučelje.
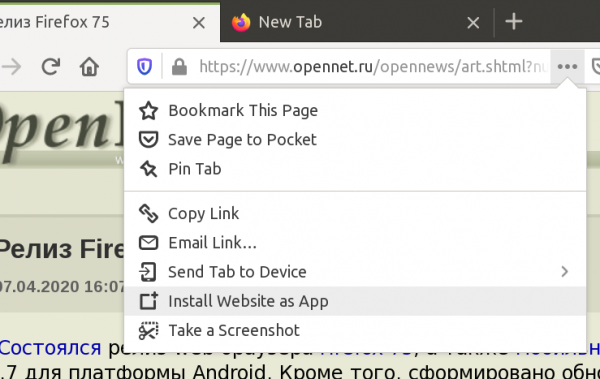
- mogućnost instaliranja i otvaranja web-lokacija u obliku aplikacija (Apps), što omogućuje rad s web-lokacijom kao s običnim desktop programom. Kako bi se omogućilo u about:config, potrebno je dodati postavku „browser.ssb.enabled=true“, nakon čega će se u kontekstnom izborniku radnji na stranici (tri točke u adresnoj traci) pojaviti stavka „Install Website as App“, koja omogućuje postavljanje prečaca za odvojeno otvaranje trenutne web-lokacije na radnoj površini ili u izborniku aplikacija. Razvoj razvoj koncepcije «» (SSB), koja podrazumijeva otvaranje web stranice u odvojenom prozoru bez izbornika, adresne trake i drugih elemenata sučelja preglednika. U trenutnom prozoru otvaraju se samo veze na stranice aktivne web stranice, dok prijelaz na vanjske poveznice dovodi do stvaranja odvojenog prozora s običnim preglednikom.

- implementacija načina „«, aktiviranog putem HTTP zaglavlja „X-Content-Type-Options“, koji sada onemogućava i logiku automatskog određivanja MIME tipova za HTML dokumente, a ne samo za JavaScript i CSS. Način pomaže u zaštiti od napada povezanih s manipulacijom MIME tipovima. Pregledač prema zadanim postavkama analizira tip obrađenog sadržaja i obrađuje ga ovisno o određenom tipu. Na primjer, ako se u datoteku „.jpg“ spremi HTML kod, prilikom otvaranja ta će datoteka biti obrađena kao HTML, a ne kao slika. Napadač može koristiti obrazac za učitavanje slika za jpg datoteku koja uključuje HTML s JavaScript kodom, nakon čega može objaviti poveznicu na tu datoteku, prilikom izravnog otvaranja koje će se izvršiti JavaScript kod u kontekstu web-lokacije na koju je izvršeno učitavanje (mogu se odrediti kolačići i drugi podaci vezani uz web-lokaciju korisnika koji je otvorio poveznicu).
- Osigurano je lokalno predmemoriranje svih pouzdanih PKI certifikata certifikacijskih tijela poznatih Mozilla, što je poboljšalo kompatibilnost s pogrešno konfiguriranim web poslužiteljima.
- Na stranicama otvorenim putem HTTP bez šifriranja zabranjeno je korištenje API Web Crypto.
- Za Windows implementiran je način izravnog kompozitovanja (Direct Composition), koji poboljšava performanse i omogućuje bržu integraciju sustava kompozitovanja , pisanog na jeziku Rust i delegirajućeg operacije prikazivanja sadržaja stranice na GPU.
- Za macOS implementirana je eksperimentalna mogućnost korištenja klijentskih certifikata iz zajedničkog spremišta certifikata operativnog sustava (za aktivaciju u about:config potrebno je uključiti opciju security.osclientcerts.autoload). Počevši od Firefox 72, ova mogućnost bila je dostupna samo za Windows.
- Slijedeći Linux, u verzijama za macOS primijenjen je mehanizam izolacije , usmjeren na blokiranje iskorištavanja ranjivosti u vanjskim funkcijama knjižnica. U ovom trenutku izolacija je uključena samo za knjižnicu , koja je odgovorna za prikazivanje fontova. RLBox kompajlira C/C++ kod izolirane knjižnice u nisko razinu međukoda WebAssembly, koji se zatim oblikuje kao WebAssembly modul čije se privilegije definiraju samo za taj modul. Skupni modul radi u odvojenoj memorijskoj zoni i nema pristup preostalom adresnom prostoru. U slučaju iskorištavanja ranjivosti u knjižnici, napadač će biti ograničen i neće moći pristupiti područjima memorije glavnog procesa ili prenijeti kontrolu izvan izoliranog okruženja.
- Attribute "type" u elementu sada može prihvatiti samo vrijednost "text/css".
- U CSS-u su implementirane funkcije , i .
- Za CSS svojstvo implementirana je podrška za vrijednost "all", koja nalaže obaveznu prekid linije za podcrtavanje i precrtavanje pri preklapanju s tekstualnim glifovima (ranije primjenjivana vrijednost "auto" prilagodljivo je formirala prekide i nije isključivala dodire, dok pri vrijednosti all dodiri s glifom potpuno su zabranjeni).
- U JavaScriptu je uključena podrška za za instance JavaScript klasa, koji omogućuju definiranje unaprijed zadanih svojstava, inicijaliziranih izvan konstruktora.
class ClassWithStaticField {
static staticField = 'statističko polje'
} - Dodana je podrška za klasu , koji pruža metode za analizu i obradu jezičnih, regionalnih i stilskih parametara postavljenih od strane lokalizacije, kao i za čitanje i pisanje Unicode proširenih oznaka i čuvanje korisničkih lokalizacijskih postavki u serijaliziranom formatu;
- Implementacija svojstva Function.caller je usklađena s posljednjim nacrtom nove specifikacije ECMAScript (umjesto TypeError, sada se vraća null ako je poziv izvršen iz funkcije s atributom strict, async ili generator).
- U HTMLFormElement je dodat metoda , koja inicira programsko slanje podataka obrasca na sličan način kao klik na tipku za slanje podataka. Funkcija se može koristiti prilikom razvoja vlastitih tipki za slanje obrasca, za koje pozivanje form.submit() nije dovoljno jer ne pokreće interaktivnu provjeru parametara, generira događaj 'submit' i prenosi podatke povezane s tipkom za slanje.
- Događaj submit se sada implementira objektom s tipom SubmitEvent, a ne Event. SubmitEvent uključuje nove osobine koje omogućuju saznanje elementa koji je izazvao slanje obrasca. Na primjer, SubmitEvent omogućuje korištenje jednog obradnika koji je zajednički za različite tipke i poveznice koje dovode do slanja obrasca.
- Implementirano je ispravno proslijediti događaj klika prilikom poziva metode click() za odvojene elemente (koji nisu dio DOM stabla).
- U API-ju dodana je mogućnost vezivanja animacije uz početni ili završni ključni kadar, a preglednik će sam izračunati završno ili početno stanje (dovoljno je navesti samo prvi ili posljednji ključni kadar). Uključeni su prema zadanim postavkama Animation.timeline getter, Document.timeline, DocumentTimeline, AnimationTimeline, Document.getAnimations() i Element.getAnimations().
- Dodana je mogućnost aktivacije sučelja za profiliranje stranica bez instalacije dodatnog dodatka, putem gumba 'Enable Profiler Menu Button' na web stranici . Dodan je režim analize performansi samo za aktivnu karticu.
- U web konzoli je uveden režim trenutnog izračunavanja izraza, omogućujući programerima brže otkrivanje i ispravljanje grešaka pomoću prikaza preliminarnog rezultata dok se unose složeni izrazi.
- U Dodana je mogućnost promjene veličine pravokutnog okvira za mjerenje dijelova stranice (Measuring Tool) (ranije, ako se pusti tipka miša, okvir se nije mogao promijeniti i u slučaju netočnog usmjeravanja trebalo je mjeriti ispočetka).
- U sučelju za inspekciju stranica dodana je podrška za pretraživanje elemenata pomoću XPath izraza, uz ranije dostupno pretraživanje pomoću CSS selektora.
- Dodana je mogućnost filtriranja WebSocket poruka pomoću regularnih izraza (ranije su bile podržane samo tekstualne maske).
- U JavaScript debageru dodana je podrška za vezivanje točaka prekida na WebSocket upravljače događajima.
- Provedeno je čišćenje sučelja za analizu mrežne aktivnosti. Optimizirano je prikazivanje tablica u uvjetima istovremenog obrade velikog broja konekcija. Razdjeljnici stupaca i gumbi za primjenu filtara učinjeni su više kontrastni. U panelu za blokiranje mrežnih zahtjeva omogućena je upotreba znaka „*” u URL maskama (omogućava procjenu ponašanja web stranice u uvjetima neuspjeha učitavanja resursa).
Osim noviteta i ispravki grešaka, u Firefox 75 uklonjene su , od kojih su neke označene kao kritične, tj. mogu omogućiti izvršenje koda napadača prilikom otvaranja posebno uređenih stranica. Trenutno informacije o detaljima ispravljenih sigurnosnih problema nisu dostupne, očekuje se da će popis ranjivosti biti objavljen u sljedećih nekoliko sati.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish