

Izdana je nova verzija HTTP poslužitelja Apache 2.4.62, koja uklanja dvije ranjivosti i sadrži 6 izmjena. Prva ranjivost (CVE-2024-40898) omogućava izvršenje SSRF napada (Server-side request forgery) na mod_rewrite. Problem se javlja samo na Windows platformi i slanjem posebno oblikovanih zahtjeva može dovesti do curenja NTLM hash podataka na server pod kontrolom napadača.
Druga ranjivost (CVE-2024-40725) omogućava pregled koda skripti čija je obrada postavljena putem direktive AddType. Na primjer, može se napraviti posebno oblikovan zahtjev prema PHP skripti koja će prikazati njezin sadržaj umjesto da se izvrši. Ispravak blokira dodatnu mogućnost iskorištavanja ranjivosti CVE-2024-39884, koja je uklonjena u verziji 2.4.61.
Među izmjenama koje nisu povezane s sigurnošću ističe se dodatak mogućnosti učitavanja certifikata i ključeva putem mod_ssl iz spremišta koja podržavaju standard pkcs11.
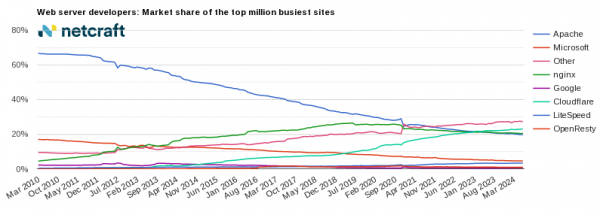
Prema lipanjskom izvještaju tvrtke Netcraft, oko 212 milijuna web stranica koristi HTTP poslužitelj Apache (prije godinu dana 228 milijuna). Udjel Apache HTTPD-a procijenjuje se na 19.28% svih web stranica, što ga čini drugim najpopularnijim poslužiteljem u toj kategoriji (udjel Nginxa — 21.35%, Cloudflare — 11.05%, OpenResty (platforma temeljena na Nginxu i LuaJIT-u) — 0.79%). Gledajući samo aktivne web stranice, Apache zauzima prvo mjesto s udjelom od 19.13% (udjel Nginxa — 18.09%, Cloudflare — 14.80%, Google — 10.01%). Među milijun najposjećenijih web stranica na svijetu, Apache je na trećem mjestu s udjelom od 19.69% (predvode Cloudflare — 23.10% i Nginx — 20.50%).
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish