

Istraživači iz kompanije Aqua Security primijetili su mogućnost napada na korisnike Ubuntu distribucije, koristeći karakteristike implementacije obradnika „command-not-found“, koji daje sugestije u slučaju pokušaja pokretanja programa koji nije prisutan u sustavu. Problem je u tome što, prilikom procjene naredbi koje nisu prisutne u sustavu, „command-not-found“ ne uzima u obzir samo pakete iz standardnih repozitorija, već i snap-pakete iz kataloge snapcraft.io.
Pri formiranju preporuka na temelju sadržaja kataloga snapcraft.io, obradnik „command-not-found“ ne uzima u obzir status paketa i obuhvaća pakete koje su dodali nepotvrđeni korisnici. Tako napadač može postaviti paket sa skrivenim zloćudnim sadržajem i imenom koje se preklapa sa postojećim DEB paketima, programima koji izvorno nisu prisutni u repozitoriju ili lažnim aplikacijama čija imena odražavaju tipične tipfelere i greške korisnika prilikom upisivanja naziva popularnih alata.
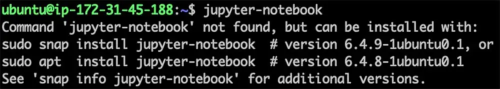
Na primjer, moguće je postaviti pakete „tracert“ i „tcpdamp“ s pretpostavkom da će korisnik pogriješiti pri upisivanju imena alata „traceroute“ i „tcpdump“, a „command-not-found“ će preporučiti instalaciju zloćudnih paketa postavljenih na snapcraft.io od strane napadača. Korisnik možda neće primijetiti zamku i smatrati da sustav preporučuje samo provjerene pakete. Napadač također može postaviti paket na snapcraft.io čije ime se preklapa s postojećim deb paketima, a u tom slučaju „command-not-found“ će dati dvije preporuke za instalaciju deb i snap, a korisnik može odabrati snap, smatrajući ga sigurnijim ili se zavaravši novijom verzijom.
Aplikacije u snap formatu, za koje u snapcraft.io dopušta automatsku recenziju, mogu se izvoditi samo u izoliranom okruženju (snap paketi bez izolacije objavljuju se samo nakon ručne recenzije). Napadaču može biti dovoljno izvršavanje u izoliranom okruženju s pristupom mreži, na primjer, za rudarenje kriptovaluta, izvođenje DDoS napada ili slanje spama.
Napadač također može koristiti metode za zaobilaženje izolacije u zlonamjernim paketima, poput iskorištavanja neispravljenih ranjivosti u jezgru i mehanizmima izolacije, korištenja snap sučelja za pristup vanjskim resursima (za skriveno snimanje zvuka i videa) ili zahvata unosa s tipkovnice prilikom korištenja X11 protokola (za stvaranje keyloggera koji rade u sandbox okruženju).
Izvor: opennet.ru
