

Istraživači s Tehničkog sveučilišta u Grazu (Austrija) otkrili su niz napada putem alternativnih kanala (PDF), izvedenih kroz mehanizme praćenja promjena u datotečnom sustavu. Ovi napadi omogućavaju praćenje aktivnosti drugih korisnika na temelju analize događaja koji se odnose na pristup datotekama i direktorijima putem API-a poput inotify na Linuxu, FileObserver na Androidu, ReadDirectoryChangesW na Windowsu i File System Events na macOS-u. Prikupljene informacije mogu se koristiti za rekonstrukciju podataka koje korisnik unosi putem tipkovnice, za određivanje otvorenih web stranica ili za organizaciju clickjacking napada koji preklapaju sadržaj na aktivnom prozoru u trenutku prije klika. Kod s implementacijom metoda napada objavljen je pod MIT licencom.
Prva metoda napada demonstrirana je na Linuxu i uzrokovana je mogućnošću određivanja pristupa datotekama unutar direktorija, koje nisu izravno dostupne za čitanje i praćenje. Pomoću funkcije inotifywatch moguće je neizravno pratiti promjene datoteka unutar direktorija aktivnim praćenjem samog direktorija.
Neposredno, korisnik bez privilegija nema prava na čitanje sadržaja i praćenje aktivnosti uređaja /dev/input/event4, koji odražava događaje tipkovničkog unosa. No, događaji vezani za datoteku /dev/input/event4 utječu na stanje roditeljskog direktorija i mogu se pratiti putem nadzora promjena metapodataka direktorija /dev/input. Promjena stanja /dev/input/event4 događa se pri unosu podataka, a kašnjenja između događaja zabilježenih putem inotify koreliraju sa kašnjenjima između pritisaka tipki na tipkovnici.
Korištenjem metoda statističke analize i uzimajući u obzir da kašnjenja između pritisaka tipki ovise o njihovom rasporedu na tipkovnici, moguće je s određenim stupnjem vjerojatnosti rekonstruirati unos informacija. Na primjer, reakcija prilikom unosa slova „F“ brža je nego prilikom unosa „Q“ ili „X“, jer za pritisak treba manje pokreta prstiju, a također je brže ponoviti pritisak jedne tipke i pritisak susjednih tipki („s“ nakon „a“ pritisne se znatno brže nego „g“ nakon „s“).
Metoda se također može primijeniti za ponovno stvaranje unosa u SSH sesijama kada se dva različita korisnika povezuju na jedan SSH poslužitelj. U tom slučaju jedan od korisnika može pratiti događaje koji se javljaju prilikom unosa podataka drugog korisnika, putem praćenja datoteke uređaja /dev/pts. Problem je riješen u januarskim ažuriranjima kernela 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 i 6.18.3 zabrana generiranja događaja ACCESS i MODIFY za roditeljsku mapu prilikom pristupa ili promjene posebnih datoteka unutar nje.
Drugi način napada omogućuje određivanje trenutka prikazivanja dijaloga s zahtjevom za autentifikaciju od strane Polkit podizdatka putem praćenja pristupa izvršnoj datoteci /usr/bin/pkexec. U tom trenutku napadač može oblikovati lažni prozor, stiliziran kao dijalog za unos lozinke, i prikazati ga preko stvarnog zahtjeva za lozinkom. Korisnik koji nije primijetio zamjenu može unijeti lozinku za potvrdu operacije u prozoru napadača. Mogućnost provođenja sličnog napada demonstrirana je u distribucijama s radnim okruženjem KDE Plasma.
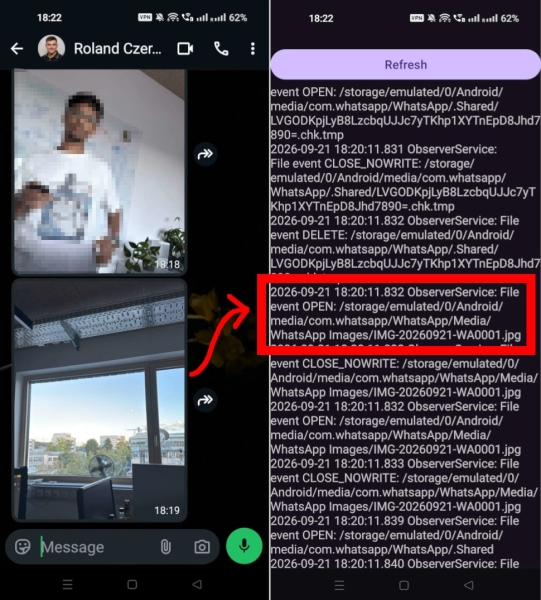
API FileObserver koji osigurava platforma Android može se koristiti za praćenje aktivnosti s datotekama u privatnim mapama drugih aplikacija. Na primjer, analizirajući aktivnosti u mapi /sdcard/Android/media/com.whatsapp/WhatsApp može se pratiti brisanje, slanje i primanje datoteka, videa ili slika u WhatsApp-u, kao i saznati imena slanih ili primljenih datoteka.
U Windows-u se pokazalo da uključivanje praćenja događaja za korijensku mapu (C:\) prenosi informacije, uključujući cijeli put datoteke, o svim događajima sa svim datotekama u datotečnom sustavu, neovisno o pravima pristupa datotekama. Istraživači su demonstrirali mogućnost korištenja ove značajke za praćenje u stvarnom vremenu koje web stranice korisnici otvaraju u Firefoxu (za bazu podataka IndexedDB i predmemoriju u Firefoxu za svaku web stranicu stvara se zasebna mapa pod imenom web stranice, čiji se pristup može pratiti). Reakcija Microsofta na ovaj sigurnosni problem nominirana je za Pwnies Award 2026 u kategoriji „najneadekvatnija reakcija proizvođača (Lamest Vendor Response)“, jer su predstavnici tvrtke isprva izjavili da to nije ranjivost, već nedokumentirana mogućnost.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish