

Istraživači iz kompanija Intezer i BlackBerry otkrili su zlonamjerni softver kodnog imena Simbiote, koji se koristi za uvođenje backdoor-a i rootkit-ova na kompromitirane servere koji rade pod operativnim sustavom Linux. Zlonamjerni softver otkriven je na sustavima financijskih institucija u raznim zemljama Latinske Amerike. Da bi napadač instalirao Simbiote u sustav, potrebno je imati root-pristup, koji se može dobiti, na primjer, iskorištavanjem neispravnih ranjivosti ili curenjem korisničkih računa. Simbiote omogućuje osiguravanje prisutnosti u sustavu nakon provale radi izvođenja daljih napada, skrivanja aktivnosti drugih zlonamjernih aplikacija i organizacije presretanja povjerljivih podataka.
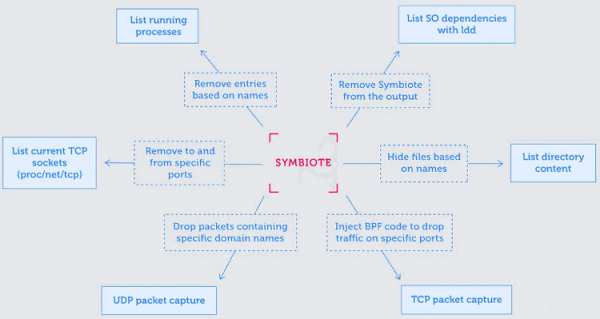
Osobitost Simbiote je njegova distribucija u obliku dijeljene biblioteke koja se učitava prilikom pokretanja svih procesa pomoću mehanizma LD_PRELOAD i zamjenjuje neke pozive standardne biblioteke. Obrada zamijenjenih poziva skriva povezanost s backdoor aktivnošću, na primjer, isključuje određene elemente s popisa procesa, blokira pristup određenim datotekama u /proc, skriva datoteke u direktorijima, isključuje zlonamjernu dijeljenu biblioteku iz ispisa ldd (provodi se presretanje funkcije execve i analiza poziva s varijablom okruženja LD_TRACE_LOADED_OBJECTS), ne prikazuje povezane mrežne sokete sa zlonamjernom aktivnošću.
Za zaštitu od inspekcije prometa provodi se predefiniranje funkcija biblioteke libpcap, filtriranje čitanja /proc/net/tcp i učitavanje eBPF programa u kernel, koji sprječava rad analizatora prometa i odbacuje vanjske zahtjeve prema vlastitim mrežnim obrtnicima. eBPF program pokreće se među prvima i izvršava se na najnižoj razini mrežnog stoga, što omogućuje skrivanje mrežne aktivnosti backdoora čak i od analizatora koji su pokrenuti kasnije.
Simbiote također omogućuje zaobilaženje određenih analizatora aktivnosti u datotečnom sustavu, budući da krađa povjerljivih podataka može biti provedena ne na razini otvaranja datoteka, već putem presretanja operacija čitanja iz tih datoteka u legitimnim aplikacijama (na primjer, zamjena funkcija knjižnica omogućuje presretanje unosa lozinke od strane korisnika ili podataka preuzetih iz datoteke s pristupnim ključem). Za organizaciju udaljenog pristupa, Simbiote presreće neke PAM pozive (Pluggable Authentication Module), što omogućuje povezivanje sa sustavom putem SSH s određenim napadačkim vjerodajnicama. Predviđena je također skrivena mogućnost povećanja svojih privilegija na korisnika root putem postavljanja varijable okruženja HTTP_SETTHIS.
Izvor: opennet.ru
