

Nedavno je Venezuela doživjela , zbog kojih je 11 saveznih država ove zemlje ostalo bez električne energije. Od početka ovog incidenta, vlada Nicolasa Madura tvrdi da je ovo bio , koji je postao moguć zahvaljujući elektromagnetnim napadima i kibernetičkim napadima na nacionalnu elektro kompaniju Corpoelec i njene elektrane. Nasuprot tome, samoproklamirana vlada Juana Guaida jednostavno je pripisala ovaj incident "».
. Bez nepristrane i dubinske analize situacije, vrlo je teško utvrditi jesu li ovi ispadi rezultat sabotaže ili su ipak uzrokovani nedostatkom tehničkog održavanja. Ipak, tvrdnje o navodnoj sabotaži postavljaju niz zanimljivih pitanja vezanih uz informatičku sigurnost. Mnogi sustavi upravljanja u objektima kritične infrastrukture, poput elektrana, su zatvoreni i stoga nemaju vanjske veze s internetom. Tako se postavlja pitanje: mogu li kibernetski kriminalci pristupiti zatvorenim IT sustavima bez izravne veze s njihovim računalima? Odgovor je - da. U tom slučaju, elektromagnetni valovi mogu biti vektor napada.
Kako "hvatanje" elektromagnetnih zračenja
Svi elektronički uređaji generiraju zračenja u obliku elektromagnetnih i akustičnih signala. Ovisno o nizu faktora, poput udaljenosti i prisutnosti prepreka, uređaji za prisluškivanje mogu "uhvatiti" signale s ovih uređaja pomoću specijalnih antena ili visoko osjetljivih mikrofona (u slučaju akustičnih signala) i obraditi ih kako bi izvadili korisne informacije. Takvi uređaji uključuju monitore i tipkovnice, a kao takvi mogu također biti korišteni od strane kibernetskih kriminalaca.
Govoreći o monitorima, još 1985. godine istraživač Vim van Eijk objavio je o rizicima sigurnosti koje nosi zračenje takvih uređaja. Kao što se sjećate, tada su monitori koristili katodne cijevi (CRT). Njegovo istraživanje pokazalo je da se radijacija iz monitora može 'čitati' na udaljenosti i koristiti za obnavljanje slika prikazanih na monitoru. Ova pojava poznata je kao van Eyckov presretanje, i zapravo je to , zašto niz zemalja, uključujući Brazil i Kanadu, smatra elektroničke sustave glasovanja previše nesigurnima za korištenje u izbornim procesima.
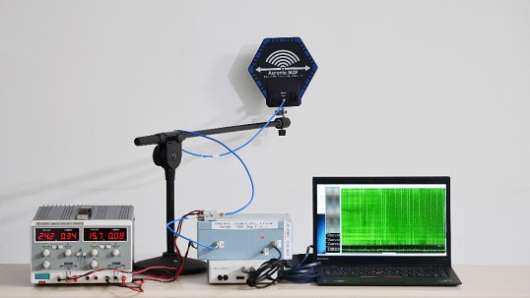
Oprema koja se koristi za pristup drugom laptopu smještenom u susjednoj sobi. Izvor:
Iako današnji LCD monitori generiraju znatno manje zračenja od CRT monitora, ipak je pokazalo da su i oni također ranjivi. Štoviše, . Uspjeli su pristupiti šifriranom sadržaju na laptopu smještenom u susjednoj sobi pomoću dovoljno jednostavne opreme vrijedne oko 3000 američkih dolara, koja se sastojala od antene, pojačala i laptopa s posebnim softverom za obradu signala.
S druge strane, same tipkovnice također mogu biti na presretanje njihovih zračenja. To znači da postoji potencijalni rizik od cyber napada, u okviru kojih napadači mogu obnoviti vjerodajnice i lozinke analizirajući koje su tipke na tipkovnici bile pritisnute.
TEMPEST i EMSEC
Korištenje zračenja za ekstrakciju informacija prvi put je primijenjeno još tijekom Prvog svjetskog rata, i to je bilo povezano s telefonskim žicama. Ove metode su se široko koristile tijekom Hladnog rata s naprednijim uređajima. Na primjer, objašnjava kako je 1962. godine zaposlenik sigurnosne službe američkog veleposlanstva u Japanu otkrio da je dipol, smješten u obližnjoj bolnici, bio usmjeren prema zgradi veleposlanstva za presretanje njegovih signala.
Ali pojam TEMPEST kao takav počinje se pojavljivati već u 70-im godinama s prvim . Ova kodna oznaka odnosi se na istraživanja o nenamjernim (sporednim) emisijama elektroničkih uređaja koje mogu doprinijeti curenju povjerljivih informacija. TEMPEST standard je razvijen i doveo je do pojave sigurnosnih standarda, koji su također .
Ovaj pojam često se koristi kao sinonim za izraz EMSEC (sigurnost emisija), koji je dio standarda .
TEMPEST zaštita
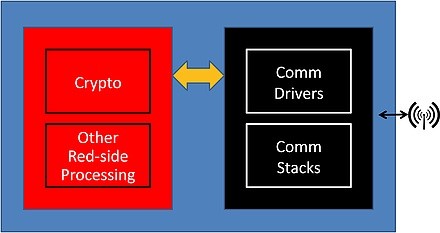
Red/Black kriptografska arhitektura za komunikacijski uređaj. Izvor:
Prvo, TEMPEST zaštita se primjenjuje na osnovni koncept kriptografije poznat kao Red/Black arhitektura. Ova koncepcija dijeli sustave na 'crveno' (Red) opremu koja se koristi za obradu povjerljivih informacija, i 'crno' (Black) opremu koja prenosi podatke bez oznake povjerljivosti. Jedan od ciljeva TEMPEST zaštite je ovo razdvajanje, koje odvaja sve komponente, odvajajući 'crvenu' opremu od 'crne' posebnim filtrima.
Drugo, važno je imati na umu da svi uređaji emitiraju određenu razinu radijacije. To znači da bi maksimalna moguća razina zaštite bila potpuna zaštita cijelog prostora, uključujući računala, sustave i komponente. Ipak, to bi bilo izuzetno skupo i nepraktično za većinu organizacija. Zbog toga se koriste preciznije tehnike:
• Procjena zoni: koristi se za proučavanje razine sigurnosti TEMPEST za prostore, instalacije i računala. Nakon provedenih procjena, resursi se mogu usmjeriti na one komponente i računala koja sadrže najosjetljivije informacije ili nešifrirane podatke. Različite službene agencije, koje reguliraju sigurnost komunikacija, kao što su NSA u SAD-u ili , certifikuju takve tehnike.
• Zadovoljena područja: procjena zoniranja može pokazati da određeni prostori s računalima ne ispunjavaju sve sigurnosne zahtjeve. U takvim slučajevima, jedna od opcija je potpuno zatvaranje tog prostora ili korištenje zatvorenih ormara za takva računala. Ovi ormari su izrađeni od posebnih materijala koji sprječavaju širenje zračenja.
• Računala s vlastitim TEMPEST certifikatima: ponekad se računalo može nalaziti na sigurnom mjestu, ali ne imati adekvatnu razinu sigurnosti. Kako bi se pojačala postojeća razina sigurnosti, postoje računala i komunikacijski sustavi koji imaju svoju vlastitu TEMPEST certifikaciju, koja potvrđuje sigurnost njihove opreme i drugih komponenti.
TEMPEST pokazuje da, čak i ako korporativni sustavi imaju gotovo sigurne fizičke prostore ili nisu povezani s vanjskim komunikacijama, još uvijek nema jamstva da su potpuno sigurni. U svakom slučaju, većina ranjivosti u kritičnim infrastrukturnim sustavima vjerojatno je povezana s uobičajenim napadima (npr. enkripcijskim alatima), o čemu smo . U tim slučajevima, dovoljno je lako izbjeći takve napade odgovarajućim mjerama i naprednim informacijskim sigurnosnim rješenjima . Kombinacija svih ovih mjera zaštite jedini je način da se osigura sigurnost sustava kritičnih za budućnost tvrtke ili čak cijele države.
Izvor: habr.com
