

U ovom članku ćemo razmotriti zanimljivu ranjivost u 'domaćem' operativnom sustavu Astra Linux, pa hajde da počnemo...
Astra Linux je operativni sustav posebne namjene temeljen na Linux kernelu, razvijen za sveobuhvatnu zaštitu informacija i izradu zaštićenih automatiziranih sustava.
Proizvođač razvija osnovne verzije Astra Linux — Common Edition (opće namjene) i njezinu modifikaciju Special Edition (specijalne namjene):
- izdanje opće namjene — Common Edition — namijenjeno je malim i srednjim poduzećima, obrazovnim institucijama;
- izdanje specijalne namjene — Special Edition — namijenjeno je automatiziranim sustavima u zaštićenoj verziji, koji obrađuju informacije s razinom povjerljivosti 'strogo povjerljivo' uključivo.
Prvotno je ranjivost u blokadi ekrana otkrivena na operativnom sustavu Astra Linux Common Edition v2.12, a pojavljuje se kada je računar u zaključanom stanju i ako se u tom trenutku promijeni razlučivost ekrana. Konkretno, u virtualnim okruženjima (VMWare, Oracle Virtualbox), dolazi do potpunog prikazivanja sadržaja radne površine bez prolaska autorizacije.
Ova ranjivost također je uspješno iskorištena na Astra Linux Special Edition v1.5. Postoji mogućnost dobivanja informacija i s fizičkih mašina, korištenjem više monitora s različitim razlučivostima.
U nastavku je video s demonstracijom na Astra Linux Special Edition v1.5 (zaključana je stanica, promijenjena razlučivost prozora stanice):
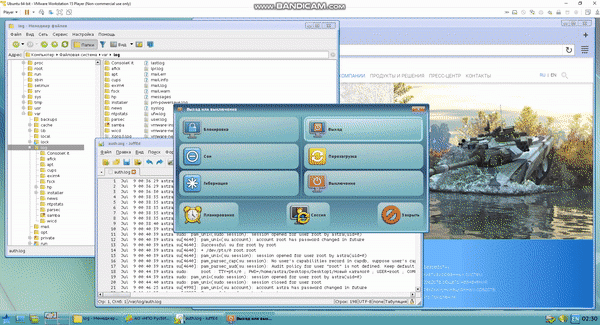
Snippets iz videa (fragment podataka na radnoj površini):
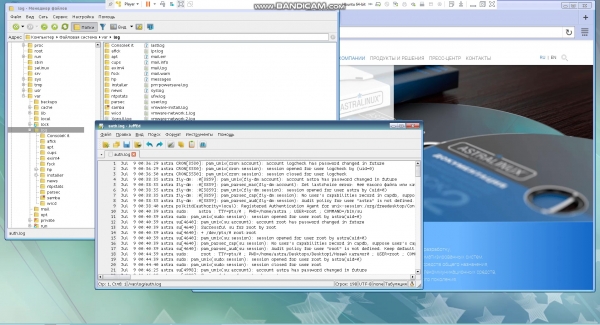
Na kraju možemo zaključiti da eksploatacija ove ranjivosti omogućava neovlašteni pregled sadržaja dokumenata (uključujući one s ograničenim pristupom), otvorenih na radnoj površini zaključane stanice s Astra Linux, što može dovesti do curenja ovakvih informacija.
Izvor: habr.com
