

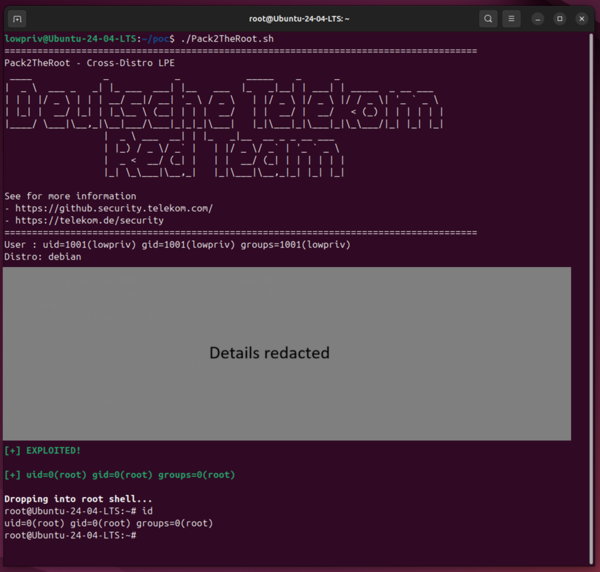
U PackageKitu, D-Bus posredniku koji standardizira operacije upravljanja paketima, otkrivena je ranjivost Pack2TheRoot (CVE-2026-41651) koja omogućava neprivilegiranom korisniku da instalira ili ukloni proizvoljni paket i dobije root pristup u sustavu. Problem se pojavljuje od verzije 1.0.2 (2014. godina) i ispravljen je u izdanju PackageKit 1.3.5.
Problem su otkrili istraživači iz kompanije Deutsche Telekom uz pomoć AI modela Claude Opus. Pripremljen je funkcionalni exploit koji djeluje na većini distribucija s PackageKit, ali će detaljne informacije o ranjivosti biti objavljene kasnije kako bi se korisnicima omogućilo da ažuriraju svoje sustave. Mogućnost eksploatacije ranjivosti demonstrirana je na Ubuntu Desktop 18.04/24.04.4/26.04, Ubuntu Server 22.04 — 24.04, Debian Desktop 13.4, RockyLinux Desktop 10.1 i Fedora 43 Desktop/Server. Status ispravka ranjivosti u distribucijama može se procijeniti na ovim stranicama (ako stranica nije dostupna, to znači da programeri distribucije još nisu započeli s rješavanjem problema): Debian, Ubuntu, SUSE, RHEL, Gentoo, Arch, Fedora, FreeBSD.
Ranjivost je uzrokovana stanjima utrke prilikom obrade zastavica transakcija u pozadinskom procesu PackageKita, što omogućava promjenu parametara operacije u trenutku između prolaska autorizacije i pokretanja operacije s paketom. Napadač može poslati D-Bus zahtjev za izvršenje operacije koja je dopuštena neprivilegiranom korisniku, nakon čega može poslati ponovni D-Bus zahtjev. Ako ponovni zahtjev stigne prije stvarnog početka izvršenja dopuštene operacije, moguće je nadmašiti zastavice već započete transakcije i promijeniti predmemorirano stanje.
Na taj način, već započeta dopuštena transakcija će se izvršiti s promijenjenim parametrima umjesto izvornih parametara, a s podmetnutim parametrima koji su poslani u drugom zahtjevu. Zamjenjujući informacije o instaliranom paketu, umjesto dopuštenog paketa može se instalirati bilo koji drugi paket, uključujući paket koji je napadač lokalno sačuvao. Instalacija paketa izvodi se s root pravima, stoga napadač može dodati vlastiti scriptlet u paket koji se automatski izvodi prije ili nakon instalacije kako bi dobio root pristup u sustavu.
Izvor: opennet.ru
