

U kodu iSCSI podsustava unutar Linux jezgre otkrivena je ranjivost (CVE-2021-27365) koja omogućava neprivilegiranom lokalnom korisniku izvršavanje koda na razini jezgre i stjecanje root privilegija u sustavu. Radni prototip eksploita dostupan je za testiranje. Ranjivost je ispravljena u ažuriranjima Linux jezgre 5.11.4, 5.10.21, 5.4.103, 4.19.179, 4.14.224, 4.9.260 i 4.4.260. Ažuriranja paketa s jezgrom dostupna su u distribucijama Debian, Ubuntu, SUSE/openSUSE, Arch Linux i Fedora. Ispravci za RHEL još nisu objavljeni.
Problem je uzrokovan greškom u funkciji iscsi_host_get_param() u modulu libiscsi, koja je uvedena još 2006. godine tijekom razvoja iSCSI podsustava. Zbog nedostatka odgovarajućih provjera veličine, neki string atributi iSCSI, poput hostname ili username, mogu premašiti vrijednost PAGE_SIZE (4 KB). Ranjivost se može iskoristiti slanjem Netlink poruka od strane neprivilegiranog korisnika koje postavljaju iSCSI atribute na vrijednosti koje premašuju PAGE_SIZE. Pri čitanju podataka tih atributa putem sysfs ili seqfs, poziva se kod koji prenosi atribute u funkciju sprintf za kopiranje u bafer, čija je veličina jednaka PAGE_SIZE.
Iskorištavanje ranjivosti u distribucijama ovisi o podršci za automatsko učitavanje modula jezgre scsi_transport_iscsi prilikom pokušaja stvaranja soketa NETLINK_ISCSI. U distribucijama u kojima se ovaj modul učitava automatski, napad se može izvesti neovisno o korištenju iSCSI funkcionalnosti. Za uspješno korištenje eksploita dodatno je potrebna registracija barem jednog iSCSI transporta. S druge strane, za registraciju transporta može se koristiti kernel modul ib_iser, koji se automatski učitava prilikom pokušaja stvaranja soketa NETLINK_RDMA od strane neprivilegiranog korisnika.
Automatsko učitavanje potrebnih modula za primjenu eksploita podržano je u CentOS 8, RHEL 8 i Fedora prilikom instalacije paketa rdma-core, koji je ovisnost za neke popularne pakete i po defaultu se instalira u konfiguracijama za radne stanice, serverske sustave s GUI-jem i host okruženja virtualizacije. Pri tome, rdma-core se ne instalira pri korištenju serverske verzije koja radi samo u konzoli i prilikom instalacije minimalnog instalacijskog imidža. Na primjer, paket je uključen u osnovnu ponudu Fedora 31 Workstation, ali nije uključen u Fedora 31 Server. Debian i Ubuntu su manje skloni ovom problemu, jer paket rdma-core učitava potrebne module jezgre za napad samo u prisutnosti RDMA hardvera.
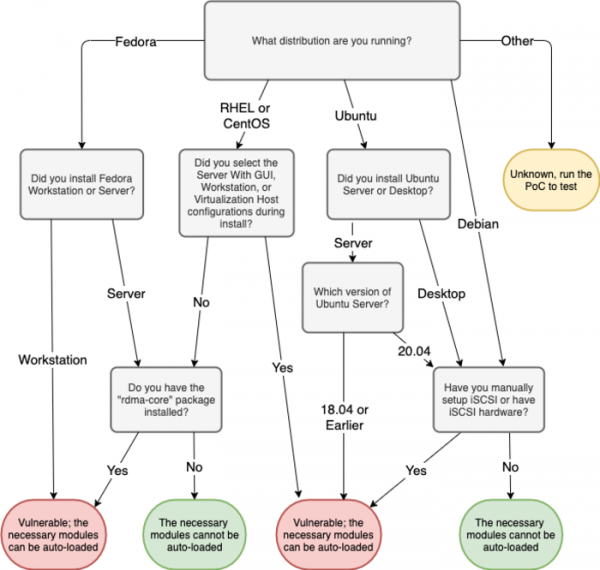
Kao zaobilazno rješenje za zaštitu, možete onemogućiti automatsko učitavanje modula libiscsi: echo "install libiscsi /bin/true" >> /etc/modprobe.d/disable-libiscsi.conf
Dodatno, u iSCSI podsustavu uklonjene su još dvije manje opasne ranjivosti koje mogu dovesti do curenja podataka iz jezgre: CVE-2021-27363 (curenje informacija o deskriptoru transporta iSCSI preko sysfs) i CVE-2021-27364 (čitanje izvan granica bafera). Navedene ranjivosti mogu se koristiti za interakciju putem netlink-soketa s iSCSI podsustavom bez potrebnih privilegija. Na primjer, nepovlašteni korisnik može se povezati s iSCSI i poslati naredbu "end a session" za prekid sesije.
Izvor: opennet.ru
