

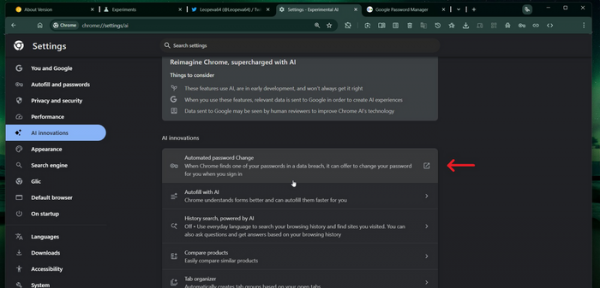
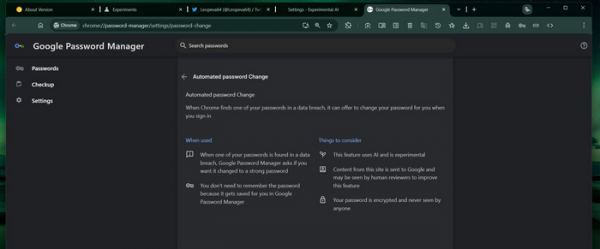
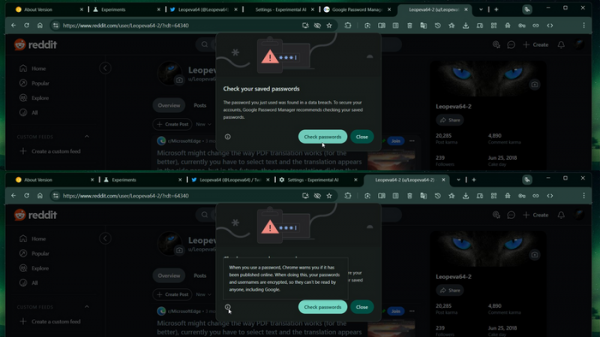
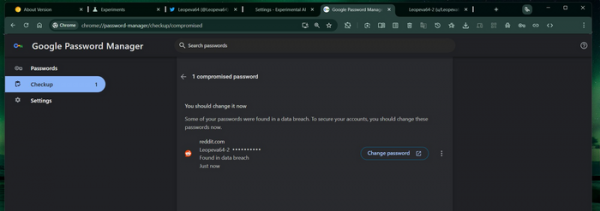
U testne verzije Chrome Canary dodana je funkcija automatske promjene lozinke, temeljena na korištenju AI. Mogućnost se uključuje u odjeljku „Eksperimentalne AI funkcije” (chrome://settings/ai). Ako je lozinka prepoznata kao ugrožena, pri pokušaju prijave s tom lozinkom na web stranicu, Chrome će prikazati upozorenje s prijedlogom za promjenu lozinke. U slučaju pristanka, preglednik će generirati jaku lozinku otporu na pokušaje pogađanja, promijeniti lozinku na web stranici i spremiti novu lozinku u upravitelju lozinki.
Provjera ugroženosti lozinki korisnika, pohranjenih u upravitelju lozinki, pojavila se u Chromeu prije 5 godina i temelji se na provjeri prijava i lozinki prema bazi podataka ugroženih računa. Veličina Googleove baze nije objavljena, ali slična baza podataka projekta haveibeenpwned.com pokriva oko 15 milijardi računa koji su se našli u curenjima korisničkih baza. Kako bi se očuvala privatnost, koristi se usporedba heš-prefiksa na strani korisnika, a same lozinke i njihovi puni heševi se ne šalju van. Primjena AI u predloženoj novoj implementaciji svodi se na automatizaciju promjene lozinki na web stranicama — AI će sam popuniti i poslati potrebne web obrasce na potrebnoj web stranici i ažurirati pohranjenu lozinku.
Izvor: opennet.ru
