

U pregledniku Chrome otkriven je problem s slanjem povjerljivih podataka na Googleove poslužitelje kada je omogućen prošireni način provjere pravopisa, koji uključuje provjeru uz pomoć vanjske usluge. Problem se također pojavljuje u pregledniku Edge prilikom korištenja dodatka Microsoft Editor.
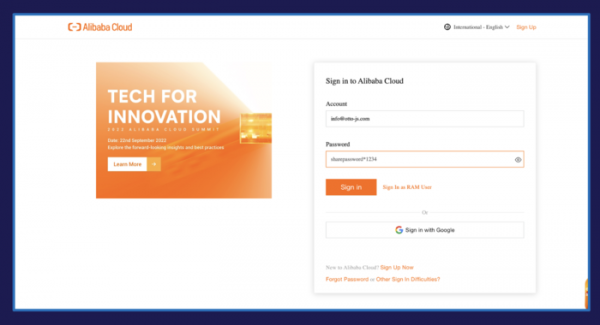
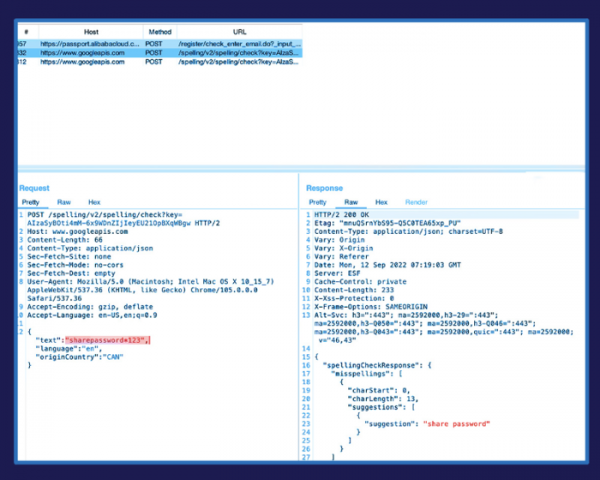
Otkriveno je da se tekst za provjeru prenosi, među ostalim, iz obrazaca za unos koji sadrže povjerljive podatke, uključujući polja koja sadrže korisnička imena, adrese, e-poštu, osobne podatke pa čak i lozinke, ako polja za unos lozinki nisu ograničena standardnim oznakom "". Na primjer, problem dovodi do slanja na server www.googleapis.com lozinki u slučaju kada je uključena opcija za prikaz unesenih lozinki, implementirana u uslugama Google Clouda (Secret Manager), AWS-a (Secrets Manager), Facebooka, Office 365, Alibaba Clouda i LastPass-a. Od 30 testiranih poznatih web stranica, uključujući društvene mreže, banke, cloud platforme i online trgovine, 29 je bilo podložno curenjima.
U AWS-u i LastPass-u problem je već hitno riješen dodavanjem parametra "spellcheck=false" u oznaku "input". Da biste blokirali slanje podataka na strani korisnika, potrebno je onemogućiti u postavkama proširenu provjeru (sekcija "Languages/Spell check/Enhanced spell check" ili "Jezici/Provjera pravopisa/Proširena provjera", prema zadanim postavkama proširena provjera je isključena).
Izvor: opennet.ru
