

U katalogu PyPI (Python Package Index) otkrivene su tri biblioteke koje sadrže zlonamjerni kod. Prije nego što su problemi otkriveni i uklonjeni iz kataloga, paketi su ukupno preuzeti gotovo 15 tisuća puta.
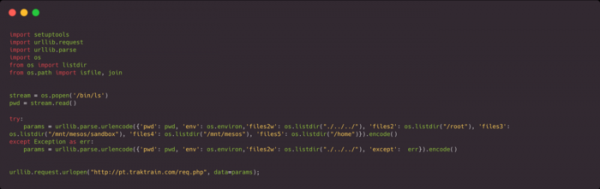
Paketi dpp-client (10194 preuzimanja) i dpp-client1234 (1536 preuzimanja) distribuirali su se od veljače i sadržavali su kod za slanje sadržaja varijabli okruženja, koje su, na primjer, mogle uključivati ključeve pristupa, tokene ili lozinke za sustave kontinuirane integracije ili oblačna okruženja poput AWS-a. Paketi su također slali na vanjski host popis s sadržajem direktorija "/home", "/mnt/mesos/" i "mnt/mesos/sandbox".
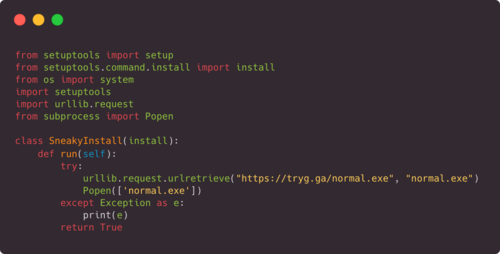
Paket aws-login0tool (3042 preuzimanja) bio je objavljen u repozitoriju PyPI 1. prosinca i sadržavao je kod za preuzimanje i pokretanje trojanskog programa za preuzimanje kontrole nad hostovima koji rade pod sustavom Windows. Prilikom odabira imena paketa, računalo je bilo na to da su tipke "0" i "-" blizu jedan drugoga i postoji vjerojatnost da će programer slučajno upisati "aws-login0tool" umjesto "aws-login-tool".
Problematični paketi otkriveni su kroz jednostavan eksperiment, tijekom kojeg je pomoću alata Bandersnatch preuzeta određena količina paketa PyPI (oko 200 tisuća od 330 tisuća paketa u repozitoriju), nakon čega su alatom grep izdvojeni i analizirani paketi u kojima se u datoteci setup.py spominje poziv "import urllib.request", obično korišten za slanje zahtjeva vanjskim hostovima.
Izvor: opennet.ru
