

Tijekom skeniranja povjerenjskih podataka na GitHub repozitorijima, koje je provela tvrtka RedHunt Labs, otkrivena je objava u javnom repozitoriju API tokena koji omogućava neograničen pristup internim repozitorijima kompanije Mercedes-Benz, smještenim na internom serveru baziranom na platformi GitHub Enterprise Server. Smatra se da je token slučajno objavljen od strane jednog od zaposlenika Mercedes-Benza unutar koda koji je objavljen u javnom repozitoriju na GitHub-u.
Token se nalazi u repozitoriju od 29. rujna 2023. godine i otkriven je 11. siječnja 2024. Nakon obavještavanja tvrtke o incidentu 24. siječnja, token je povučen. Prema izjavama predstavnika Mercedes-Benza, pomoću otkrivenog tokena moglo je biti moguće dobiti pristup ne cijelom izvorom kodu koji je smješten na serveru, nego samo pojedinim unutarnjim repozitorijima tvrtke. U poruci istraživača koji su otkrili token navodi se da su u unutarnjim repozitorijima kojima se moglo pristupiti pomoću pronađenog tokena zabilježeni zatvoreni tehnički dokumenti i informacije koje predstavljaju poslovnu tajnu, kao i povjerljivi podaci, poput vjerodajnica za spajanje na DBMS, pristupnih ključeva za oblačne usluge, pristupnih ključeva za API i lozinki za pristup servisima.
Dodatno, valja napomenuti da je tvrtka Escape provela skeniranje milijuna domena u potrazi za ključevima i API tokenima koji su javno dostupni. Tijekom skeniranja, u kojem je analizirano 189,5 milijuna URL-ova, otkriveno je 18.458 ugrađenih ključeva i tokena na stranicama, od kojih je 41% kritično važno, tj. njihovo gubitak donosi značajne financijske rizike. Na primjer, prema procjenama istraživača, ukupni iznos sredstava kojima se može pristupiti putem ostavljenih tokena za API Stripe iznosi oko 20 milijuna dolara.
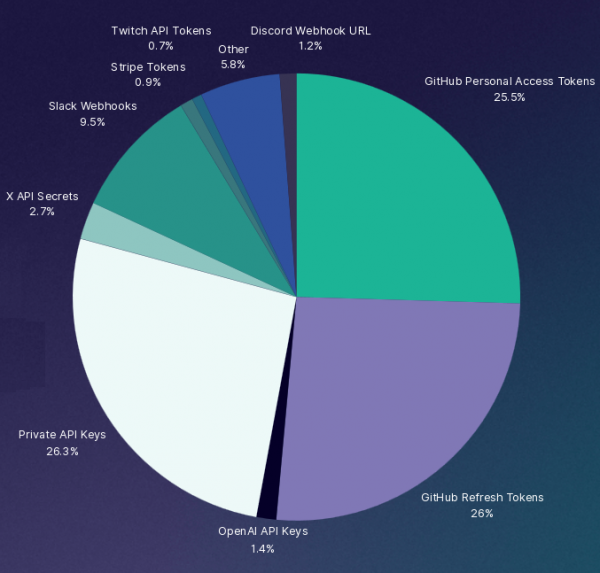
Među otkrivenim povjerljivim podacima na stranicama spominju se pristupni tokeni za GitHub (51,5%), GitLab, Stripe (0,9%), OpenAI (1,4%), AWS, Twitch (0,7%), Coinbase, X/Twitter (2,7%), Slack (9,5%) i Discord (1,2%), kao i privatni RSA ključevi (26,3%). 35% od otkrivenih ključeva i tokena nalazilo se u JavaScript datotekama. U 2,1% slučajeva povjerljivi podaci pronađeni su u datotekama dobivenim kompilacijom JavaScript koda u jednu datoteku.
Izvor: opennet.ru
