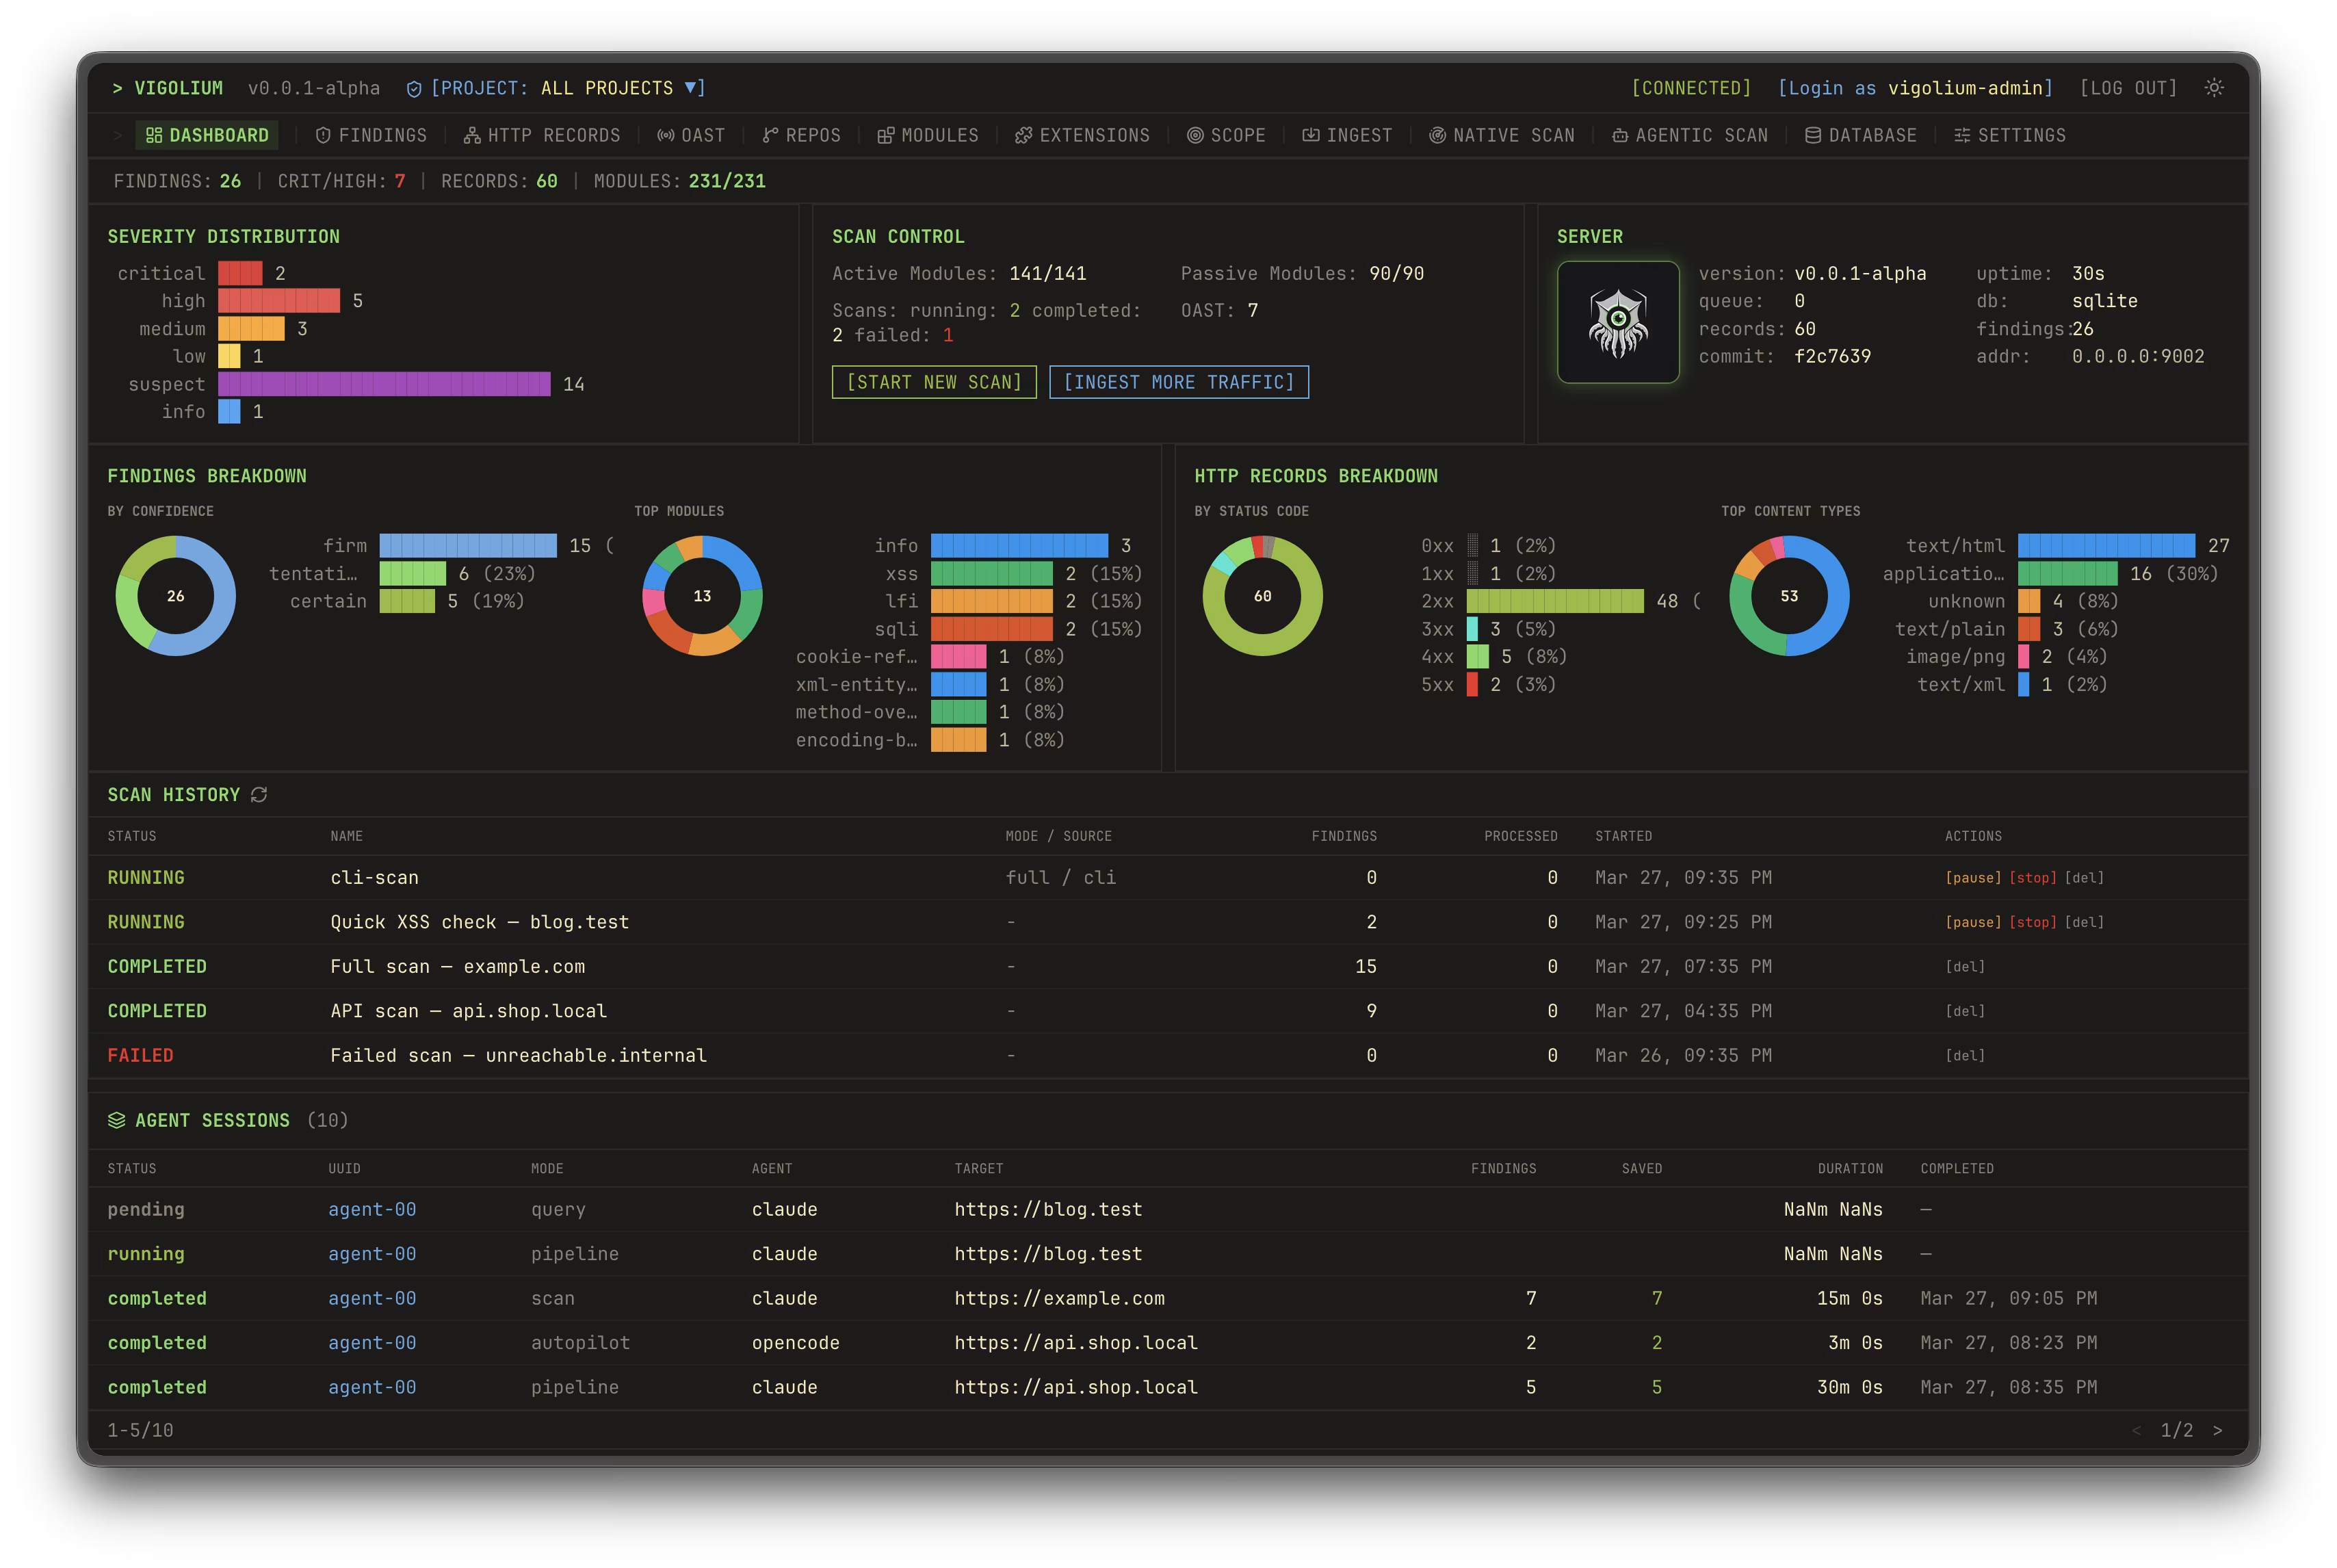
Objavljen je početni otvoreni izdanak Vigolium v0.1.13-beta — skenera ranjivosti za web-aplikacije, koji kombinira klasično determinističko skeniranje s agencijskim revizijama temeljenim na LLM-u. Projekt je dostupan na GitHubu i licenciran je pod GNU AGPLv3; komercijalni dio premješten je u oblak Cloud Console, dok je jezgra skenera izjavila da je otvorena.
Vigolium nudi dva glavna načina rada: vigolium scan — obična višefazna skeniranja s traženjem sadržaja, spideringom kroz preglednik, aktivnim i pasivnim revizijama; i vigolium agent — agentski način, gdje LLM bira module, planira napade, generira prilagođene JavaScript-ekstenzije i kombinira dinamičko testiranje s revizijom izvornog koda.
Prema podacima trenutnog vodiča modula, Vigolium uključuje 251 modul za provjeru, od kojih su 154 aktivna i 97 pasivnih. Aktivni moduli šalju izmijenjene zahtjeve i primjenjuju fuzzing, injekcije i analizu ponašanja, dok pasivni — analiziraju već postojeće parove zahtjev/odgovor bez generiranja dodatnog prometa.
Mogućnosti
Native Scan — obična deterministička skeniranja.
Način vigolium scan namijenjen je brzim i ponovljivim provjerama. Prolazi kroz nekoliko faza: vanjsko prikupljanje podataka, otkrivanje sadržaja, browser/SPA-spidering i reviziju. Ovaj način je prikladan za CI, redovite provjere i slučajeve kada je važno dobiti predvidljiv rezultat bez sudjelovanja LLM-a.Agentic Scan — agentska revizija s LLM-om.
Način vigolium agent koristi ugrađeni runtime olium.Agent može sam tražiti endpoint-e, birati module, pokretati provjere, analizirati kod, provoditi SAST i ponovo provjeravati otkrića. Podržani su scenariji Autopilot, Swarm i Query mode: od autonomnog skeniranja ciljeva do jednokratnih zahtjeva za recenziju koda, traženje endpoint-a i otkrivanje tajni.Provjere XSS, SQLi, NoSQLi, SSTI, LFI, RCE, XXE i SSRF.
U vodiču modula navedene su provjere odraženog XSS-a, SQL injekcija temeljenih na pogreškama i boolean-based blind SQLi, NoSQL injekcija, server-side template injection, local file inclusion, command injection, XXE, SSRF i out-of-band ranjivosti. Za otkrića koristi se skala ozbiljnosti od critical do info i skala povjerenja certain, firm, tentative.OAST provjere za 'slijepu' ranjivost.
Vigolium može provjeravati blind XSS, blind SSRF, blind XXE i blind RCE putem callback mehanizama, uključujući interactsh. To je potrebno za slučajeve kada ranjivost nije evidentna u HTTP odgovoru, ali server izvršava vanjski DNS/HTTP zahtjev ili izvodi odloženu akciju.Mutacija svjesna vrijednosti — mutacija parametara uzimajući u obzir značenje vrijednosti.
Skener klasificira parametre prema semantičkom tipu: broj, UUID, JWT, email i druge varijante, nakon čega prilagođava mutacije kontekstu. To bi trebalo smanjiti šum u odnosu na grubo umetanje istih payload-a u sva polja bez reda.Podrška za različite ulazne formate.
Kao ulaz možete prenijeti URL, specifikacije OpenAPI/Swagger, Postman kolekcije, podatke iz Burp Suite, cURL i Nuclei JSONL. Također se podržava slanje URL-a putem stdin i pokretanje pojedinih faza skeniranja.Autentificirano skeniranje i provjere IDOR/BOLA.
Vigolium podržava više sesija istovremeno: sesije se mogu prenositi inline, učitavati iz datoteka ili opisivati cjeloviti login tokovi s izvlačenjem tokena. Ovo se koristi za provjere horizontalne i vertikalne kontrole pristupa, uključujući IDOR/BOLA i podizanje privilegija.Provjere okvira i tipične curenja.
Na popisu modula postoje provjere za Next.js, Spring/Java, Django, Flask, FastAPI, Laravel, Symfony, Rails, Express i ASP.NET/IIS. Na primjer, za Spring se provjeravaju otvoreni Actuator endpoints, Spring Boot Admin, Spring Cloud Config, H2 Console, Jolokia i konzole Java aplikacijskih servera; za Next.js — curenja putem /_next/data, SSRF u Image Optimizeru i zaobilaženja middleware.JavaScript ekstenzije.
Korisnik može pisati vlastite module i hookove na JavaScriptu putem ugrađenog JS engine-a s HTTP API-em koji uzima u obzir sesije. Važno ograničenje: takve ekstenzije mogu izvršavati proizvoljne komande i nisu izolovane sandbox-om, stoga ih treba smatrati običnim izvršivim kodom.Odvojena faza triage za rezultate.
U LLM-assisted security testing često se javlja problem uvjerljivih, ali neponovljivih nalaza. Autor Vigolium opisuje triage kao zaseban prolaz: prvo skener prikuplja kandidate, zatim zasebna provjera ponovo potvrđuje svaku nalaz s dokazima.Ograničenja budžeta za agentni način.
Za agentsko skeniranje moguće je ograničiti tokene, broj poziva alata, broj iteracija triage i ukupno vrijeme izvršenja. To je važno za CI i pentestove s fiksnim vremenom: agent ne smije neprekidno 'kopati' jednu metu i trošiti proračun na slabo korisne hipoteze.Izvještaji, redovi i skaliranje.
U Native Scan navedeni su konkurentni worker pool, per-host rate limiting, hibridni red u memoriji, na disku ili u Redis-u, kao i samodostatni HTML-izvještaji. Za izlaz su dostupni console, JSONL i HTML.Serverski način, API i integracija s Burp Suite.
Vigolium se može pokretati kao API-server, prihvaćati promet, uključivati transparentni HTTP-proxy i automatski skenirati primljene podatke. Za Burp Suite spominje se posebno proširenje burp-vigolium, koje omogućava slanje live prometa na Vigolium server.Radna površina i konzola.
Pored CLI-a, projekt opisuje Radna površina — self-hosted alatna ploča za vizualizaciju rezultata, upravljanje projektima i praćenje otkrića. Konzola — oblačni komercijalni sloj za upravljano skeniranje, centralizirano izvještavanje, suradnju i planiranje provjera.
Instalacija
Projekt nudi instalaciju putem shell skripte, npm-a, Dockera, Homebrewa, Buna i izgradnje iz izvora. Za gradnju iz izvora u README su navedeni zahtjevi Go 1.26+ i bun 1.3.11+.
curl -fsSL https://vigolium.com/install.sh | bash
npm install -g @vigolium/vigolium
docker pull j3ssie/vigolium:latest
docker run —rm j3ssie/vigolium:latest scan -h
Programeri posebno upozoravaju da je Vigolium alat za ofenzivnu sigurnost: agentski način radi bez sandbox-a i dobiva potpuni pristup shell-u, datotečnom sustavu i mreži domaćina, a proširenja također mogu izvoditi proizvoljne naredbe. Stoga se preporučuje pokretanje agentskih provjera u jednokratnom kontejneru ili virtualnoj mašini, ograničenoj okvirom konkretne provjere.
Izvor: linux.org.ru