

Tvrtka Google objavila je izdanja web preglednika Chrome 146. Istovremeno je dostupno stabilno izdanje slobodnog projekta Chromium, koji je osnova Chromea. Preglednik Chrome se razlikuje od Chromiumn korištenjem Googleovih logotipa, sustavom za slanje obavijesti u slučaju rušenja, modulima za reprodukciju video sadržaja zaštićenog od kopiranja (DRM), sustavom automatskog ažuriranja, stalnom aktivacijom Sandbox izolacije, dostavom ključeva za Google API i prijenosom RLZ parametara prilikom pretraživanja. Za one kojima je potrebno više vremena za ažuriranje, odvojeno se podržava grana Extended Stable, koja traje 8 tjedana. Sljedeće izdanje Chrome 147 planirano je za 7. travnja.
Tvrtka Google također je najavila objavu službenih verzija Chromea za Linux sustave koji se temelje na ARM64 arhitekturi. Linux verzije za ARM64 počinju se oblikovati u drugom kvartalu 2026. godine i bit će dostupne u deb i rpm paketicima. Ranije su službene verzije Chromea za Linux objavljivane samo za x86_64 arhitekturu, dok su za ARM64 arhitekturu bile dostupne samo neslužbene verzije Chromiumn koje su nudili distribucije. Službena verzija Chromea se razlikuje podrškom za povezivanje s Google računom, integracijom Googleovih usluga, sinkronizacijom podataka između uređaja, pojednostavljenom instalacijom dodataka iz Chrome Web Storea i mogućnošću aktivacije proširenog režima zaštite.
Glavne promjene u Chromeu 146:
- Za dio korisnika aktiviran je mehanizam selektivnog ograničenja prava (Selective permission intervention), koji blokira pristup JavaScript skriptama vezanim uz prikazivanje oglasa određenim mogućnostima koje utječu na privatnost, poput pristupa informacijama o lokaciji, mikrofonu, međuspremniku, Bluetoothu, USB-u, serijskoj vezi i snimanju ekrana. Ideja je da ako je korisnik omogućio stranici pristup tim mogućnostima, tada se ta dopuštenja neće primjenjivati na vanjske skripte smještene na toj stranici, preuzete s drugih web stranica (odvojeno putem iframe oznake ili izravno putem script oznake).
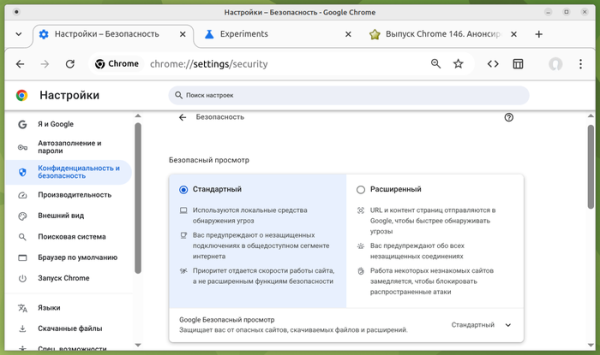
- Promijenjena je struktura postavki vezanih uz sigurnost. Kako bi se olakšao korisniku, omogućeno je biranje između standardne i pojačane razine zaštite, što omogućuje postizanje željene razine sigurnosti bez potrebe za dubljim razumijevanjem detalja i naprednih opcija. Odabirom pojačanog režima dodatno se provodi provjera URL-a i sadržaja na poslužiteljima Googleu, prikazuju se upozorenja za nezaštićene veze i usporavaju se radnje na web stranicama koje nisu tipične za korisnika kako bi se blokirali napadi. Ako želi, korisnik se može vratiti na staru shemu odvojenog konfiguriranja svake postavke. Za upravljanje aktiviranjem novog uređaja postavki sigurnosti predložen je parametar "chrome://flags/#bundled-security-settings".

- Nastavljeno je razvoj AI režima, koji omogućuje interakciju s AI agentom iz adresne trake ili s stranice koja se prikazuje prilikom otvaranja nove kartice. AI režim omogućuje postavljanje složenih pitanja na prirodnom jeziku i dobivanje odgovora temeljenih na agregiranju informacija s najrelevantnijih stranica o zadanoj temi. Ako je potrebno, korisnik može dodatno pojašnjavati informacije usmjerenim pitanjima. Režim također omogućuje postavljanje pitanja o sadržaju stranice izravno iz adresne trake. U Chrome 146 implementirana je mogućnost korištenja datoteka iz Google Drivea kao konteksta za AI agenta.
- U automatskom ispunjavanju polja omogućena je upotreba dodatnih vrsta podataka koje su ranije bile dostupne samo prilikom aktivacije režima proširenog automatskog ispunjavanja (Enhanced autofill).
- Počelo je postepeno aktiviranje zaštite za korisnike u vezi s pristupom lokalnom sustavu tijekom interakcije s javnim web stranicama. Pristupi s web stranica prema IP adrese lokalnoj mreži (intranet ili unutarnje adrese) ili loopback sučelju (127.0.0.0/8) zahtijevat će potvrdu operacije od korisnika. Pod zaštitu spadaju pokušaji preuzimanja resursa, fetch() zahtjevi i iframe umetanja. Zaštita se zasad ne primjenjuje za veze putem WebSockets, WebTransport i WebRTC, no bit će dodana za njih u sljedećem izdanju.
Napadi na unutarnje resurse koriste zlonamjernici za neizravnu identifikaciju i izvođenje CSRF napada na usmjerivače, pristupne točke, pisače, poslovne web sučelje i druge uređaje i usluge koje prihvaćaju zahtjeve isključivo iz lokalne mreže. Za upravljanje ulaskom podmreža u kategoriju unutarnjih ili javnih, predloženo je postavljanje LocalNetworkAccessIpAddressSpaceOverrides, dok je za automatsko odobravanje pristupa za podređene iframeove na temelju ovlasti roditeljskog iframea dodana postavka LocalNetworkAccessPermissionsPolicyDefaultEnabled.
- Dodana su CSS svojstva 'animation-trigger' i 'trigger-scope' za upravljanje animacijom na temelju pozicije pomicanja stranice. Na primjer, animaciju se može pokrenuti, zaustaviti ili ponovo pokrenuti pri postizanju određene pozicije pomicanja, oslanjajući se isključivo na deklarativni CSS bez korištenja JavaScript koda.
- Implementirana je podrška za registar vlastitih elemenata radi razdvajanja područja vidljivosti vlastitih HTML elemenata, što može biti potrebno kada se na istoj stranici koristi više različitih vlastitih HTML elemenata koji imaju isto ime. U slučaju korištenja više knjižnica na stranici koje definiraju element s istim imenom, putem JavaScript objekta CustomElementRegistry elementi svake knjižnice mogu se pridružiti određenim dijelovima DOM hijerarhije. Na primjer, ako su dvije knjižnice definirale različite elemente s istim imenom , tada se jedan dio stranice može koristiti element iz prve knjižnice, a drugi iz druge.
- Dodana je API Sanitizer, koja može biti korisna za čišćenje dolaznih vanjskih podataka i uklanjanje HTML oznaka koje se mogu koristiti za izvođenje XSS napada. API pruža metode za manipulaciju HTML-om i uklanjanje sadržaja HTML elemenata koji utječu na prikaz i izvršavanje. Za sigurnu umetanje HTML sadržaja predložen je metod element.setHTML(), sličan element.innerHTML, ali štiti od međusajtovskog skriptiranja (XSS). Za sigurno parsiranje HTML-a implementiran je metod document.parseHTML(). const unsanitizedString = 'abc alert(1) def'; const sanitizer1 = new Sanitizer({ elements: ['div', 'p', 'button', 'script'], }); const target = document.getElementById('target'); target.setHTML(unsanitizedString, { sanitizer: sanitizer1 });
- U elementu «meta» implementiran je parametar s imenom «text-scale» (na primjer, ), koji uključuje automatsko promjenjivanje veličine fonta na stranici u skladu s postavkama preglednika i operativnog sustava, ako se na stranici koriste relativne jednice mjere (rem i em).
- U WebGPU API dodan je opcionalni način rada kompatibilnosti, koji pruža podskup funkcija koje mogu raditi na sustavima sa zastarjelim grafičkim API-jem, poput OpenGL i Direct3D11.
- U JavaScript je dodana mogućnost kombiniranja više iteratora u jedan pomoću metode Iterator.concat().
- U režimu „Origin trials“ implementiran je API WebNN, koji omogućava korištenje usluga koje pruža operativni sustav za strojno učenje i povezanih hardverskih mogućnosti.
- U modu «Origin trials» implementiran je API CPU Performance koji omogućava dobivanje informacija o razini performansi i karakteristikama procesora (broj jezgri, tip, arhitektura, model, frekvencija itd.).
- U modu «Origin trials» dodat je atribut «focusgroup», koji omogućava korištenje tipki za upravljanje kursorom umjesto tabulacije za premještanje između tipki ili drugih elemenata povezanih s prebacivanjem fokusa.
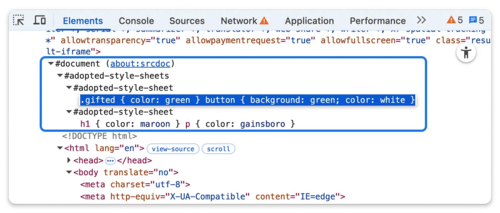
- Unaprijeđeni su alati za web-razvoj. U web-konzoli omogućeno je spremanje rezultata uređivanja komandi prilikom navigacije povijesnom operacijom. U panelu Elements prikazuje se CSS stilova dodanih programski u Shadow DOM, kroz odvojeni čvor «#adopted-style-sheets» u DOM stablu, prema analogiji s prikazom i uređivanjem stilova definiranim kroz tag.

Osim novih funkcionalnosti i ispravki grešaka, u novoj verziji ispravljeno je 29 ranjivosti. Mnoge od ranjivosti otkrivene su automatiziranim testiranjem alatima AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Jednom problemu (prelivanje bafera u WebML) dodijeljen je kritični nivo opasnosti, što implicira da ranjivost omogućava zaobilaženje svih nivoa zaštite preglednika i izvršavanje koda u sustavu izvan sandbox okruženja. U okviru programa za isplatu novčanih nagrada za otkrivene ranjivosti, za trenutno izdanje, kompanija Google ustanovila je 29 nagrada i isplatila 211 tisuća dolara, što je postalo rekordna količina isplata u okviru jednog izdanja (dvije nagrade od 43000 dolara, po jedna nagrada od 36000, 33000, 11000 i 7000 dolara, po dvije nagrade od 10000 i 3000 dolara, te po četiri nagrade od 2000 i 1000 dolara). Iznos 12 nagrada još nije utvrđen.
Izvor: opennet.ru
