Dostupan je novi izdanak operativnog sistema Chrome OS 121, temeljen na Linux jezgru, sistemskom menadžeru upstart, alatima za izgradnju ebuild/portage, otvorenim komponentama i web pregledniku Chrome 121. Korisničko okruženje Chrome OS ograničeno je na web preglednik, a umesto standardnih programa koriste se web aplikacije, iako Chrome OS uključuje punokrvno višeprozorsko sučelje, radnu površinu i traku zadataka. Izvorni kodovi su dostupni pod slobodnom licencom Apache 2.0. Izrada Chrome OS 120 dostupna je za većinu aktuelnih modela Chromebooka. Verzija Chrome OS Flex je dostupna za korišćenje na običnim računarima.
Glavne promene u Chrome OS 121:
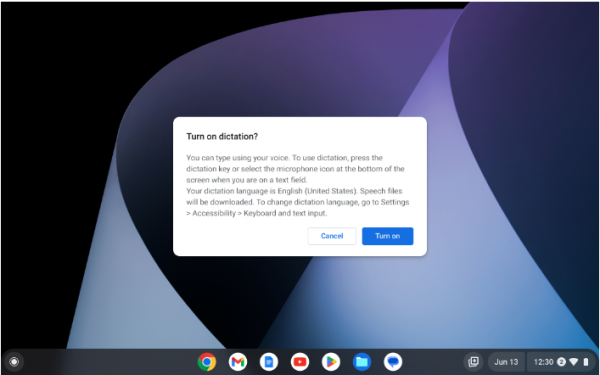
- Dodana je podrška za aktivaciju glasovnog unosa putem prečice na tastaturi Search + D ili posebne tipke koja se nalazi na nekim Logitech tastaturama.

- Omogućena je upotreba ekranskog čitača ChromeVox za interakciju s aplikacijama koje se izvršavaju u režimu App Streaming (omogućava daljinski pristup eksternim Android aplikacijama za koje se interfejs pametnog telefona prikazuje u zasebnom prozoru).
- Pri prvom pokretanju Google Assistant je prestao prikazivati korisniku uvodne poruke.
- Dodani su novi gestovi koji omogućuju zatvaranje iskačućih obaveštenja pomoću touchpada.
- Dodana je podrška za režim štampanja bez margina, koji se može koristiti, na primer, za štampanje fotografija koje zauzimaju ceo prostor na foto papiru.
- U ChromeOS Flex prekinuta je podrška za uređaje HP Compaq 6005 Pro, HP Compaq Elite 8100, Lenovo ThinkCentre M77, HP ProBook 6550b, HP 630 i Dell Optiplex 980.
- Uklonjena su 7 ranjivosti, od kojih je 6 označeno kao srednje opasne:
- Ranjivosti CVE-2024-25556, CVE-2024-1280 i CVE-2024-1281 dovode do pisanja podataka izvan dodeljenog bafera i utiču na CAMX drajver, funkciju cam_lrme_mgr_hw_prepare_update i funkciju PhysmemCreateNewDmaBufBackedPMR.
- Ranjivost CVE-2024-25557 uzrokovana je pristupom već oslobođenim stranicama fizičke memorije (Physical Pages use-after-free) s GPU PowerVR i omogućava čitanje i pisanje u fizičku memoriju iz prostora korisnika.
- Ranjivost CVE-2024-25558 uzrokovana je celobrojnim prelivanjem u GPU PowerVR drajveru i omogućava upis podataka u oblast izvan granica bafera.
- CVE-2023-6817 i CVE-2023-6932 — ranjivosti u Linux jezgru.
- Ranljivost (za sada bez CVE, pridružen visok nivo opasnosti) u upravitelju prozora Ash, uzrokovana pristupom memoriji nakon njenog oslobađanja.
Izvor: opennet.ru