

Predstavljen je izdanje distribucije Kali Linux 2022.2, namijenjeno testiranju sustava na prisutnost ranjivosti, provođenju revizija, analizi preostalog informacija i otkrivanju posljedica napada zlonamjernih korisnika. Sve originalne radne verzije, stvorene unutar distribucije, distribuiraju se pod GPL licencom i dostupne su putem javnog Git repozitorija. Za preuzimanje su pripremljene nekoliko varijanti iso slika, veličine 471 MB, 2.8 GB, 3.5 GB i 9.4 GB. Izgradnje su dostupne za arhitekture i386, x86_64, ARM (armhf i armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Zadano se nudi radna površina Xfce, ali opcionalno se podržavaju KDE, GNOME, MATE, LXDE i Enlightenment e17.
Kali uključuje jedan od najopsežnijih skupova alata za stručnjake u području računalne sigurnosti: od alata za testiranje web aplikacija i provale u bežične mreže do programa za čitanje podataka s RFID čipova. U kompletu se nalazi zbirka eksploatacija i više od 300 specijaliziranih alata za provjeru sigurnosti, kao što su Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Osim toga, distribucija uključuje alate za ubrzavanje probijanja lozinki (Multihash CUDA Brute Forcer) i WPA ključeva (Pyrit) korištenjem CUDA i AMD Stream tehnologija, koje omogućuju korištenje NVIDIA i AMD GPU grafičkih kartica za obavljanje računalnih operacija.
U novom izdanju:
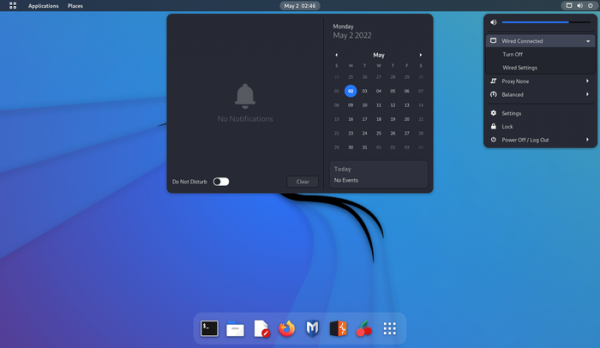
- Korisničko okruženje GNOME ažurirano je na verziju 42. U upotrebi je nova verzija ploče dash-to-dock. Ažurirane su svijetle i tamne teme dizajna.

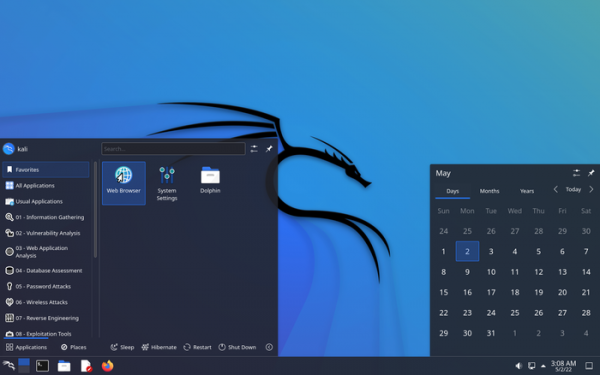
- Radna površina KDE Plasma ažurirana je na verziju 5.24.

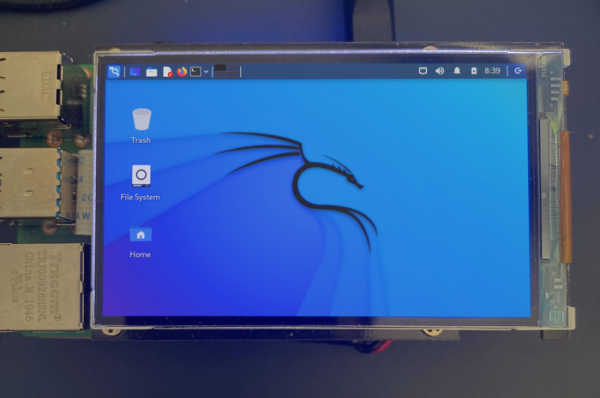
- U alatu Xfce Tweaks ponuđena je mogućnost uključivanja nove pojednostavljene ploče za ARM uređaje, koja se za razliku od standardne Xfce ploče uklapa na malim ekranima s niskom razlučivošću (npr. 800×480).

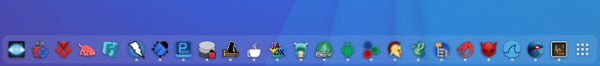
- Dodane su nove ikone za programe evil-winrm i bloodhound, a ažurirane su ikone za nmap, ffuf i edb-debugger. U KDE i GNOME osigurane su vlastite ikone za specijalizirane aplikacije s grafičkim sučeljem.

- Omogućeno je automatsko kopiranje osnovnih konfiguracijskih datoteka iz direktorija /etc/skel u domaći direktorij, ali bez zamjene već postojećih datoteka.
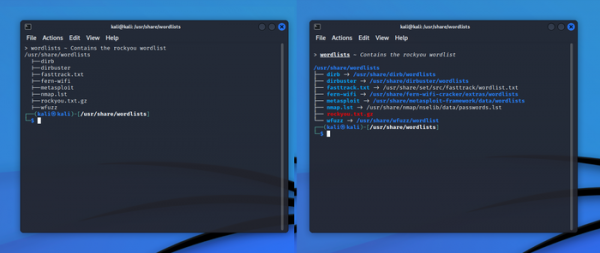
- Proširene su mogućnosti vezane uz rad u konzoli. Uključeni su paketi python3-pip i python3-virtualenv. Malo je promijenjeno isticanje sintakse za zsh. Dodano je automatsko dovršavanje opcija za John The Ripper. Implementirano je isticanje tipova datoteka u paketima s resursima (wordlists, windows-resources, powersploit).

- Dodani su alati za rad sa snimkama u Btrfs datotečnom sustavu. Postoji mogućnost stvaranja pokretnih snimaka, procjene razlika između snimaka, pregledavanja sadržaja snimaka i automatskog stvaranja snimaka.
- Dodani su novi alati:
- BruteShark — program za inspekciju mrežnog prometa i izdvajanje povjerljivih podataka u njemu, poput lozinki.
- Evil-WinRM — WinRM ljuska.
- Hakrawler — bot za pretraživanje koji otkriva ulazne točke i resurse.
- Httpx — alat za HTTP.
- LAPSDumper — čuva lozinke LAPS (Local Administrator Password Solution).
- PhpSploit — okvir za organizaciju udaljenog pristupa.
- PEDump — kreiranje dumpa izvršnih datoteka Win32.
- SentryPeer — honeypot za VoIP.
- Sparrow-wifi — analizira Wi-Fi.
- wifipumpkin3 — okvir za stvaranje lažnih pristupnih točaka.
- Ažurirana verzija Win-Kex-a (Windows + Kali Desktop EXperience), koja je namijenjena radu u Windows-u unutar WSL2 (Windows Subsystem for Linux). Omogućena je mogućnost pokretanja GUI aplikacija s root pravima putem sudo-a.
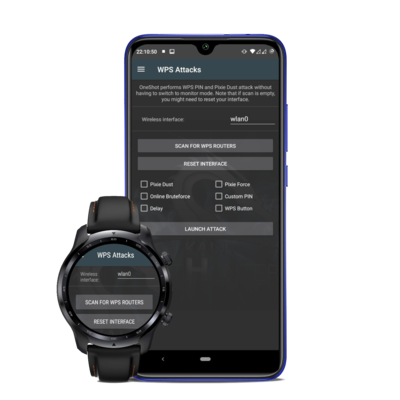
- Uz to je pripremljeno izdanje NetHunter 2022.2, okruženja za mobilne uređaje na Android platformi s nizom alata za testiranje sustava na ranjivosti. Pomoću NetHunter-a moguće je provesti napade specifične za mobilne uređaje, na primjer, putem emulacije USB uređaja (BadUSB i HID Keyboard — emulacija mrežnog USB adaptera koji se može koristiti za MITM napade ili USB tipkovnicu koja izvršava zamjenu znakova) i stvaranje lažnih pristupnih točaka (MANA Evil Access Point). NetHunter se instalira unutar osnovnog okruženja Android platforme kao chroot slika, u kojoj se izvršava posebno prilagođena verzija Kali Linux-a. U novoj verziji ponuđena je nova kartica WPS Attacks koja omogućava korištenje skripte OneShot za provođenje raznih napada na WPS.

Izvor: opennet.ru
