

Predstavljen je izdanje distribucije Kali Linux 2023.2, koje se temelji na paketu Debian i namijenjeno je testiranju sustava na prisustvo ranjivosti, provođenju revizija, analizi preostalih informacija i otkrivanju posljedica napada zlonamjernika. Svi originalni radovi stvoreni unutar distribucije distribuiraju se pod GPL licencom i dostupni su putem javnog Git repozitorija. Za preuzimanje su pripremljene nekoliko verzija iso slika, veličine 443 MB, 2.8 GB i 3.7 GB. Gradnje su dostupne za arhitekture i386, x86_64, ARM (armhf i armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Zadano se nudi radna površina Xfce, ali opcijski podržani su KDE, GNOME, MATE, LXDE i Enlightenment e17.
Kali uključuje jedan od najopsežnijih skupova alata za stručnjake u području računalne sigurnosti: od alata za testiranje web aplikacija i provale u bežične mreže do programa za čitanje podataka s RFID čipova. U kompletu se nalazi zbirka eksploatacija i više od 300 specijaliziranih alata za provjeru sigurnosti, kao što su Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Osim toga, distribucija uključuje alate za ubrzavanje probijanja lozinki (Multihash CUDA Brute Forcer) i WPA ključeva (Pyrit) korištenjem CUDA i AMD Stream tehnologija, koje omogućuju korištenje NVIDIA i AMD GPU grafičkih kartica za obavljanje računalnih operacija.
U novom izdanju:
- Pripremljena je posebna slika virtualne mašine za hipervizor Hyper-V, unaprijed konfigurirana za korištenje ESM (Enhanced Session Mode, xRDP preko HvSocket) i sposobna raditi odmah bez dodatnih podešavanja.
- U isporučenoj prema zadanim postavkama verziji s radnom površinom Xfce izvršen je prijelaz sa zvučnog poslužitelja PulseAudio na multimedijski poslužitelj PipeWire (verzija s GNOME ranije je prevedena na PipeWire).
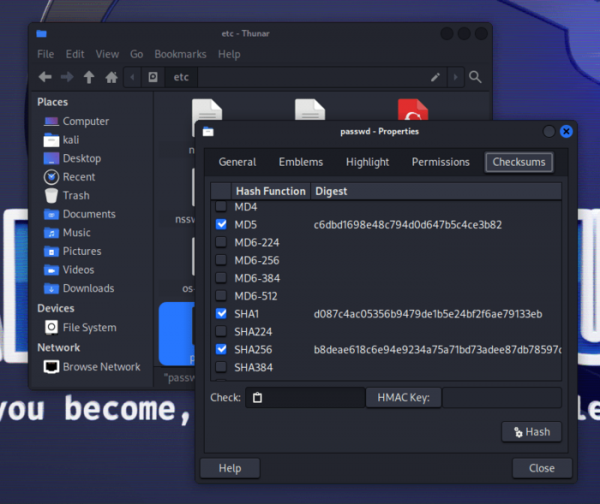
- U osnovnu gradnju s Xfce u upravitelj datoteka unaprijed je instalirano proširenje GtkHash, koje omogućava brzo izračunavanje kontrolnih zbrojeva u dijalogu sa svojstvima datoteka.

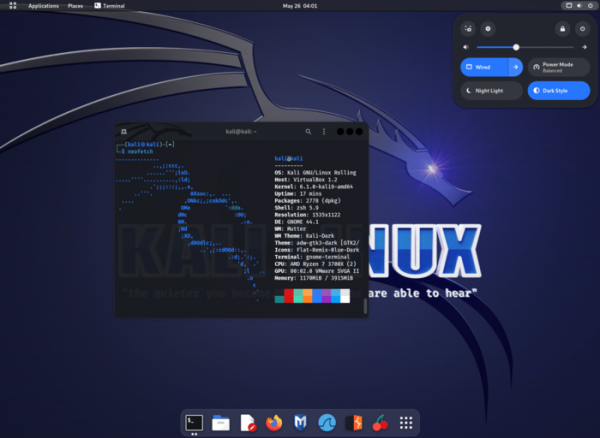
- Okruženje temeljen na GNOME ažurirano je na izdanje 44, u kojemu je nastavljen prijenos aplikacija na korištenje GTK 4 i biblioteke libadwaita (na GTK4 među ostalim je prevedeno korisničko sučelje GNOME Shell i kompozicijski upravitelj Mutter). U dijalog za odabir datoteka dodan je način prikaza sadržaja u obliku mreže ikona. Unesene su brojne promjene u konfigurator. U izbornik za brzo promjene postavki dodana je sekcija za upravljanje Bluetooth-om.

- U sastav varijante založene na GNOME dodano je proširenje Tiling Assistant za rad s prozorima u mozaik modu.
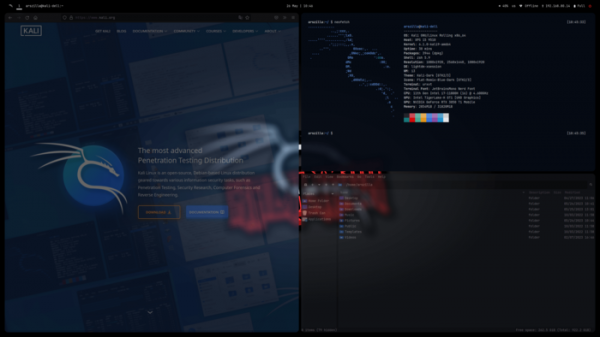
- Potpuno je redizajnirana varijanta s radnom površinom temeljenom na mozaik upravitelju prozora i3 (meta-paket kali-desktop-i3), koja je poprimila izgled potpuno funkcionalnog korisničkog okruženja.

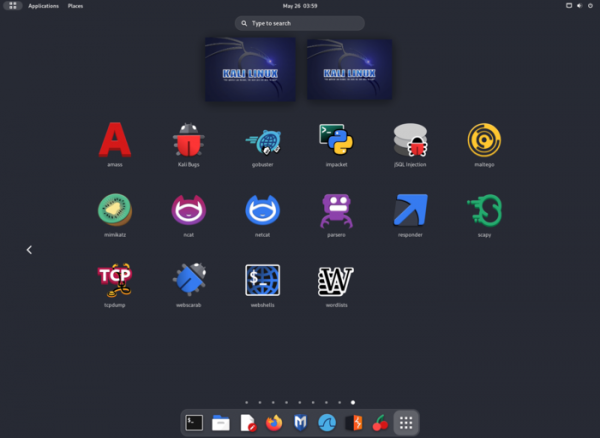
- Ažurirane su ikone i restrukturirano je izbornik aplikacija.
- U sastav su uključene nove uslužne programe:
- Cilium-cli — upravljanje Kubernetes klasterima.
- Cosign — generiranje digitalnih potpisa za kontejnere.
- Eksctl — sučelje naredbenog retka za Amazon EKS.
- Evilginx — MITM okvir za krađu podataka, sesijskih kolačića i zaobilaženje dvofaktorske autentifikacije.
- GoPhish — alat za phishing.
- Humble — analizira HTTP zaglavlja.
- Slim — alat za pakiranje kontejnerskih slika.
- Syft — generator SBoM (Softverski popis materijala), koji utvrđuje sastav softverskih komponenti uključenih u sliku kontejnera ili prisutnih u datotečnom sustavu.
- Terraform — platforma za upravljanje infrastrukturom..
- Tetragon — analizator baziran na eBPF-u.
- TheHive — platforma za odgovor na napade.
- Trivy — alat za pronalaženje ranjivosti i problema s konfiguracijom u kontejnerima, repozitorijima i oblačnim okruženjima.
- Wsgidav — WebDAV poslužitelj koji koristi WSGI.
- Ažurirano mobilno okruženje na Android platformi — NetHunter, s odabirom alata za testiranje sustava na ranjivosti. Uz NetHunter moguće je testirati napade specifične za mobilne uređaje, kao što su emulacija USB uređaja (BadUSB i HID Keyboard — emulacija mrežnog USB adaptera koji se može koristiti za MITM napade, ili USB tipkovnice koja zamjenjuje simbole) i stvaranje lažnih pristupnih točki (MANA Evil Access Point). NetHunter se instalira u redovno okruženje Android platforme u obliku chroot slike, u kojoj se pokreće posebno prilagođena verzija Kali Linuxa.
Izvor: opennet.ru
