

Objavljen je redizajn distribucije Kali Linux 2024.4, koja se temelji na Debian paketnoj bazi i namijenjena je testiranju sustava na ranjivosti, provođenju sigurnosnih audita, analizi preostalih informacija i otkrivanju posljedica napada. Svi originalni radovi stvoreni za distribuciju dostupni su pod GPL licencom i dostupni su putem javnog Git-repozitorija. Pripremljene su iso-imaže veličine 600 MB i 4,1 GB. Izgradnje su dostupne za arhitekture x86_64, ARM (armhf i armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Na izbor su dostupni radni okviri Xfce, KDE i GNOME.
Kali nudi skup alata za stručnjake u području računalne sigurnosti, uključujući alate za testiranje web aplikacija i provale u bežične mreže, kao i softver za čitanje podataka s identifikacijskih RFID čipova. Uključena je kolekcija exploit-a i oko 400 specijaliziranih alata za provjeru sigurnosti, poput Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Osim toga, u distribuciji su uključeni alati za otključavanje lozinki (Multihash CUDA Brute Forcer) i WPA ključeva (Pyrit), koji koriste GPU NVIDIA i AMD za ubrzanje.
U novom izdanju:
- Obustavljena je izrada izdanja distribucije i paketa Linux jezgre za arhitekturu i386. U repozitoriju su pohranjeni paketi koji se mogu koristiti za pokretanje 32-bitnih programa u 64-bitnim okruženjima.
- Zadani je Python 3.12.
- U SSH klijentu prekinuta je podrška za ključeve temeljene na DSA algoritmu (na početku sljedeće godine, kod za podršku DSA bit će uklonjen iz OpenSSH). Za povezivanje sa starim poslužiteljima, u osnovnu isporuku dodana je utilitiy ssh1, sastavljena iz OpenSSH 7.5 koja i dalje podržava SSH1 protokol.
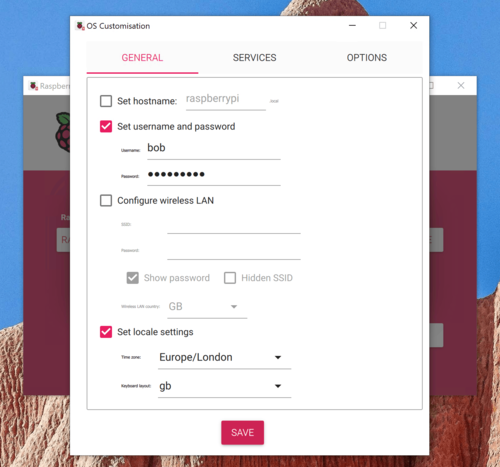
- Dodana je mogućnost konfiguracije sistemskih slika za Raspberry Pi platforme koristeći alat Raspberry Pi Imager. Na primjer, prilikom instalacije na SD karticu možete dodati korisnike, postaviti vremensku zonu, kopirati svoje SSH ključeve, aktivirati SSH servis i odrediti konfiguraciju za povezivanje s bežičnom mrežom. Proširena je podrška za Raspberry Pi 5 i dodana podrška za Raspberry Pi 500 računalo.

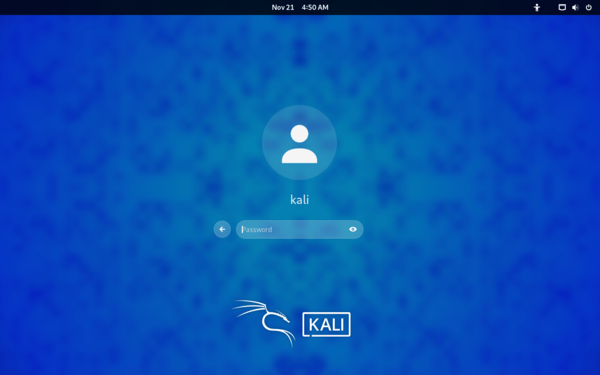
- Radno okruženje GNOME ažurirano je na verziju 47. Uključena je nova tema za ekran prijave.

- Dodana je nova aplikacija za praćenje stanja sustava.

Uključene su utilitiy:
- bloodyad — alati za testiranje sigurnosti Active Directory.
- certi — alat za rad s certifikatima ADCS (Active Directory Certificate Services).
- chainsaw — pretraživanje artefakata tijekom forenzičke analize sustava Windows.
- findomain — alat za određivanje korištenih poddomena metodom pokušaja.
- hexwalk — heksadecimalni uređivač.
- linkedin2username — generator popisa korisnika potencijalno povezanih s računom tvrtke na LinkedInu.
- mssqlpwner — alati za napad na MSSQL.
- proximoth — provođenje napada na bežične uređaje.
- python-pipx — pokretanje izvršnih datoteka iz Python paketa u izoliranom okruženju.
- sara — inspekcija sigurnosti RouterOS.
- web-cache-vulnerability-scanner — implementacija napada na front-end i back-end sustave.
- xsrfprobe — provjera ranjivosti klase CSRF/XSRF (Cross Site Request Forgery).
- zenmap — GUI za nmap.
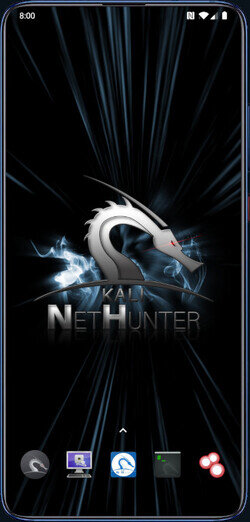
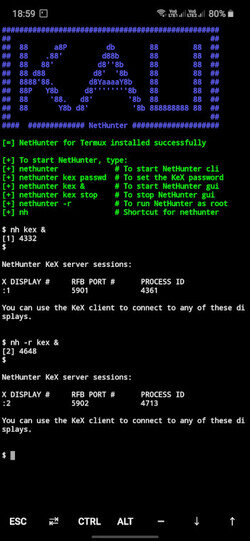
- Ažurirano mobilno okruženje na Android platformi — NetHunter, s odabirom alata za testiranje sustava na ranjivosti. Uz NetHunter moguće je testirati napade specifične za mobilne uređaje, kao što su emulacija USB uređaja (BadUSB i HID Keyboard — emulacija mrežnog USB adaptera koji se može koristiti za MITM napade, ili USB tipkovnice koja zamjenjuje simbole) i stvaranje lažnih pristupnih točki (MANA Evil Access Point). NetHunter se instalira u redovno okruženje Android platforme u obliku chroot slike, u kojoj se pokreće posebno prilagođena verzija Kali Linuxa.
U novoj verziji isporučen je alat Wifipumpkin3 za stvaranje lažnih bežičnih pristupnih točaka. Ažuriran je katalog mobilnih aplikacija Kali NetHunter store. Proširene su mogućnosti instalatera. Dodana je podrška za uređaje Xiaomi Mi A3 (Android 15), Realme X7 Max 5G i Xiaomi Mi 9 Lite / CC9. Ažurirana je podrška za Nokia 6.1/6.1 Plus, Realme C11, Xiaomi Mi 9T, Xiaomi Mi A3 i Xiaomi Pocophone F1.
Izvor: opennet.ru
