

Tvrtka Google objavila je izdanje web preglednika Chrome 123. Istodobno je dostupan stabilni izdanja slobodnog projekta Chromium, koji je osnova Chrome-a. Preglednik Chrome razlikuje se od Chromium-a korištenjem Googleovih logotipa, sustavom slanja obavijesti u slučaju rušenja, modulima za reprodukciju zaštitnog videokontenta (DRM), sustavom automatske instalacije ažuriranja, stalno aktiviranom Sandbox izolacijom, isporukom ključeva za Google API i prijenosom RLZ parametara tijekom pretraživanja. Za one koji trebaju više vremena za ažuriranje, posebno se podržava grana Extended Stable, koja traje 8 tjedana. Sljedeće izdanje Chrome 124 planirano je za 16. travnja.
Glavne promjene u Chrome 123:
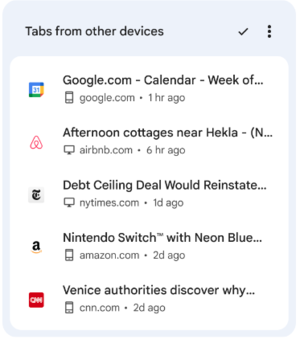
- Na stranici koja se prikazuje prilikom otvaranja novog taba, dodana je nova sekcija koja prikazuje veze iz tabova nedavno otvorenih na drugim uređajima vezanim uz isti Google račun.

- Dodana je podrška za kodiranje sadržaja pomoću algoritma kompresije Zstandard (zstd), pored prethodno podržanih algoritama gzip, brotli i deflate.
- Uklonjena je implementacija slobodnog video kodeka Theora, koji je razvila organizacija Xiph.org Foundation na temelju kodeka VP3 i koji je podržavan u Firefoxu i Chromeu od 2009. godine, ali nije podržavan u Chromeu za Android i preglednicima temeljenim na WebKitu, kao što je Safari. Kao razlog prestanka podrške za Theora navode se brige da u implementaciji Theora, koja ima prilično složenu logiku parsiranja binarnih podataka i dekodiranja tokova, mogu postojati ranjivosti slične nedavnim kritičnim problemima s VP8 kodirnikom. Prema mišljenju programera, zbog sve učestalijih 0-day napada na medijske kodeke, rizici povezani sa sigurnošću nadmašuju razinu potražnje za kodekom Theora, koji se gotovo ne koristi u praksi, ali ostaje značajan cilj za potencijalne napade.
- Nastavljeno je postepeno povećanje udjela korisnika za koje je isključena podrška za vanjske kolačiće koje postavljaju web stranice različite od domene trenutne stranice. Ovi kolačići se koriste za praćenje kretanja korisnika između web stranica u kodu reklamnih mreža, društvenih widgeta i sustava web analitike. Promjene se provode u okviru inicijative Privacy Sandbox, koja je usmjerena na postizanje kompromisa između potrebe korisnika za očuvanjem privatnosti i želje reklamnih mreža i web stranica da prate preferencije posjetitelja. Isključivanje vanjskih kolačića planira se postepeno proširiti i u trećem kvartalu 2024. godine do 100%. Za isključenje, bez čekanja na vanjske promjene, predviđeno je podešavanje "chrome://flags/#test-third-party-cookie-phaseout".
- Za mali postotak korisnika iz SAD-a uključena je podrška za mogućnosti koje koriste strojno učenje - način pametnog grupiranja kartica, generator tema i interaktivni pomoćnik, o kojima je bilo riječi u najavi izdanja Chrome 121. Za sustave s centraliziranim upravljanjem konfiguracijom, administrator može omogućiti AI alate na razini politika, bez potrebe za uključivanjem eksperimentalnog moda.
- U servisu za sinkronizaciju postavki, povijesti i oznaka (Chrome Sync) prekinuta je podrška za izdanja do verzije Chrome 82.
- Kada je uključena proširena zaštita preglednika (Safe Browsing > Enhanced protection), omogućeno je slanje informacija Googleu o zahtjevima za proširena prava koje web stranice traže (takve stranice se provjeravaju prema vanjskoj bazi zloćudnog sadržaja, a u slučaju podudaranja korisniku se odmah prikazuje upozorenje). Također je omogućeno slanje telemetrije o odbijenim upozorenjima koja se prikazuju prije otvaranja stranica koje je Google stavio na crnu listu.
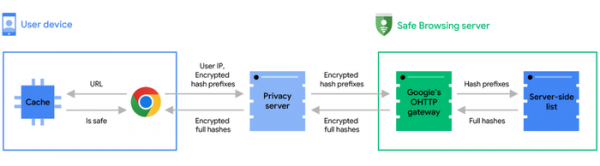
- Google je objavio članak s objašnjenjem metoda koje se koriste za provjeru sigurnosti stranica koje korisnik otvara prema bazi zloćudnog sadržaja, koja je smještena na vanjskom serveru. Kako bi se očuvala privatnost pri provjeri otvaranih URL-ova, Googleu se šalju ne potpuni hash-ovi URL-ova, već samo prefiks s prva 4 bajta hash-a. Na serveru Ovaj prefiks provjerava se u bazi zlonamjernih stranica, a u slučaju podudaranja, popis punih heš vrijednosti koje odgovaraju prefiksu vraća se u preglednik korisnika, na čijoj strani se već provodi konačna provjera s punim 32-bitnim hešem URL-a. Da bi se isključilo podudaranje zahtjeva s IP adresom korisnika, prefiks heša se prvo šalje na posrednički proxy, koji u svoje ime prosljeđuje zahtjev na poslužitelj sustava Safe Browsing.

- Implementirano je prikazivanje upozorenja u konzoli alata za web programere prilikom slanja zahtjeva unutar stranice u unutarnju mrežu (192.168.x.x, 10.x.x.x itd.), ako su takvi zahtjevi izvršeni izvan sigurnog konteksta i nisu prošli prethodnu provjeru. Prije stvarnog slanja zahtjeva pokrenutog od strane web stranice resursu u unutarnjoj mreži, preglednik prvo šalje prethodni testni zahtjev i provjerava vraća li poslužitelj HTTP zaglavlje „Access-Control-Allow-Private-Network: true”, koje dopušta pristup intranet mreži. Ako pristup nije dopušten, riječ je o pokušaju nekontroliranog pristupa unutarnjoj usluzi, što može ukazivati na pokušaj napada putem preglednika na resurse u lokalnoj mreži (na primjer, napadač može umetnuti iframe s zahtjevom prema web sučelju kućnog usmjerivača, poput „”). U izdanju Chrome 130 planira se zamjena upozorenja s porukom o grešci i blokiranje zahtjeva koji nisu prošli provjeru.
- U Chromeu za Android i iOS dodana je mogućnost nastavka pregledavanja web stranica koje su ranije otvorene na drugim uređajima povezanima na istu Google račun.
- U Chromeu za Android promijenjena je metoda pohrane lokalnih lozinki koje se ne sinkroniziraju s drugim uređajima. Ranije su se lokalne lozinke pohranjivale u profilu Chrome, dok će sada biti premještene u skladište lozinki koje pružaju Google Play usluge, a koje se već koristi za pohranu lozinke za Google račun. U Chrome 123 nov način pohrane aktiviran je za korisnike bez lokalnih lozinki, a u verziji Chrome 124 bit će primijenjen na korisnike s lokalnim lozinkama.
- Dodana su API za statičko usmjeravanje ServiceWorkera (Service Worker Static Routing) koji omogućuje isključivanje izvršavanja JavaScripta i presretanje od strane ServiceWorkera prilikom zahtjeva za resursima koji odgovaraju određenim uvjetima. Drugim riječima, API omogućuje određivanje načina na koji se učitavaju određeni resursi i onemogućava pozivanje ServiceWorkera za resurse koje je moguće izvući iz predmemorije ili učitati izravno. Kao kriteriji za donošenje odluka mogu se koristiti obrasci URL-a, metode zahtjeva, tip sadržaja (document, embed, font, video itd.) i status izvršenja („running”, „not-running”). Na primjer, za slanje post-zahtjeva s podacima web-forme izravno, bez pozivanja ServiceWorkera, može se navesti: addEventListener(‘install’, (event) => { event.addRoutes({ condition: { urlPattern: «/form/*», requestMethod: «post» }, source: «network» }); });
- U CSS-u dodana je funkcija light-dark() za prilagodbu sheme boja na temelju postavki svijetlog ili tamnog režima. U funkciji se mogu navesti dvije vrijednosti koje će se birati ovisno o svijetlom ili tamnom režimu. Na primjer „background-color: light-dark(lime, green);”.
- Dodana je API Long Animation Frames za dijagnosticiranje responzivnosti sučelja web stranice i otkrivanje uskih grla tijekom renderiranja.
- U medijskom upitu „display-mode” dodana je podrška za vrijednost „picture-in-picture”, koja omogućuje stvaranje CSS pravila koja se primjenjuju samo kada se web-aplikacija prikazuje u režimu „slika u slici”. @media all and (display-mode: picture-in-picture) { body { margin: 0; } h1 { font-size: 0.8em; } }
- U CSS svojstvu „align-content” omogućena je rad s blokovnim kontejnerima i ćelijama tablica. Na primjer, „display: block”, „display: list-item”, „display: table-cell” sada se mogu poravnati pomoću „align-content”.
- Dodano je CSS svojstvo „field-sizing”, koje omogućuje da veličina elemenata forme ovisi o njihovom sadržaju, na primjer, za automatsko povećanje veličine tekstualnog polja dok se unose podaci.
- U JavaScript sučelju NavigationActivation dodan je parametar navigation.activation, koji odražava stanje aktivacije dokumenta (na primjer, može se utvrditi je li dokument obnovljen iz cachea nakon što su pritisnuti gumbi za navigaciju "naprijed" ili "nazad"). Parametar se može koristiti za prilagodbu sadržaja stranice ovisno o tome odakle je korisnik došao, primjerice, može se prikazivati drugačija animacija ako je korisnik došao s početne stranice.
- Unaprijeđena su sredstva za web razvoj.
Osim novih značajki i ispravaka grešaka, nova verzija uklanja 12 ranjivosti. Mnoge od ranjivosti utvrđene su kao rezultat automatiziranog testiranja alatima AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Nisu otkrivene kritične probleme koje bi omogućile zaobilaženje svih razina zaštite preglednika i izvršavanje koda u sustavu izvan sandbox okruženja. U okviru programa isplate novčanih nagrada za otkrivene ranjivosti, kompanija Google isplatila je 7 nagrada u ukupnom iznosu od 22 tisuće dolara (po jedna nagrada od $10000, $4000, $3000 i $1000, i dvije nagrade od $2000). Iznos jedne nagrade još nije definiran.
Izvor: opennet.ru
