

Tvrtka Google objavila je izdanje web preglednika Chrome 142. Istodobno je dostupan stabilni izdanja slobodnog projekta Chromium, koji je osnova za Chrome. Preglednik Chrome razlikuje se od Chromiuma korištenjem Googleovih logotipa, sustavom slanja obavijesti u slučaju pada, modulima za reprodukciju zaštićenog sadržaja (DRM), sustavom automatskog instaliranja ažuriranja, stalnim uključivanjem Sandbox izolacije, isporukom ključeva za Google API i prijenosom RLZ parametara tijekom pretraživanja. Za one kojima je potrebno više vremena za ažuriranje, posebno se podržava grana Extended Stable, koja se prati tijekom 8 tjedana. Sljedeće izdanje Chrome 143 planirano je za 2. prosinca.
Glavne promjene u Chrome 142:
- Uključena je zaštita od pristupa lokalnom sustavu prilikom interakcije s javnim web stranicama. Prilikom pristupa s web mjesta u javnoj ili unutarnjoj mreži (intranet) prema IP adrese lokalnom sustavu ili loopback sučelju (127.0.0.0/8) preglednik će prikazati korisniku dijalog s zahtjevom za potvrdu operacije. Pod zaštitu padaju pokušaji učitavanja resursa, zahtjevi fetch() i iframe umetanja. Zaštita se za sada ne primjenjuje na veze putem WebSockets, WebTransport i WebRTC, ali će kasnije biti dodana za te tehnologije.
Pristupi unutarnjim resursima koriste zlonamjerni akteri za provođenje CSRF napada na usmjerivače, pristupne točke, pisače, korporativne web sučelje i druge uređaje i usluge koje prihvaćaju zahtjeve samo iz lokalne mreže. Osim toga, skeniranje unutarnjih resursa može se koristiti za neizravnu identifikaciju ili prikupljanje informacija o lokalnoj mreži.
- Predložen je jedinstveni pojednostavljeni sučelje za povezivanje s Google računom i sinkronizaciju podataka, kao što su spremljene lozinke i oznake. Sinkronizacija je integrirana s prijavom u račun i ne prikazuje se kao zasebna opcija u postavkama. Korisnici mogu povezati Chrome s Google računom i koristiti ga za pohranu lozinki, oznaka, povijesti posjeta i kartica. Ova mogućnost trenutno je aktivirana za dio korisnika, a ponuda će se postupno proširivati.
- Aktiviran je novi model izolacije procesa — 'Origin Isolation', pri čemu svaki izvor sadržaja (origin — veza između protokola, domenu i porta, na primjer, «https://foo.example.com»), izolira se u odvojenom procesu renderiranja. Budući da povećanje razdvajanja izolacije može dovesti do povećane potrošnje memorije i opterećenja CPU-a, novi režim izolacije uključuje se samo na sustavima s više od 4 GB RAM-a. Na slabijim uređajima nastavit će se koristiti stari pristup izolaciji, pri čemu se u odvojenom procesu izoliraju svi različiti izvori sadržaja povezani s jednim webom (npr. foo.example.com i bar.example.com).
- Na sustavima s Windows i macOS-om, gdje se ne koristi centralizirano upravljanje Chrome-om, automatski se onemogućavaju prisilno instalirani preglednički dodaci u kojima su otkrivene manje povrede pravila Chrome Web Store-a. Manje povrede uključuju prisutnost potencijalnih ranjivosti, nametanje dodatka bez znanja korisnika, manipulaciju metapodacima, kršenje pravila o korisničkim podacima i obmanjivanje o funkcionalnosti. Ako želi, korisnik može ponovno aktivirati onemogućeni dodatak.
- U verziji za Android, analogno izradama za desktop sustave, implementirana je obavijest o lažnim web stranicama, otkrivenim od strane velike jezične mreže na temelju analize sadržaja. Korištenje AI se primjenjuje u režimu pojačane zaštite preglednika (Enhanced Safe Browsing). AI model se izvršava na strani klijenta, ali u slučaju sumnje na sumnjiv sadržaj, provodi se dodatna provjera na Googleovim poslužiteljima.
- U implementaciji DTLS protokola (Datagram Transport Layer Security, analog TLS-a za UDP), koja se koristi za WebRTC veze, uključena je upotreba postkvantnih kriptografskih algoritama.
- Implementirano je spremanje statusa aktivacije, postavljenog prilikom aktivnosti korisnika na stranici, nakon prelaska na drugu stranicu unutar istog domena. Spremanje aktivacije pojednostavit će razvoj višestranih web aplikacija i riješiti probleme kao što je postavljanje fokusa unosa kada web stranica prikazuje svoju virtualnu tipkovnicu.
- U CSS-u su dodane pseudo-klase «:target-before» i «:target-after» za određivanje prethodnih i sljedećih oznaka u odnosu na trenutnu poziciju pomaka («:target-current»).
- U stilu za kontejnere ('@container') i funkciji 'if()' dozvoljeno je korištenje sintakse opsega (Range Syntax) definiranom u specifikaciji Media Queries Level 4, koja omogućava upotrebu običnih matematičkih operatora usporedbe i logičkih operatora za određivanje opsega vrijednosti. Na primjer, sada je moguće navesti '@container style(—inner-padding > 1em)' i 'background-color: if(style(attr(data-columns, type) > 2): lightblue; else: white);'
- U elemente «<button>» i «<a>» dodana je podrška za atribut «interestfor», pomoću kojeg se mogu organizirati akcije, poput prikazivanja skočnog prozora u situacijama kada korisnik pokaže interes za element. Znakovi manifestacije interesa koje preglednik smatra su situacije poput prelaska i zadržavanja pokazivača na elementu, pritiskanja tipki za prečac ili zadržavanja dodira na dodirnom ekranu. Kada se otkrije interes na elementu s atributom «interestfor», preglednik generira događaj InterestEvent.
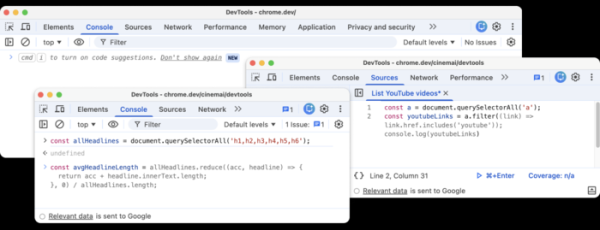
- Unesena su poboljšanja u alatima za web programere. U gornji desni kut dodan je gumb za brzo pozivanje AI asistenta. Element kontekstnog izbornika 'Ask AI' preimenovan je u 'Debug with AI' i proširen mogućnošću izvršavanja neposrednih radnji ovisno o kontekstu. U web konzoli i panelu s kodom, AI asistent Gemini sada može generirati preporuke s kodom.

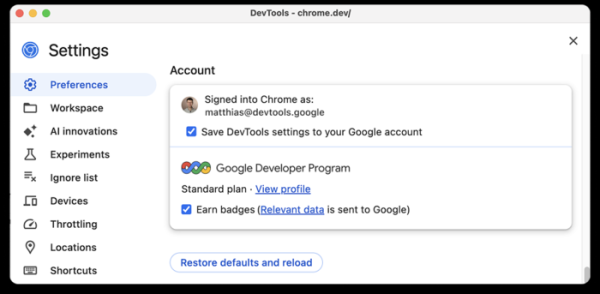
U alatima za web programere osigurana je integracija sa servisom GDP (Google Developer Program). Razvijatelj sada može pristupiti svom profilu u GDP izravno iz Chrome DevTools i dobiti bonuse za izvršavanje određenih zadataka u ovom sučelju.

Osim novih značajki i ispravaka grešaka, nova verzija je ispravila 20 sigurnosnih ranjivosti. Mnoge od ranjivosti otkrivene su pomoću automatiziranog testiranja alatima AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Kritične probleme koji omogućuju zaobilaženje svih razina zaštite preglednika i izvršavanje koda izvan sandbox okruženja nisu otkriveni. U okviru programa nagrađivanja za otkrivanje ranjivosti, za ovo izdanje, kompanija Google dodijelila je 20 nagrada u ukupnom iznosu od 130 tisuća američkih dolara (dvije nagrade od 50 tisuća dolara, jedna nagrada od 10 tisuća dolara i tri nagrade od 3 tisuće dolara, dvije nagrade od 2 tisuće dolara i tri nagrade od 1 tisuće dolara). Iznos 8 nagrada još uvijek nije određen.
Dodatno se može istaknuti otkriće još nespravljenih ranjivosti u Blink motoru, koja uzrokuje rušenje i zamrzavanje preglednika prilikom izvršavanja određenog JavaScript koda. Ranjivost je uzrokovana arhitektonskim problemima u motoru za prikaz, vezanim uz nedostatak ograničenja na intenzitet operacija ažuriranja svojstva „document.title“. Nedostatak ograničenja omogućuje korištenje „document.title“ za unosa u DOM desetaka milijuna promjena u sekundi, što nakon nekoliko sekundi dovodi do zamrzavanja sučelja zbog blokiranja glavne niti i značajne potrošnje memorije, a nakon 15-60 sekundi preglednik nenadano završava s radom.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish