

Tvrtka Google objavila je izdanje web preglednika Chrome 143. Istovremeno je dostupan stabilni izdanja otvorenog projekta Chromium, koji čini osnovu Chromea. Preglednik Chrome razlikuje se od Chromiuma po korištenju Googleovih logotipa, sustavu slanja obavijesti u slučaju pada, modulima za reprodukciju video sadržaja zaštićenog od kopiranja (DRM), sustavu automatskog instaliranja ažuriranja, trajnom uključivanju Sandbox izolacije, isporuci ključeva za Google API i prijenosu RLZ parametara prilikom pretraživanja. Za one koji trebaju više vremena za ažuriranje, odvojeno se podržava grana Extended Stable, koja traje 8 tjedana. Sljedeće izdanje Chrome 144 zakazano je za 13. siječnja.
Glavne promjene u Chrome 143:
- Podrška za jezik za transformaciju XML dokumenata XSLT proglašena je zastarjelom i planira se isključiti u izdanju Chrome 155, uključujući zastarjelost XSLTProcessor API-ja i uputa za analizu stilskih tablica XML-a. Kao razlog navedeni su sigurnosni rizici uzrokovani upotrebom biblioteke libxslt, koja ima problema s održavanjem i predstavlja izvor napada na preglednike, uzimajući u obzir da se postotak web stranica koje koriste XSLT procjenjuje na 0,02%.
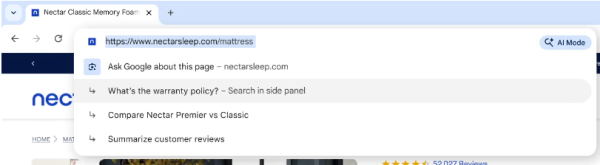
- Dodane su nove mogućnosti AI načina, koji omogućava interakciju s AI agentom iz adresne trake ili s stranice koja se prikazuje pri otvaranju novog taba. AI način omogućava postavljanje složenih pitanja na prirodnom jeziku i dobivanje odgovora temeljenih na agregiranju informacija s najrelevantnijih stranica o zadanom temi. Po potrebi, korisnik može razjasniti informacije potporanjima pitanjima. Način također omogućava postavljanje pitanja o sadržaju stranice izravno iz adresne trake. Da biste prešli u AI način, koji je trenutno dostupan samo na platformama macOS i Windows, dovoljno je pritisnuti tipku tabulacije prije početka unosa u adresnoj traci.

- ICU biblioteka ažurirana je na verziju 77.1 s podrškom za Unicode 16 i ažuriranjem podataka lokaliteta.
- U CSS je dodan selektor „@container anchored(fallback)“, koji omogućava promjenu stila elemenata vezanih za poziciju drugih elemenata, ovisno o alternativnoj poziciji koju odabere preglednik, određena kroz svojstvo „position-try-fallbacks“ kako bi se spriječilo izlazak elementa iz granica vanjskog bloka ili vidnog polja.
- U CSS-svojstvima „background-position-x“ i „background-position-y“ dodana je mogućnost određivanja pozicije pozadine u odnosu na jedan od rubova bloka. Na primjer, „background-position-x: left 30px;“.
- Dodana je CSS-svojstvo „font-language-override“ za prepisivanje jezika koji se koristi za zamjenu glifova u OpenType fontovima, koji nude specifične varijante glifova za određene jezike. Na primjer, ‘font-language-override: «RUS»;’.
- U API WindowEventHandlers dodana je podrška za obradu događaja „ongamepadconnected“ i „ongamepaddisconnected“ za praćenje povezivanja i isključivanja gamepada.
- U JavaScript API za rad s DOM-om dozvoljeno je korištenje svih simbola koji su prihvaćeni u HTML parseru u imenima i prefiksima stvorenih elemenata i atributa.
- Pri korištenju API WebTransport dozvoljeno je pregovaranje o protokolu koji se koristi za interakciju poslužitelja s web-aplikacijom (prilikom stvaranja WebTransport objekta, aplikacija može navesti popis dopuštenih protokola).
- U režimu Origin trial dodan je API Web Install, koji pruža metodu navigator.install() za pokretanje instalacije web-aplikacija od strane web stranica, što se može koristiti prilikom stvaranja katalogâ-trgovina web-aplikacijama ili za pojednostavljenje instalacije web-aplikacija za rad s trenutnom web stranicom. Instalacija se vrši nakon izričitog odobrenja korisnika.
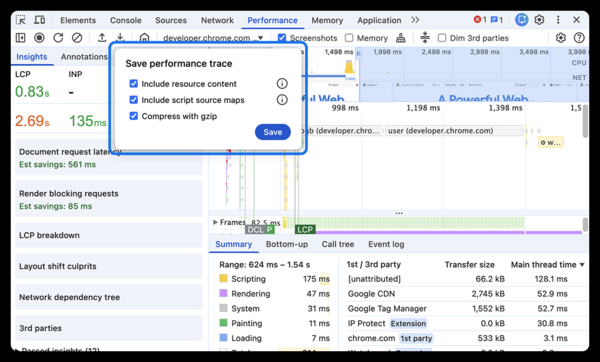
- Unaprijeđena su sredstva za web-razvoj. Proširene su mogućnosti eksperimentalnog poslužitelja MCP (Model Context Protocol), koji omogućava pristup funkcionalnostima Chrome DevTools iz vanjskih AI asistenata. U panel Elements dodana je podrška za debugiranje CSS pravila @starting-style. Audit panel ažuriran je na izdanje Lighthouse 13. Prilikom izvoza rezultata praćenja performansi pružena je mogućnost uključivanja sadržaja HTML, CSS i JavaScript datoteka u arhivu, kao i podataka „source map“.

Osim novih funkcionalnosti i ispravki grešaka, nova verzija otklanja 13 ranjivosti. Mnoge od ranjivosti otkrivene su pomoću automatiziranog testiranja alatima AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Nisu otkrivene kritične probleme koje bi mogle zaobići sve nivoe zaštite preglednika i izvršiti kod izvan sandbox okruženja. U okviru programa nagrađivanja za otkrivanje ranjivosti, kompanija Google je ustanovila 13 nagrada i isplatila 18 hiljada američkih dolara (jedna nagrada od 11,000 dolara, dve nagrade od 3,000 dolara i jedna nagrada od 1,000 dolara). Iznos 9 nagrada još uvek nije određen.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish