

Tvrtka GitLab upozorila je korisnike na povećanu aktivnost napadača vezanu uz iskorištavanje kritične ranjivosti CVE-2021-22205, koja omogućuje daljinsko izvršavanje vlastitog koda na serveru na kojem se koristi platforma za suradnički razvoj GitLab bez autentifikacije.
Problem se javlja u GitLab-u počevši od verzije 11.9 i riješen je u travnju u izdanjima GitLab 13.10.3, 13.9.6 i 13.8.8. Ipak, prema skeniranju globalne mreže 31. listopada među 60 tisuća javno dostupnih GitLab instanci, 50% sustava i dalje koristi zastarjele verzije GitLab-a podložne ranjivosti. Potrebna ažuriranja instalirana su samo na 21% provjerenih sustava, poslužitelja, a na 29% sustava nije bilo moguće odrediti broj verzije koja se koristi.
Nepazljivo ponašanje administratora servera s GitLab-om prema instalaciji ažuriranja dovelo je do toga da su napadači počeli aktivno iskorištavati ranjivost, postavljajući poslužiteljima maliciozni softver i povezujući ih s botnetom uključenim u provođenje DDoS napada. U vrhuncu, količina prometa tijekom DDoS napada uzrokovanog botnetom na osnovi ranjivih GitLab servera dosezala je 1 terabit u sekundi.
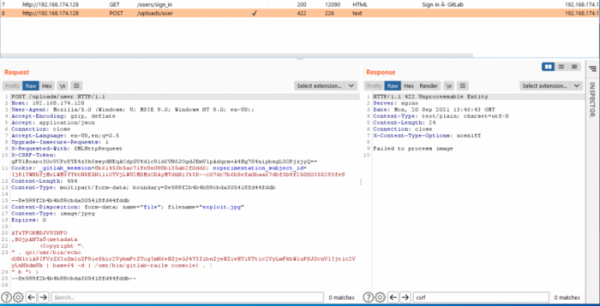
Ranjivost je uzrokovana neispravnom obradom učitanih datoteka s slikama od strane vanjskog parsera temeljenog na ExifTool biblioteci. Ranjivost u ExifTool (CVE-2021-22204) omogućila je izvršavanje proizvoljnih komandi u sustavu prilikom obrade metapodataka iz datoteka u DjVu formatu: (metadata (Copyright «\ » . qx{echo test >\/tmp\/test} . \ » b «) )
Pri tome, s obzirom na to da je stvarni format određivan u ExifToolu prema MIME tipu sadržaja, a ne ekstenziji datoteke, napadač je mogao učitati DjVu dokument s exploitom pod krinkom obične JPG ili TIFF slike (GitLab poziva ExifTool za sve datoteke s ekstenzijama jpg, jpeg i tiff radi čišćenja suvišnih oznaka). Primjer exploita. U konfiguraciji GitLab CE po defaultu, napad se može provesti slanjem dva zahtjeva, koja ne zahtijevaju autentifikaciju.
Korisnicima GitLaba se preporučuje da osiguraju korištenje ažurirane verzije i u slučaju korištenja zastarjele verzije hitno instaliraju ažuriranja, a ako to iz nekog razloga nije moguće, selektivno primijene zakrpu koja blokira manifestaciju ranjivosti. Korisnicima ne ažuriranih sustava također se preporučuje da provjere nije li njihov sustav kompromitiran analizirajući logove i provjeravajući prisutnost sumnjivih napadačkih računa (na primjer, dexbcx, dexbcx818, dexbcxh, dexbcxi i dexbcxa99).
Izvor: opennet.ru
