

ESET stručnjaci otkrili su novu zloćudnu kampanju usmjerenu na ruski govoreće korisnike interneta.
Cyber kriminalci su nekoliko godina distribuirali zaraženi preglednik Tor, koristeći ga za praćenje žrtava i krađu njihovih bitcoina. Zaraženi web preglednik se širio kroz različite forume pod krinkom službene ruske verzije Tor preglednika.
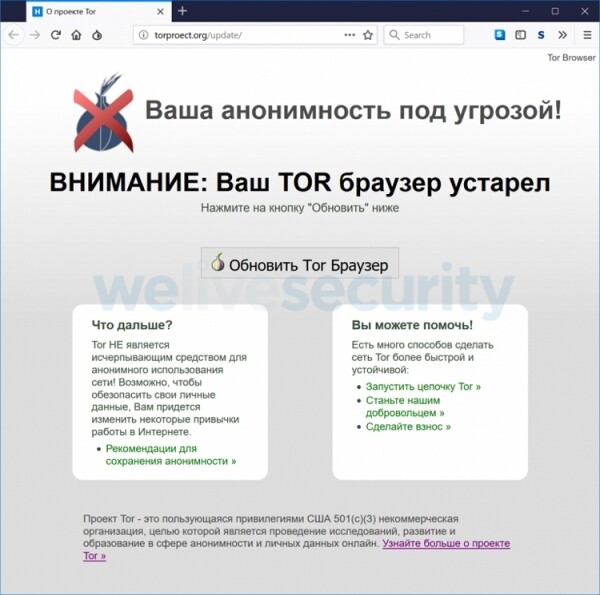
Malware omogućava napadačima da vide koje stranice žrtva trenutno posjećuje. Teoretski, također mogu mijenjati sadržaj posjećene stranice, presretati unesene podatke i prikazivati lažne poruke na stranicama.
"Kriminalci nisu mijenjali binarne datoteke preglednika. Umjesto toga, promijenili su postavke i ekstenzije, tako da obični korisnici nisu primijetili razliku između originalne i zaražene verzije", kažu ESET stručnjaci.
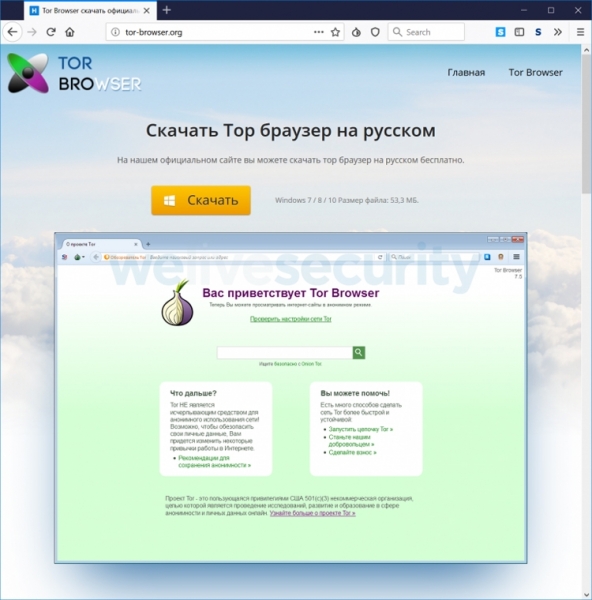
Shema napada također podrazumijeva promjenu adresa novčanika QIWI platnog sustava. Zla verzija Tora automatski mijenja originalnu bitcoin adresu novčanika na adresu kriminalaca kada žrtva pokušava izvršiti uplatu bitcoina.
Šteta koju su počinili napadači iznosi najmanje 2,5 milijuna rubalja. Stvarni iznos ukradenih sredstava može biti znatno veći.
Izvor: 3dnews.ru
