

Dok entuzijasti s nestrpljenjem čekaju masovnu implementaciju mreža pete generacije, cyber-kriminalci trljaju ruke, iščekujući nove mogućnosti za profit. Bez obzira na sve napore razvijača, tehnologija 5G sadrži ranjivosti čije otkrivanje otežava nedostatak iskustva u novim uvjetima. Istražili smo malu 5G mrežu i identificirali tri vrste ranjivosti o kojima ćemo govoriti u ovom postu.
Objekt istraživanja
Razmotrit ćemo najjednostavniji primjer — modelnu ne-javnu 5G mrežu studentskog kampusa (Non-Public Network, NPN), povezanu s vanjskim svijetom putem općinskih komunikacijskih kanala. Upravo će takve mreže u bliskoj budućnosti biti korištene kao tipične u svim zemljama koje su se uključile u utrku za 5G. Potencijalno okruženje za implementaciju mreža ove konfiguracije su 'pametna' poduzeća, 'pametni' gradovi, uredi velikih kompanija i druge slične lokacije s visokim stupnjem kontrolabilnosti.
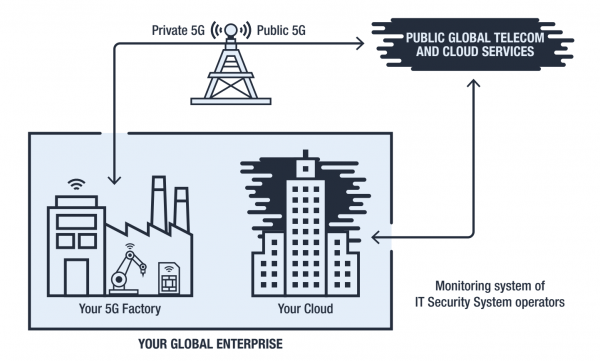
Infrastruktura NPN: zatvorena mreža poduzeća povezana je s globalnom 5G mrežom putem javnih kanala. Izvor: Trend Micro
Za razliku od mreža četvrte generacije, mreže 5G su usmjerene na obradu podataka u stvarnom vremenu, stoga njihova arhitektura podsjeća na višeslojni kolač. Podjela na razine olakšava interakciju putem standardizacije API-ja za komunikaciju između slojeva.
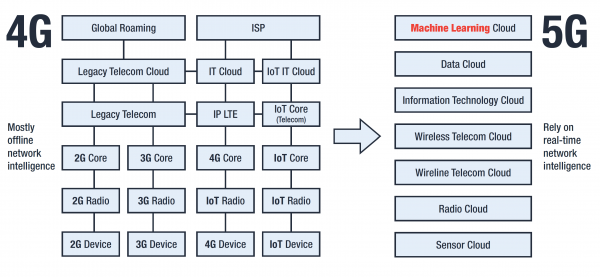
Poređenje arhitektura 4G i 5G. Izvor: Trend Micro
Rezultat su povećane mogućnosti za automatizaciju i skaliranje, što je kritično važno za obradu ogromnih količina informacija iz interneta stvari (IoT).
Izolacija razina ugrađena u standard 5G dovodi do pojave novog problema: sigurnosni sustavi koji rade unutar NPN mreže štite objekt i njegove privatne oblake, dok sigurnosni sustavi vanjskih mreža štite svoju unutarnju infrastrukturu. Međutim, promet između NPN-a i vanjskih mreža smatra se sigurnim jer dolazi iz zaštićenih sustava, no zapravo ga nitko ne štiti.
U našoj recentnoj studiji navodimo nekoliko scena cyber napada na 5G mreže koji iskorištavaju:
- ranjivosti SIM kartica,
- ranjivosti mreže,
- ranjivosti sustava identifikacije.
Pogledajmo svaku ranjivost detaljnije.
Ranjivosti SIM kartica
SIM kartica je složen uređaj koji čak ima cijeli set ugrađenih aplikacija — SIM Toolkit, STK. Jedan od tih programa — S@T Browser — teoretski se može koristiti za pregled unutarnjih stranica operatera, no u praksi je odavno zaboravljen i nije ažuriran od 2009. godine, jer te funkcije sada obavljaju drugi programi.
Problem je u tome što je S@T Browser postao ranjiv: posebno pripremljena servisna SMS poruka hakira SIM karticu i prisiljava je da izvrši potrebne komande hakera, pri čemu korisnik telefona ili uređaja ne primjećuje ništa neobično. Napad je dobio naziv i pruža mnoge mogućnosti napadačima.
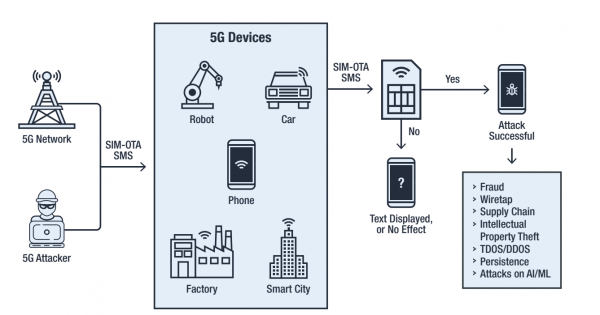
Napad Simjacking u mreži 5G. Izvor: Trend Micro
Specifično, omogućava prenos podataka o lokaciji pretplatnika, identifikator njegovog uređaja (IMEI) i mobilne bazne stanice (Cell ID), a također prisiljava telefon da pozove broj, pošalje SMS, otvori link u pregledniku, pa čak i isključi SIM karticu.
U uvjetima 5G mreža ranjivost SIM kartica postaje ozbiljan problem, s obzirom na broj povezanih uređaja. Iako , u mrežama pete generacije i dalje . A s obzirom na to da sve funkcionira, ne treba očekivati brzu zamjenu postojećih SIM kartica.
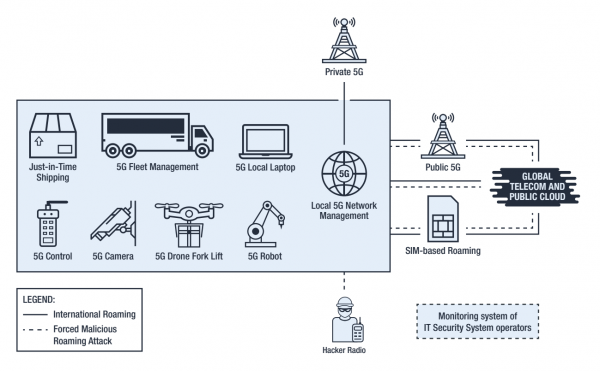
Maliciozno korištenje roaminga. Izvor: Trend Micro
Korištenje Simjackinga omogućava prisilno prebacivanje SIM kartice u roaming režim i povezivanje s mobilnom baznom stanicom koju kontrolira napadač. Tom prilikom, napadač će moći modificirati postavke SIM kartice kako bi prisluškivao telefonske razgovore, implementirao maliciozni softver i provodio razne vrste napada koristeći uređaj s hakiranom SIM karticom. To mu omogućava činjenica da interakcija s uređajima u roamingu prolazi mimo sigurnosnih procedura koje su usvojene za uređaje u "domaćoj" mreži.
Ranjivosti mreže
Napadači mogu mijenjati postavke kompromitirane SIM kartice kako bi ostvarili svoje ciljeve. Relativna jednostavnost i skrivenost Simjaking napada omogućuju njegovo provođenje na stalnoj bazi, preuzimajući kontrolu nad sve novim uređajima, polako i strpljivo () odsecajući komade mreže poput salame (). Praćenje takvih aktivnosti ekstremno je teško, a u uvjetima složene distribuirane mreže 5G — gotovo nemoguće.
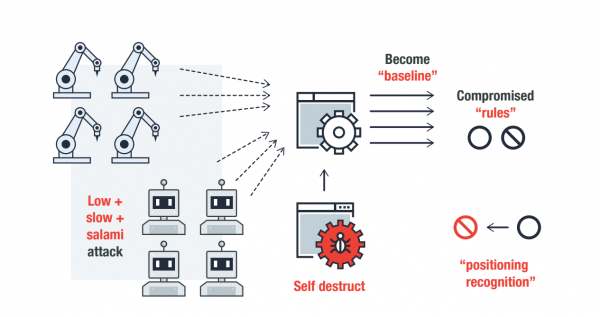
Postepeno uvođenje u 5G mrežu korištenjem Low and Slow + Salami napada. Izvor: Trend Micro
Budući da 5G mreže nemaju ugrađene mehanizme kontrole sigurnosti SIM kartica, napadači će postepeno steći mogućnost uspostavljanja vlastitih pravila unutar komunikacijske domene 5G, koristeći ukradene SIM kartice za krađu sredstava, autorizaciju na mrežnoj razini, instalaciju zlonamjernog softvera i druge ilegalne aktivnosti.
Posebnu zabrinutost izaziva pojava alata na hakerskim forumima koji automatiziraju preuzimanje SIM kartica pomoću Simjakinga, jer primjena takvih sredstava za mreže pete generacije pruža napadačima gotovo neograničene mogućnosti za skaliranje napada i modifikaciju povjerljivog prometa.
Ranljivosti identifikacije
SIM kartica se koristi za identifikaciju uređaja unutar mreže. Ako je SIM kartica aktivna i ima pozitivan saldo, uređaj se automatski smatra legitimnim i ne izaziva sumnju na razini sustava za otkrivanje. Ipak, ranjivost same SIM kartice čini ranjivim cijeli sustav identifikacije. IT sigurnosni sustavi jednostavno ne mogu pratiti nezakonito spojeni uređaj ako se registrira u mreži pomoću ukradenih identifikacijskih podataka preko Simjakinga.
Dakle, haker koji se poveže na mrežu putem hakirane SIM kartice dobiva pristup na razini pravog vlasnika, jer IT sustavi više ne provjeravaju uređaje koji su se identificirali na mrežnoj razini.
Jamstvo identifikacije između softverskog i mrežnog nivoa dodaje još jedan problem: zločinci mogu namerno stvarati "šum" za sisteme za otkrivanje upada, konstantno izvršavajući razne sumnjive akcije u ime uhvaćenih legitimnih uređaja. Budući da rad automatskih sistema otkrivanja se oslanja na analizu statistike, pragovi za alarm će postepeno rasti, obezbeđujući izostanak reakcije na stvarne napade. Dugotrajno delovanje takvog tipa može potpuno promeniti funkcionisanje cele mreže i stvoriti statističke "slijepe tačke" za sisteme otkrivanja. Zločinci koji kontrolišu takve tačke mogu izvoditi napade na podatke unutar mreže i na fizičke uređaje, organizovati usluge nedostupnosti i naneti drugu štetu.
Rešenje: jedinstvena provera identiteta
Ranljivosti istražene NPN mreže 5G - posledica su razjedinjenosti procedura bezbednosti na komunikacionom nivou, nivou SIM kartica i uređaja, kao i na nivou roaming interakcije mreža. Da bi se rešio ovaj problem, potrebno je u skladu sa principom nultog poverenja () obezbediti autentifikaciju uređaja koji se priključuju mreži na svakoj etapi, implementirajući federativni model identifikacije i upravljanja pristupom ().
Princip ZTA se sastoji u održavanju bezbednosti čak i kada uređaj nije pod kontrolom, pomera se ili se nalazi van perimetra mreže. Federativni model identifikacije je pristup bezbednosti 5G koji obezbeđuje jedinstvenu koherentnu arhitekturu za autentifikaciju, prava pristupa, integritet podataka i druge komponente i tehnologije u 5G mrežama.
Ovaj pristup eliminiše mogućnost uvođenja "roaming" bazne stanice u mrežu i preusmeravanje na nju uhvaćenih SIM kartica. IT sistemi će moći u potpunosti da identifikuju priključenje stranih uređaja i blokiraju parazitski saobraćaj koji stvara statistički šum.
Za zaštitu SIM kartice od modifikacija potrebno je implementirati dodatna sredstva za provjeru integriteta, koja bi mogla biti realizirana u obliku SIM aplikacije temeljene na blockchainu. Aplikacija se može koristiti za autentifikaciju uređaja i korisnika, kao i za provjeru integriteta firmwarea i konfiguracija SIM kartice, kako u roamingu, tako i kada se radi u domaćoj mreži.
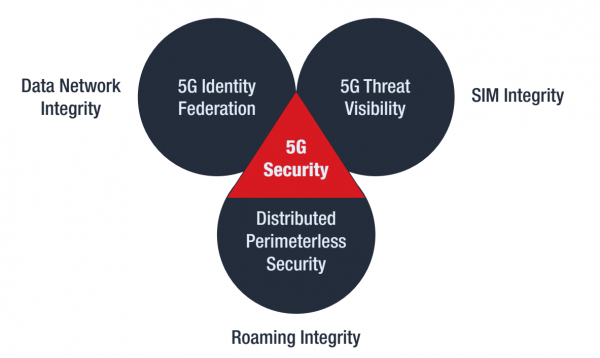
Rekapitulirajmo
Rješenja za otkrivene sigurnosne probleme 5G mogu se predstaviti kao kombinacija tri pristupa:
- implementacija federativnog modela identifikacije i upravljanja pristupom, koji će osigurati integritet podataka u mreži;
- osiguranje potpune vidljivosti prijetnji kroz implementaciju distribuiranog registra za provjeru legitimnosti i integriteta SIM kartica;
- formiranje distribuiranog sustava sigurnosti bez granica, koji rješava pitanja interakcije s uređajima u roamingu.
Praktična implementacija ovih mjera zahtijeva vrijeme i značajna ulaganja, međutim, implementacija 5G mreža odvija se svuda, stoga je potrebno početi raditi na otklanjanju ranjivosti odmah.
Izvor: habr.com
