

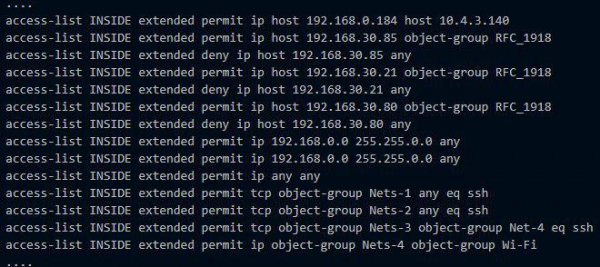
Ako pogledate konfiguraciju bilo kojeg vatrozida, vjerojatno ćete vidjeti dugačak popis s mnoštvom IP adresa, portova, protokola i podmreža. Tako se klasično implementiraju politike mrežne sigurnosti za pristup korisnika resursima. Isprva se u konfiguraciji nastoji održati red, no potom zaposlenici počinju prelaziti iz odjela u odjel, poslužitelji se razmnožavaju i mijenjaju svoje uloge, pojavljuju se pristupi za različite projekte na mjestima gdje obično ne bi trebali biti, a rezultira stotinama nepoznatih staza.
Oko nekih pravila, ako imamo sreće, postoje komentari "Zamolio Vasja da to napravi" ili "Ovo je prolaz u DMZ". Mrežni administrator odlazi, i sve postaje potpuno nejasno. Potom netko odluči očistiti konfiguraciju od Vasje, i sruši se SAP, jer je nekad Vasja tražio taj pristup za rad s operativnim SAP-om.
Danas ću govoriti o rješenju VMware NSX, koje pomaže precizno primjenjivati politike mrežne interakcije i sigurnosti bez zbrke u konfiguracijama vatrozida. Pokazat ću koje su nove funkcije uvedene u odnosu na ono što je ranije bilo dostupno u VMware-u u ovoj oblasti.
VMWare NSX – platforma za virtualizaciju i osiguranje sigurnosti mrežnih usluga. NSX rješava zadatke usmjeravanja, prebacivanja, balansiranja opterećenja, vatrozida i još mnogo drugih zanimljivih funkcija.
NSX je nasljednik vlastitog proizvoda VMware vCloud Networking and Security (vCNS) i kupljenog Nicira NVP-a.
Od vCNS-a do NSX-a
Ranije je klijent u oblaku, izgrađenom na VMware vCloud, imao poseban virtualni stroj vCNS vShield Edge. Igrao je ulogu graničnog prolaza gdje se moglo konfigurirati mnoštvo mrežnih funkcija: NAT, DHCP, Vatrozid, VPN, balansiranje opterećenja itd. vShield Edge je ograničavao interakciju virtualnog stroja s vanjskim svijetom prema pravilima navedenim u Vatrozidu i NAT-u. Unutar mreže virtualni strojevi su slobodno komunicirali jedni s drugima unutar podmreža. Ako želite jako da razdvojite i kontrolirate promet, možete napraviti posebnu mrežu za različite dijelove aplikacija (različite virtualne strojeve) i definirati odgovarajuća pravila u vatrozidu za njihovu mrežnu interakciju. No, to je dugo, složeno i nije zanimljivo, posebno kada imate nekoliko desetaka virtualnih strojeva.
U NSX VMware je implementirala koncept mikrosegmentacije pomoću distribuiranog vatrozida, koji je ugrađen u jezgru hipervizora. U njemu se definiraju sigurnosne politike i mrežne interakcije ne samo za IP i MAC adrese, već i za druge objekte: virtualne strojeve, aplikacije. Ako je NSX implementiran unutar organizacije, takvi objekti mogu postati korisnici ili grupe korisnika iz Active Directory. Svaki takav objekt pretvara se u mikrosegment u svom sigurnosnom okviru, u potrebnoj podmreži, sa svojom udobnom DMZ.
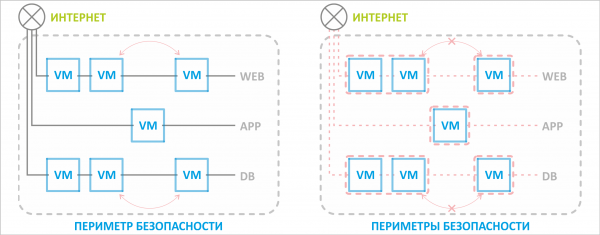
Prije je postojala jedna sigurnosna granica za cijeli resursni bazen, koja je bila zaštićena graničnim preklopnikom, dok s NSX-om možemo izolirati pojedinačni virtualni stroj čak i unutar jedne mreže.
Sigurnosne politike i mrežne interakcije prilagođavaju se ako objekt pređe u drugu mrežu. Na primjer, ako premjestimo stroj s bazom podataka u drugi mrežni segment ili čak u drugi povezani virtualni podatkovni centar, pravila definirana za taj virtualni stroj će i dalje vrijediti bez obzira na njegovu novu lokaciju. Poslužitelj aplikacija i dalje će moći komunicirati s bazom podataka.
Na mjesto samog graničnog prolaza vCNS vShield Edge došao je NSX Edge. On ima cijeli paket starih značajki Edge-a plus nekoliko novih korisnih funkcija. O njima će biti riječi u nastavku.
Što je novo u NSX Edge?
Funkcionalnost NSX Edge ovisi o NSX-a. Ukupno ih ima pet: Standard, Professional, Advanced, Enterprise, Plus Remote Branch Office. Sve novo i zanimljivo može se vidjeti tek od Advanced. Uključujući i novi sučelje, koje se do potpune tranzicije vCloud-a na HTML5 (VMware obećava ljeto 2019.) otvara u novoj kartici.
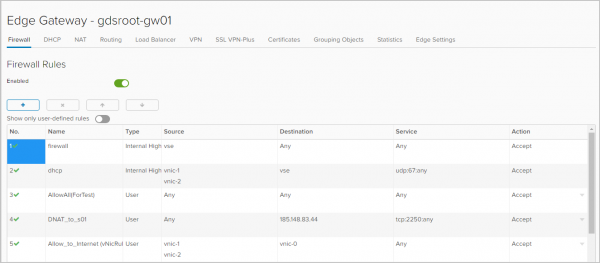
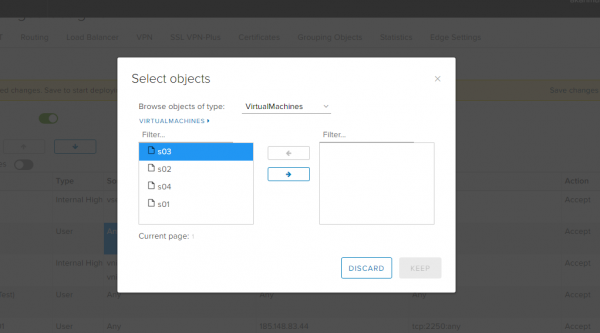
Vatrozid. Kao objekti za koje će se primjenjivati pravila, možete odabrati IP adrese, mreže, sučelja prolaza i virtualne strojeve.
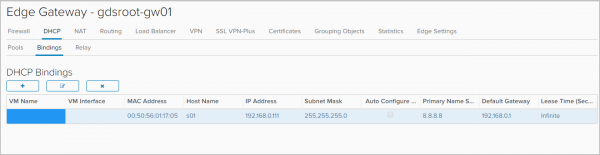
DHCP. Osim postavljanja raspona IP adresa koje će se automatski dodijeliti virtualnim strojevima ove mreže, NSX Edge je omogućio funkcije Binding i Relay.
Na kartici Bindings možete povezati MAC adresu virtualnog stroja s IP adresom, ako je potrebno da IP adresa ostane nepromijenjena. Važno je da ta IP adresa ne ulazi u DHCP Pool.
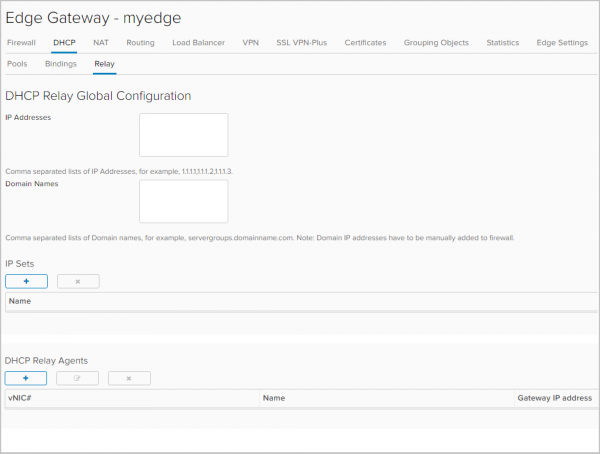
Na kartici Relay Podešava se prosljevanje DHCP poruka DHCP poslužiteljima koji se nalaze izvan vaše organizacije u vCloud Director, uključujući i DHCP poslužitelje fizičke infrastrukture.
Routiranje. Na vShield Edge bilo je moguće postaviti samo statičko rutiranje. Ovdje se pojavilo dinamičko rutiranje s podrškom za protokole OSPF i BGP. Također, postavke ECMP (Aktivno-aktivno) su postale dostupne, što omogućava i preklapanje u slučaju kvara s fizičkim usmjerivačima.
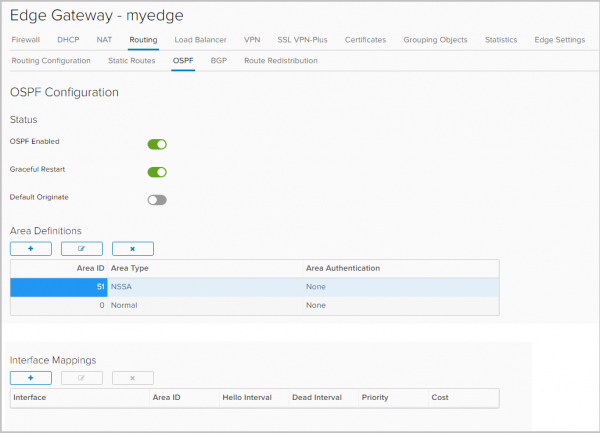
Postavka OSPF-a
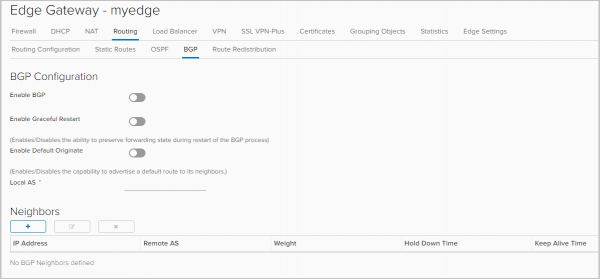
Postavljanje BGP-a
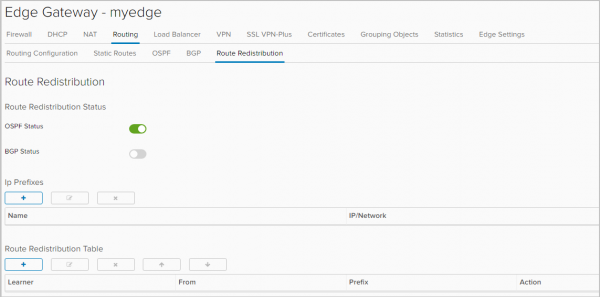
Još jedna novost – podešavanje prenošenja ruta između različitih protokola,
redistribucija ruta (route redistribution).
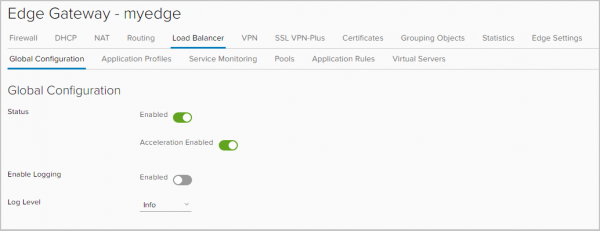
L4/L7 Balansiranje opterećenja. Pojavio se X-Forwarded-For za HTTPs zaglavlje. Bez njega su svi plakala. Na primjer, imate web stranicu koju balansirate. Bez prosljeđivanja ovog zaglavlja sve radi, ali u statistici web poslužitelja niste vidjeli IP adrese posjetitelja, već IP adresu balansirača. Sada se sve ispravno prikazuje.
Također na kartici Aplikacijska pravila sada možete dodavati skripte koje će izravno upravljati balansiranjem prometa.
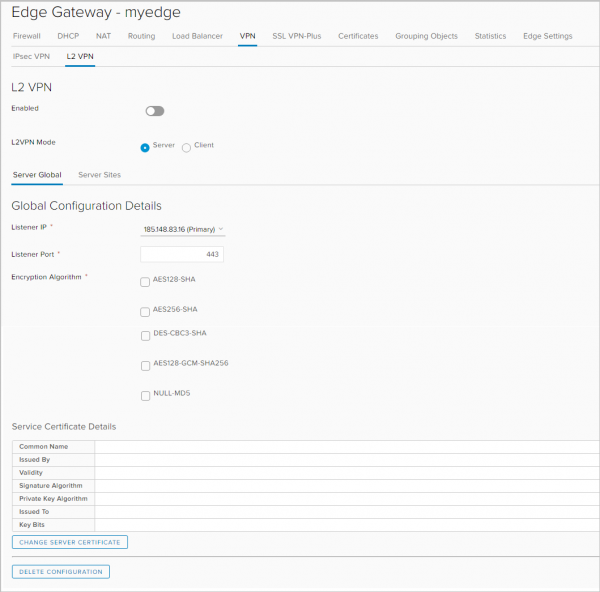
VPN. Osim IPSec VPN, NSX Edge podržava:
- L2 VPN, koji omogućava proširenje mreža između geografski udaljenih lokacija. Ova VPN je potrebna, na primjer, da kada se preselite na drugu lokaciju virtualna mašina ostane u istoj podmreži i zadrži IP adresu.
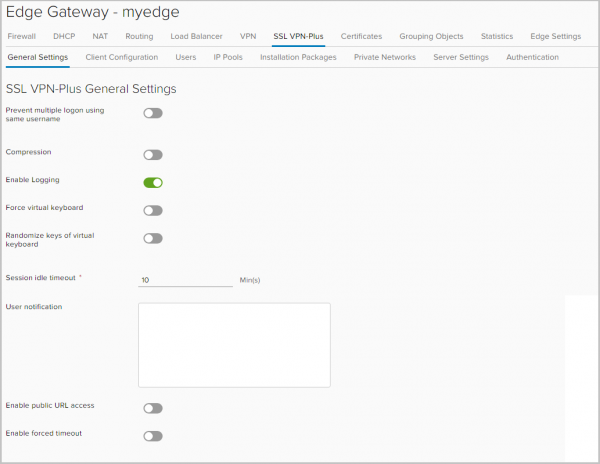
- SSL VPN Plus, koji omogućava korisnicima da se daljinski povežu na korporativnu mrežu. Na razini vSphere ova funkcija je postojala, ali za vCloud Director ovo je novina.
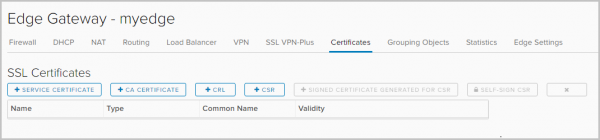
SSL certifikati. Na NSX Edge sada možete instalirati certifikate. To se ponovno odnosi na pitanje kome je potreban balansirni uređaj bez certifikata za https.
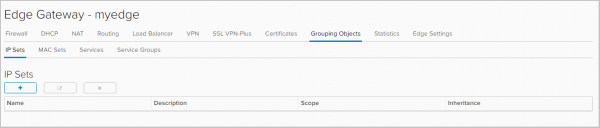
Grupe objekata (Grouping Objects). Na ovoj kartici se definiraju grupe objekata na koje će se primjenjivati određena pravila mrežne interakcije, na primjer pravila vatrozida.
Ovi objekti mogu biti IP i MAC adrese.
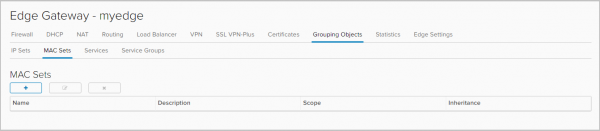
Ovdje je također naveden popis servisa (kombinacija protokol-port) i aplikacija koje se mogu koristiti prilikom sastavljanja pravila vatrozida. Nove servise i aplikacije može dodavati samo administrator vCD portala.
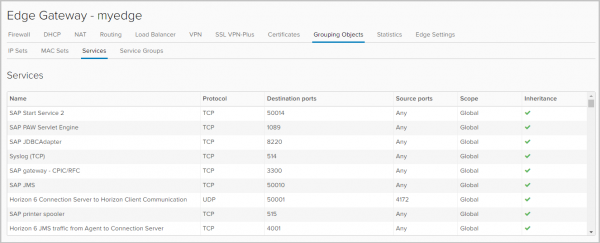
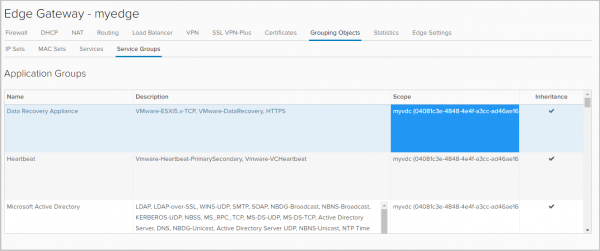
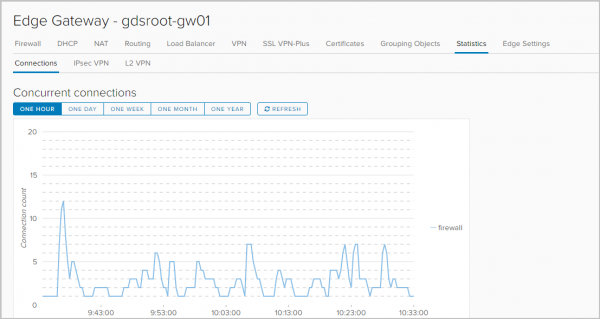
Statistika. Statistika o vezama: promet koji prolazi kroz prolaz, vatrozid i balansirnik.
Status i statistika za svaki IPSEC VPN i L2 VPN tunel.
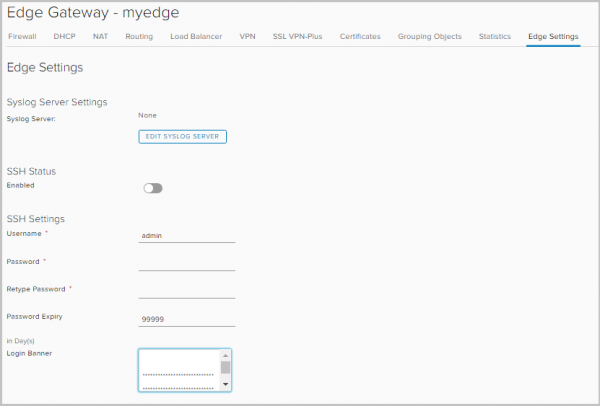
Logiranje. Na stranici Edge Settings možete postaviti poslužitelj za zapisivanje logova. Zapisivanje radi za DNAT/SNAT, DHCP, vatrozid, usmjeravanje, uravnoteženje opterećenja, IPsec VPN, SSL VPN Plus.
Za svaki objekt/uslugu dostupni su sljedeći tipovi obavijesti:
— Debug
— Alert
— Critical
— Error
— Warning
— Notice
— Info
Veličine NSX Edge
Ovisno o zadacima i opterećenjima VMware možete stvoriti NSX Edge sljedećih veličina:
NSX Edge
(Compact)
NSX Edge
(Large)
NSX Edge
(Quad-Large)
NSX Edge
(X-Large)
vCPU
1
2
4
6
Memorija
512MB
1GB
1GB
8GB
Disk
512MB
512MB
512MB
4.5GB + 4GB
Namjena
Jedna
aplikacija, testni
data centar
Mali
ili srednji
data centar
Opterećen
vatrozid
Uravnoteženje
opterećenja na razini L7
U nastavku u tablici – radne metrike mrežnih usluga ovisno o veličini NSX Edge.
NSX Edge
(Compact)
NSX Edge
(Large)
NSX Edge
(Quad-Large)
NSX Edge
(X-Large)
Interfejsi
10
10
10
10
Sub Interfaces (Trunk)
200
200
200
200
NAT pravila
2,048
4,096
4,096
8,192
ARP unosi
Do prepisivanja
1,024
2,048
2,048
2,048
FW pravila
2000
2000
2000
2000
FW performanse
3Gbps
9.7Gbps
9.7Gbps
9.7Gbps
DHCP grijališta
20,000
20,000
20,000
20,000
ECMP putevi
8
8
8
8
Statičke rute
2,048
2,048
2,048
2,048
LB grijališta
64
64
64
1,024
LB virtualni poslužitelji
64
64
64
1,024
LB poslužitelj / grijalište
32
32
32
32
LB provjere zdravlja
320
320
320
3,072
LB pravila aplikacije
4,096
4,096
4,096
4,096
L2VPN klijenti Hub to Spoke
5
5
5
5
L2VPN mreže po klijentu/poslužitelju
200
200
200
200
IPSec tuneli
512
1,600
4,096
6,000
SSLVPN tuneli
50
100
100
1,000
SSLVPN privatne mreže
16
16
16
16
Paralelne sesije
64,000
1,000,000
1,000,000
1,000,000
Sesije/u sekundi
8,000
50,000
50,000
50,000
LB propusnost L7 proxy)
2.2Gbps
2.2Gbps
3Gbps
LB propusnost L4 mod)
6Gbps
6Gbps
6Gbps
LB veze/s (L7 proxy)
46,000
50,000
50,000
LB paralelne veze (L7 proxy)
8,000
60,000
60,000
LB veze/s (L4 mod)
50,000
50,000
50,000
LB paralelne veze (L4 mod)
600,000
1,000,000
1,000,000
BGP rute
20,000
50,000
250,000
250,000
BGP susjedi
10
20
100
100
BGP rute redistribuirane
Bez ograničenja
Bez ograničenja
Bez ograničenja
Bez ograničenja
OSPF rute
20,000
50,000
100,000
100,000
OSPF LSA unosi Max 750 Tip-1
20,000
50,000
100,000
100,000
OSPF susjedstva
10
20
40
40
OSPF rute redistribuirane
2000
5000
20,000
20,000
Ukupno ruta
20,000
50,000
250,000
250,000
→
Iz tablice je vidljivo da se uravnoteženje na NSX Edge za produkcijske scenarije preporučuje organizirati, tek počevši od veličine Large.
Za sada imam sve. U sljedećim dijelovima detaljno ću proći kroz postavku svake mrežne usluge NSX Edge.
Izvor: habr.com
