

Nakon kratke pauze vraćamo se na NSX. Danas ću pokazati kako podesiti NAT i Firewall.
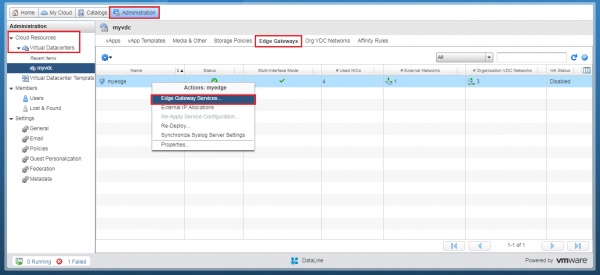
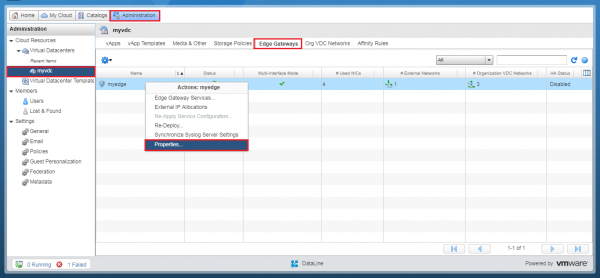
Na kartici Administracija idite u vaš virtualni data centar – Cloud Resources – Virtual Datacenters.
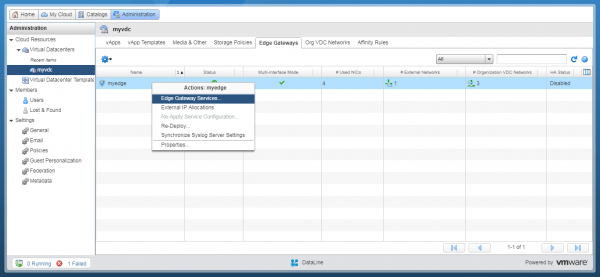
Odaberite karticu Edge Gateways i desnom tipkom miša kliknite na željeni NSX Edge. U izborniku koji se pojavi odaberite opciju Edge Gateway Services. Kontrolna ploča NSX Edge otvorit će se u novoj kartici.
Postavljanje pravila za Firewall
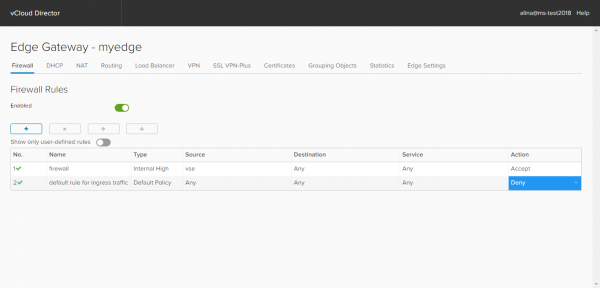
Zadano je u stavci default rule for ingress traffic odabrana opcija Deny, tj. Firewall će blokirati sav promet.
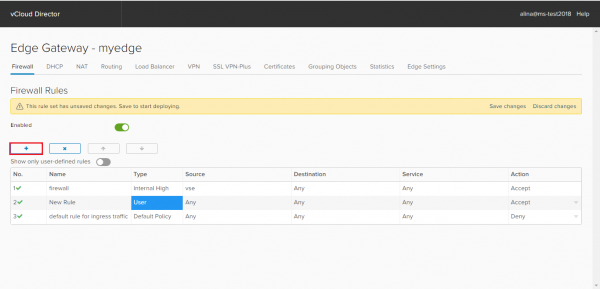
Da biste dodali novo pravilo, pritisnite +. Pojavit će se novi unos s nazivom New rule. Uredite njegova polja prema vašim zahtjevima.
U polje Name odredite naziv pravila, na primjer Internet.
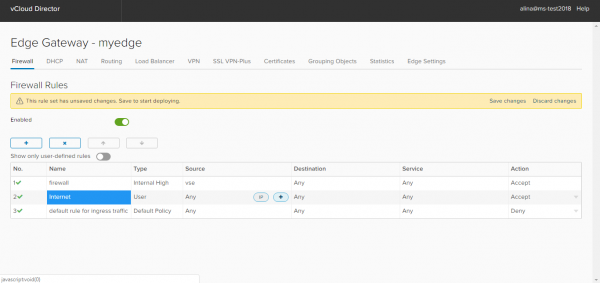
U polje Izvor unesite potrebne izvore adresa. Pritiskom na gumb IP možete odrediti pojedinačnu IP adresu, raspon IP adresa, CIDR.
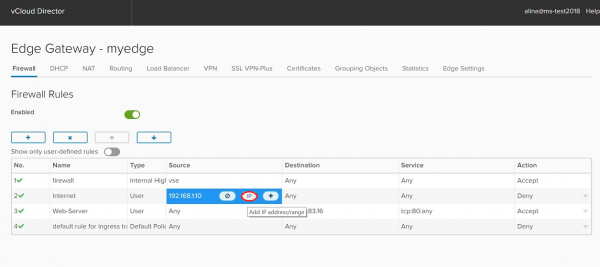
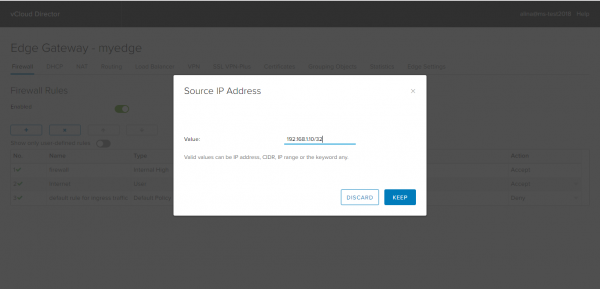
Pritiskom na gumb + možete odrediti druge objekte:
- Gateway interfaces. Sve unutarnje mreže (Internal), sve vanjske mreže (External) ili Any.
- Virtual machines. Povezujemo pravila s određenim virtualnim strojem.
- OrgVdcNetworks. Mreže razine organizacije.
- IP Sets. Korisnički unaprijed stvorena skupina IP adresa (stvara se u Grouping object).
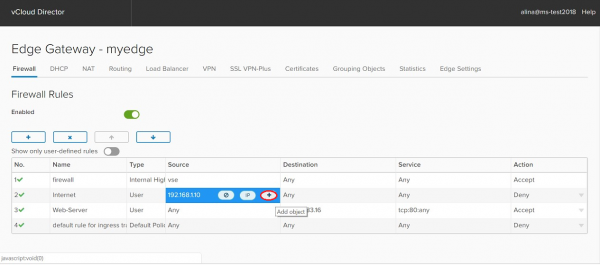
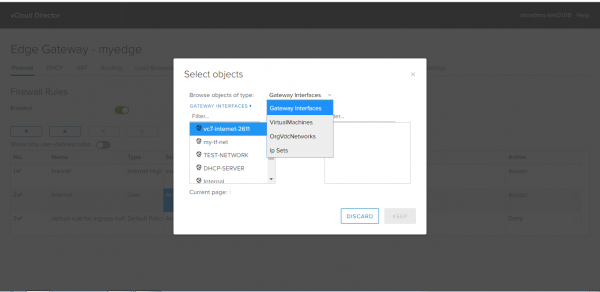
U polje Destination odredite adresu primatelja. Ovdje su opcije iste kao u polju Izvor.
U polje Service možete odabrati ili ručno postaviti port primatelja (Destination Port), potrebni protokol (Protocol), port pošiljatelja (Source Port). Pritisnite Keep.
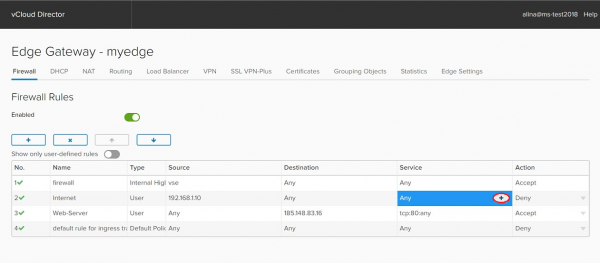
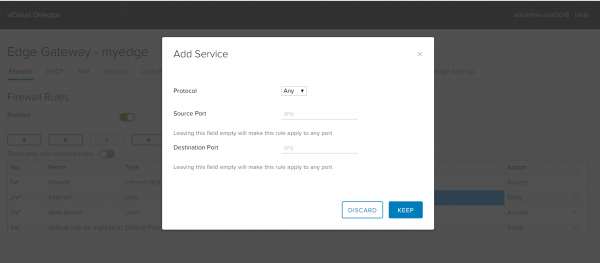
U polje Action odaberite potrebnu akciju: dopustiti prolaz prometa prema ovom pravilu ili zabraniti.
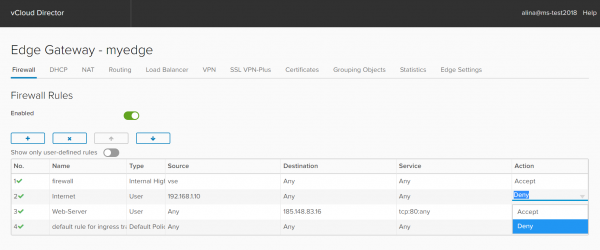
Primijenite unesenu konfiguraciju, odabirom stavke Save changes.
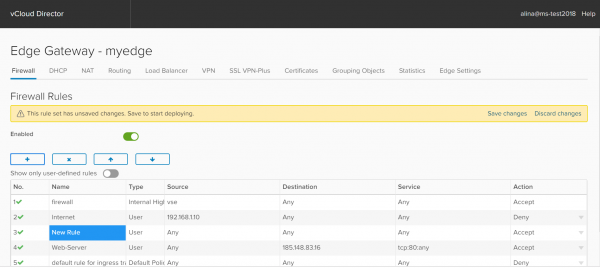
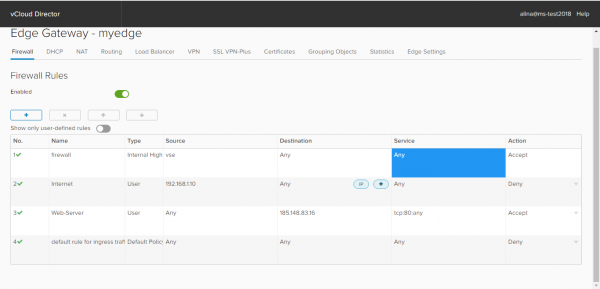
Primjeri pravila
Pravilo 1 za Firewall (Internet) dopušta pristup internetu prema svim protokolima serveru s IP 192.168.1.10.
Pravilo 2 za Firewall (Web-server) dopušta pristup iz Interneta preko (TCP protokol, port 80) putem vaše vanjske adrese. U ovom slučaju – 185.148.83.16:80.
Postavke NAT-a
NAT (Network Address Translation) – prevođenje privatnih (sivih) IP adresa u vanjske (narančaste), i obrnuto. Zahvaljujući ovom procesu, virtualni stroj dobiva pristup internetu. Za postavljanje ovog mehanizma potrebno je postaviti pravila SNAT i DNAT.
Važno! NAT radi samo uz uključen Firewall i postavljena odgovarajuća dopuštajuća pravila.
Kreiranje pravila SNAT. SNAT (Source Network Address Translation) – mehanizam koji se sastoji u zamjeni izvornog adresa prilikom slanja paketa.
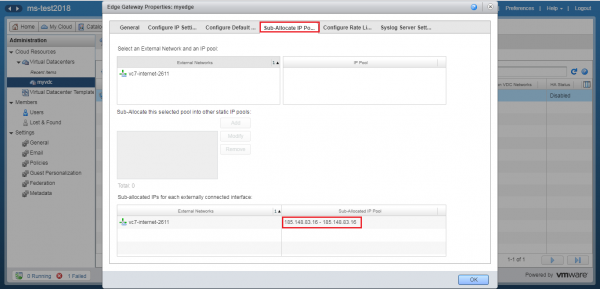
Prvo je potrebno saznati dostupnu vanjsku IP adresu ili raspon IP adresa. Da biste to učinili, idite u odjeljak Administracija i dvaput kliknite na virtualni data centar. U otvorenom izborniku postavki idite na karticu Edge Gateways. Odaberite željeni NSX Edge i kliknite desnom tipkom miša na njega. Odaberite opciju Properties.
U otvorenom prozoru na kartici Sub-Allocate IP Pools možete vidjeti vanjsku IP adresu ili raspon IP adresa. Zapišite ili zapamtite to.
Zatim kliknite desnom tipkom miša na NSX Edge. U otvorenom izborniku odaberite opciju Edge Gateway Services. I ponovno smo u admin panelu NSX Edge.
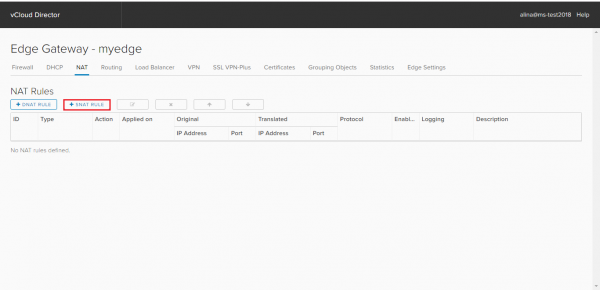
U otvorenom prozoru otvorite karticu NAT i pritisnite Add SNAT.
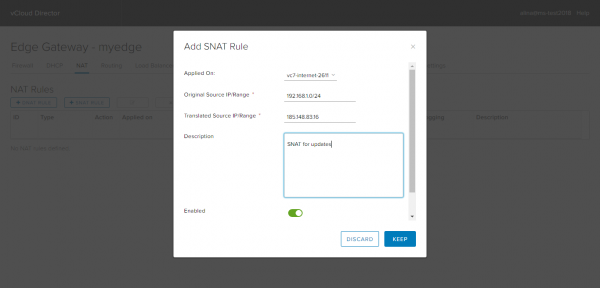
U novom prozoru navedite:
- u polju Applied on – vanjsku mrežu (ne mrežu razine organizacije!);
- Original Source IP/range – unutarnji raspon adresa, na primjer, 192.168.1.0/24;
- Translated Source IP/range – vanjska adresa preko koje će se ostvarivati izlaz na Internet i koju ste pogledali na kartici Sub-Allocate IP Pools.
Kliknite Zadrži.
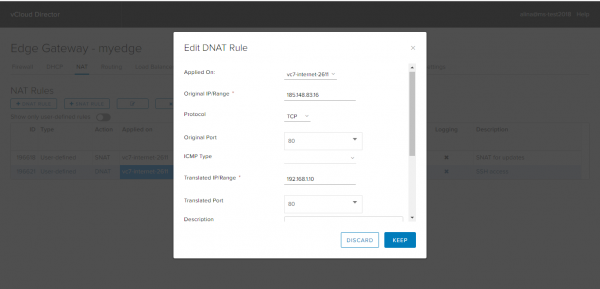
Izrada DNAT pravila. DNAT – mehanizam koji mijenja odredišnu adresu paketa, kao i odredišnu portu. Koristi se za preusmjeravanje dolaznih paketa s vanjske adrese/porta na privatni IP adresu/port unutar privatne mreže.
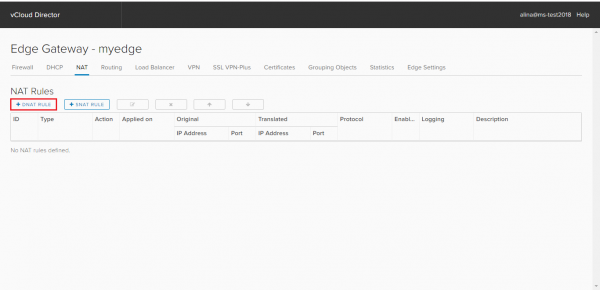
Odabiremo karticu NAT i pritisnemo Add DNAT.
U otvorenom prozoru navedite:
— u polju Applied on – vanjsku mrežu (ne mrežu razine organizacije!);
— Original IP/range – vanjska adresa (adresa iz kartice Sub-Allocate IP Pools);
— Protocol – protokol;
— Original Port – port za vanjsku adresu;
— Translated IP/range – unutarnji IP-adresa, na primjer, 192.168.1.10
— Translated Port – port za unutarnju adresu, u koji će se prevesti port vanjske adrese.
Kliknite Zadrži.
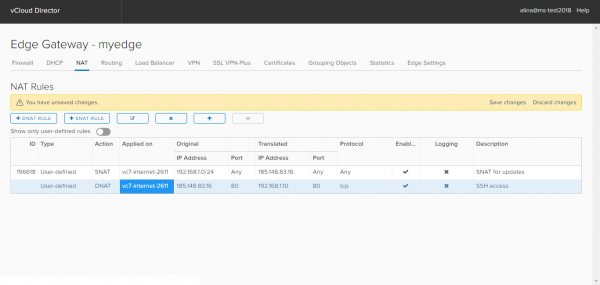
Primijenite unesenu konfiguraciju, odabirom stavke Save changes.
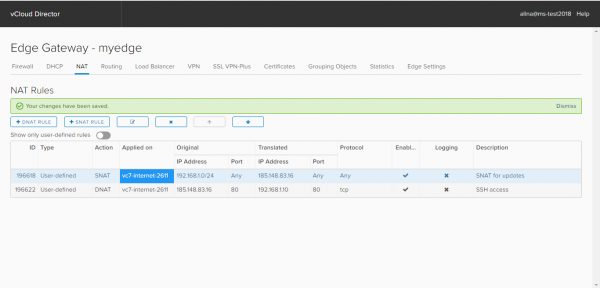
Gotovo.
Sljedeće je upute za DHCP, uključujući postavke DHCP Bindings i Relay.
Izvor: habr.com
