

A Firefox fejlesztői bejelentették a DNS over HTTPS (DoH) kiterjesztésének alkalmazását, amely alapértelmezés szerint aktív lesz a kanadai felhasználók számára (korábban a DoH alapértelmezés szerint csak az Egyesült Államokban volt elérhető). A DoH aktiválása a kanadai felhasználók számára több lépésben történik: július 20-án a DoH aktiválva lesz a kanadai felhasználók 1%-ánál, és ha nem merülnek fel váratlan problémák, a lefedettséget a szeptember végére 100%-ra növelik.
A kanadai Firefox felhasználók DoH-ra való átállítása a CIRA (Canadian Internet Registration Authority) közreműködésével történik, amely a kanadai internet fejlődésének szabályozásáért felelős, és a '.ca' legfelső szintű domain kezeléséért is felel. A CIRA részt vesz a TRR (Trusted Recursive Resolver) programban, és DNS-over-HTTPS szolgáltatóként van bejegyezve a Firefoxban.
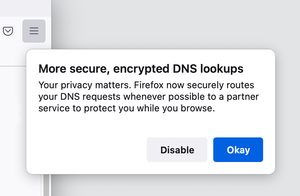
A DoH aktiválása után a felhasználó rendszerén figyelmeztetés jelenik meg, amely lehetőséget ad a DoH-ra való átállás elutasítására, lehetővé téve a hagyományos, titkosítatlan DNS-kérések küldését a szolgáltató DNS-szerverére. A DNS-szolgáltató megváltoztatása vagy a DoH letiltása a hálózati beállításokban elérhető. A CIRA DoH-szerverei mellett választhatók a Cloudflare és a NextDNS szolgáltatások is.
A Firefox által kínált DoH-szolgáltatók a megbízhatósági követelményeknek megfelelően kerülnek kiválasztásra, amelyek alapján a DNS-operátor csak a szolgáltatás működtetéséhez szükséges adatokat használhatja, nem tárolhatja a naplókat 24 óránál tovább, nem adhatja át az adatokat harmadik félnek, és kötelezettséget vállal arra, hogy információt ad a feldolgozási módszerekről. A szolgáltatásnak kötelezően vállalnia kell, hogy nem cenzúráz, nem szűr, nem avatkozik be és nem blokkolja a DNS-forgalmat, kivéve, ha azt a jogszabályok megkövetelik.
Ne feledjük, hogy a DoH hasznos lehet a szolgáltató DNS-szerverei által generált névlekérdezések kiszivárgásának elkerülésében, a MITM-támadások és a DNS-forgalom manipulálásával szembeni védekezésben (például nyilvános Wi-Fi használatakor), és a DNS-szintű blokkolásokkal szembeni védekezésben (a DoH nem helyettesítheti a DNS-szolgáltatót). VPN a blokkolások DPI szintű megkerülésével kapcsolatosan, vagy a DNS-szerverekhez való közvetlen hozzáférés lehetetlensége esetén a működés megszervezéséhez (például proxy használatakor). Normális helyzetben a DNS-lekérdezések közvetlenül a rendszer konfigurációjában megadott DNS-szerverekre kerülnek elküldésre, de DoH esetén a névfeloldást kérő lekérdezés IP address a gazdagép beágyazódik az HTTPS forgalomba, és egy HTTP-szerverre kerül elküldésre, ahol a resolver a lekérdezéseket a Web API-n keresztül kezeli. A DNSSEC meglévő szabványa csak a kliens és a szerver hitelesítésére használ titkosítást, de nem védi meg a forgalmat a lehallgatástól és nem garantálja a lekérdezések titkosságát.
Forrás: opennet.ru
