

Az Osterman Research cég közzétette a nyílt forráskódú elemek azon felhasználásának ellenőrzésének eredményeit, amelyekben nem javítottak ki a sebezhetőségeket a testreszabott szoftverekben (COTS). A kutatás öt alkalmazáskategóriát vizsgált — webböngészők, levelezőkliensek, fájlmegosztó programok, üzenetküldők és online találkozók lebonyolítására szolgáló platformok.
Az eredmények szomorúak voltak — az összes vizsgált alkalmazásban nyílt kódot találtak, amely tartalmazott ki nem javított sebezhetőségeket, és az alkalmazások 85%-ában a sebezhetőségek kritikus jellegűek voltak. A legtöbb probléma az online találkozókra és a levelező kliensekre vonatkozott.
A nyílt kóddal kapcsolatban a felfedezett nyílt elemek 30%-ában legalább egy ismert, de ki nem javított sebezhetőséget találtak. A felfedezett problémák legnagyobb része (75,8%) elavult Firefox motorverziók használatával volt összefüggésben. A második helyen az openssl (9,6%), míg a harmadik helyen a libav (8,3%) állt.
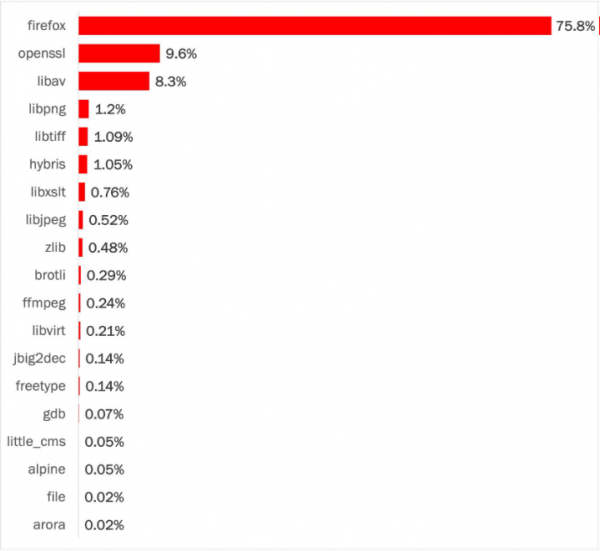
A jelentés nem részletezi az elemzett alkalmazások számát és azt, hogy mely konkrét termékek lettek megvizsgálva. Mindazonáltal a szövegben említést nyer, hogy kritikus problémák merültek fel az összes alkalmazás esetében, kivéve hármat, tehát a következtetések 20 alkalmazás elemzésén alapulnak, amit nem lehet reprezentatív mintának tekinteni. Emlékeztetünk arra, hogy egy júniusban végzett hasonló kutatás során arra jutottak, hogy a kódba integrált külső könyvtárak 79%-a soha nem frissül, és a könyvtárak elavult kódja biztonsági problémák forrásává válik.
Forrás: opennet.ru
