Megjelent a Firefox 92 webböngésző. Ezen kívül frissítés készült a hosszú távú támogatási ágakhoz — 78.14.0 és 91.1.0. A Firefox 93 ág a bétatesztelés szakaszába lépett, amelynek kiadása október 5-én várható.
Főbb újítások:
- Hozzáadták az automatikus HTTPS-re való átirányítás lehetőségét, a DNS-ben található "HTTPS" rekord használatával, mint az Alt-Svc HTTP fejléc megfelelője (HTTP Alternate Services, RFC-7838), amely lehetővé teszi szerverhez a webhely alternatív elérési módjának meghatározását. A DNS-lekérdezések küldésekor a "A" és "AAAA" rekordok mellett most már a "HTTPS" DNS-rekord is lekérdezésre kerül, amelyen keresztül további paramétereket adnak át a kapcsolat létrehozásához. IP-címek, most már kérjük a „HTTPS” DNS-bejegyzést is, amelyen keresztül további kapcsolati beállítási paraméterek kerülnek átadásra.
- Implementálásra került a teljes színtartományban (Full RGB) történő videolejátszás támogatása.
- A WebRender alapértelmezés szerint minden Linux, Windows, macOS és Android felhasználónak aktiválva van, kivételek nélkül. A Firefox 93 kiadásában megszűnik a WebRender kikapcsolására vonatkozó opciók támogatása (gfx.webrender.force-legacy-layers és MOZ_WEBRENDER=0), és ez a motor kötelezővé válik. A WebRender Rust nyelven íródott, és jelentős sebességnövekedést, valamint a CPU terhelésének csökkentését teszi lehetővé azáltal, hogy a GPU által végrehajtott árnyékprogramokkal végzi a weboldal tartalmának renderelését. A régi grafikus kártyák vagy problémás grafikus driverek esetén a WebRender szoftveres raszterizálási módot fog használni (gfx.webrender.software=true).
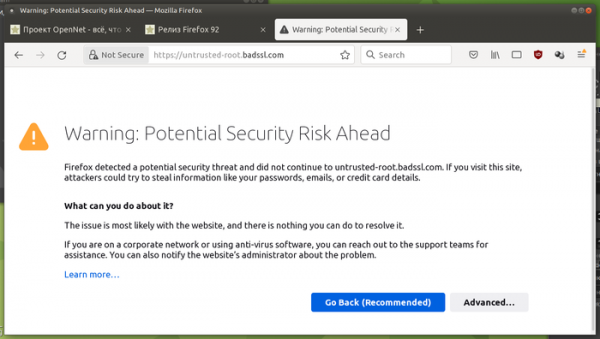
- Átformálták a tanúsítványok hibáiról szóló oldalak megjelenését.

- Befogadták a JavaScript memória kezelésének átalakításával kapcsolatos fejlesztéseket, amelyek növelték a teljesítményt és csökkentették a memóriakönnyv használatát.
- Megoldották a teljesítménycsökkenés problémáját olyan fülek esetén, amelyek ugyanabban a folyamatban futnak, mint a figyelmeztető párbeszédablakkal (alert()) rendelkező fül.
- A macOS építményekben: támogatják az ICC v4 színprofilú képeket, a Fájl menübe bekerült egy új rész a macOS Share funkció aktiválásához, a Firefox általános stílusához közelített a könyvjelzőpanel kinézete.
- A CSS tulajdonság "break-inside", amely lehetővé teszi a törések viselkedésének testreszabását töredezett kimenet esetén, mostantól támogatja az "avoid-page" és "avoid-column" paramétereket, amelyek tiltanak oldal- és oszloptöréseket a fő blokkban.
- A CSS tulajdonságban, a font-size-adjust szintaxis két paramétert valósít meg (például: „font-size-adjust: ex-height 0.5”).
- A CSS @font-face szabályhoz hozzáadva van a size-adjust paraméter, amely lehetővé teszi a glyph méretének skálázását egy adott betűtípusnak, anélkül, hogy megváltoztatná a CSS font-size tulajdonság értékét (a karakterek helye változatlan marad, de a glyph mérete ezen a területen megváltozik).
- Hozzáadva a CSS accent-color tulajdonság támogatása, amellyel megadhatjuk egy elem kiválasztási indikátorának színét (például a kiválasztott jelölőnégyzet háttérszíne).
- A CSS font-family tulajdonság támogatása kiterjesztve a system-ui paraméterrel, amelynek megadásakor az alapértelmezett rendszer betűtípusából származó glyph-eket használja.
- A JavaScript-hez hozzáadva az Object.hasOwn tulajdonság, amely az Object.prototype.hasOwnProperty leegyszerűsített változata, statikus metódus formájában megvalósítva. Object.hasOwn({ prop: 42 }, 'prop') // → true
- Hozzáadva a „Feature-Policy: speaker-selection” paraméter, amely lehetővé teszi a WebRTC számára, hogy kezelje a hangkimeneti eszközök, például hangszórók és fejhallgatók hozzáférését.
- A saját HTML elemekhez (custom element) megvalósítva lett a disabledFeatures tulajdonság.
- Lehetővé vált a szöveg kijelölésének nyomon követése és