

A GNU projekt bemutatta az első tesztkiadását a GNU Anastasis-nak, amely egy protokoll és az alkalmazások megvalósítása, amely biztonságos titkosítási kulcsok és hozzáférési kódok biztonsági mentésére szolgál. A projekt a GNU Taler fizetési rendszer fejlesztői által fejlődik, válaszul a szükségletre egy olyan eszközre, amely lehetővé teszi a kulcsok helyreállítását, amelyeket elvesztettek a tárolórendszer meghibásodása vagy egy elfelejtett jelszó miatt, amellyel a kulcsot titkosították. A projekt kódja C nyelven készült, és a GPLv3 licenc alatt terjesztik.
A projekt alapgondolata az, hogy a kulcsot részekre bontják, és minden egyes részt titkosítanak, majd egy független tároló szolgáltatónál helyeznek el. Ellentétben a létező kulcsbiztonsági mentési sémákkal, amelyek pénzes szolgáltatások vagy barátok/rokonok bevonására építenek, a GNU Anastasis által javasolt módszer nem támaszkodik a tárolóra való teljes bizalomra, vagy arra, hogy egy bonyolult jelszót kellene megjegyezni, amellyel a kulcsot titkosították. A kulcsok jelszavakkal történő védelme nem tekinthető megoldásnak, mivel a jelszót is valahol tárolni vagy megjegyezni kell (a kulcsok elveszhetnek amnézia vagy a tulajdonos halála miatt).
A GNU Anastasis tárolószolgáltatójának nincs hozzáférése a kulcshoz, mivel csak a kulcs egy részéhez fér hozzá, és ahhoz, hogy az összes kulcselem egyesüljön, minden egyes szolgáltatónál autentikálni kell magát, akik különböző autentikációs módszereket használnak. Támogatott az autentikáció SMS-en, e-mailen, hagyományos levél formájában, videohívás során, egy előre meghatározott titkos kérdésre adott válasz tudásával, valamint egy előre megadott bankszámláról történő átutalás lehetőségével. Az ilyen ellenőrzések igazolják, hogy a felhasználó hozzáféréssel rendelkezik az e-mailhez, a telefonszámhoz és a bankszámlához, valamint képes leveleket kapni a megadott címen.
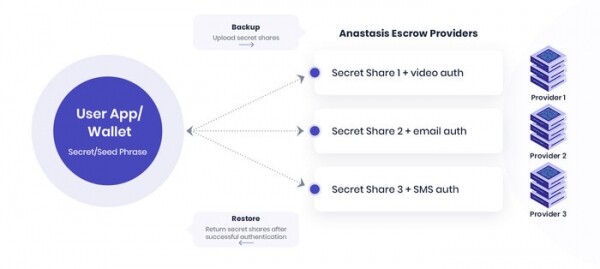
A kulcs megőrzésekor a felhasználó maga választja ki a szolgáltatókat és az alkalmazott hitelesítési módszereket. Az adatok szolgáltatóhoz történő továbbítása előtt a kulcsvan részletei titkosítva vannak egy hash segítségével, amelyet a személyi adatokkal kapcsolatos, formalizált kérdésekre adott válaszok alapján számítanak ki (név, születési idő és hely, társadalombiztosítási szám stb.). A szolgáltató nem kap információt a felhasználóról, aki biztonsági másolatot készít, kivéve a kulcs birtokosának hitelesítéséhez szükséges adatokat. A tárolásért a szolgáltató bizonyos összeg kifizetésére jogosult (a hasonló fizessek támogatásához szükséges funkciók már be lettek építve a GNU Taler-be, de a jelenlegi két teszt szolgáltató ingyenesen működik). A helyreállítási folyamat kezelésére egy GTK könyvtáron alapuló grafikus interfésszel rendelkező alkalmazást fejlesztettek ki.
Forrás: opennet.ru
