

Izraeli biztonsági kutató, Ido Hoorvitch (Tel-Aviv) közzétette a vezeték nélküli hálózatokhoz való hozzáférést biztosító jelszavak megbízhatóságának vizsgálatára irányuló kísérletének eredményét. A kutatás során a PMKID azonosítókkal ellátott elfogott keretek alapján 5000 vizsgált vezeték nélküli hálózat közül 3663-hoz (73%) sikerült jelszavakat kitalálni Tel-Avivban. A végső megállapítások szerint a vezeték nélküli hálózatok többségének tulajdonosai megbízhatatlan jelszavakat állítanak be, amelyek hash alapján kitalálhatók, és ezek a hálózatok támadás alá vonhatók a hashcat, hcxtools és hcxdumptool tipikus eszközeivel.
Ido egy hordozható számítógépet használt Ubuntu Linux operációs rendszert, hogy vezeték nélküli hálózatok csomagjait elfogja, amelyet a hátizsákjába helyezett, és a városban barangolt, amíg sikerült elfognia a PMKID azonosítókkal ellátott kereteket ötezer különböző vezeték nélküli hálózatról. Ezután egy 8 GPU NVIDIA QUADRO RTX 8000 48GB számítógépet használt a PMKID azonosítóból kiemelt hash-ek jelszavainak kitalálására. A kitalálás teljesítménye ezen szerveren majdnem 7 millió hash másodpercenként. Összehasonlításképpen, egy átlagos laptop teljesítménye körülbelül 200 ezer hash másodpercenként, amely elegendő egy 10 számjegyből álló jelszó kitalálásához körülbelül 9 perc alatt.
A kitalálás felgyorsítása érdekében a próbálkozások csak az alacsonyabb case-ból álló 8 betűs és 8, 9 vagy 10 számjegyből álló sorozatokra korlátozódtak. Ez a korlátozás elegendő volt ahhoz, hogy 3663 jelszót határozzanak meg az 5000 hálózatból. A leggyakoribbak a 10 számjegyből álló jelszavak voltak, amelyeket 2349 hálózatban használtak. A 8 számjegyből álló jelszavakat 596 hálózatban, a 9 számjegyből állókat 368 hálózatban, míg az alacsonyabb case-ból álló 8 betűs jelszavakat 320 hálózatban használták. A rockyou.txt szótár használatával, amely 133 MB méretű, azonnal 900 jelszót sikerült kitalálni.
Feltételezhető, hogy a vezeték nélküli hálózatok jelszómegbízhatósági helyzete más városokban és országokban hasonló, és a legtöbb jelszó néhány óra alatt kitalálható, körülbelül 50 dollárért, amit egy monitoring üzemmódot támogató vezeték nélküli kártyára költhetünk (a kísérletben az ALFA Network AWUS036ACH kártya használták). A PMKID alapú támadás csak azokat a hozzáférési pontokat érinti, amelyek támogatják a roamingot, de a gyakorlat azt mutatja, hogy a legtöbb gyártó ezt nem kapcsolja ki.
A támadáshoz a WPA2 vezeték nélküli hálózatok feltörésének standard módszerét alkalmazták, amely 2018 óta ismert. A klasszikus módszertől eltérően, amely megköveteli a felhasználó csatlakozása közben a handshake-keretek elfogását, a PMKID alapú módszer nem kötődik egy új felhasználó hálózatra való csatlakozásához, és bármikor végrehajtható. Az ahhoz szükséges adatok beszerzéséhez elegendő egy PMKID azonosítójú keret elfogása. Az ilyen keretek passzív módban, a roaming tevékenység nyomon követésével, vagy aktívan is előidézhetők PMKID keretek átadásának kezdeményezésével, ha hitelesítési kérelmet küldünk a hozzáférési pontra.
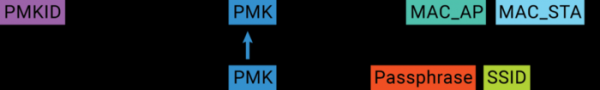
A PMKID egy jelszó, az AP MAC-címe, az ügyfél MAC-címe és a vezeték nélküli hálózat neve (SSID) segítségével generált hash. Az utolsó három paraméter (MAC AP, MAC Station és SSID) már ismeretes, ami lehetővé teszi a szótár alapú visszaélési módszer alkalmazását a jelszó meghatározására, hasonlóan ahhoz, ahogy a felhasználók jelszavainak hash-ét ismerve azokat a rendszerben felfedezhetjük. Így a vezeték nélküli hálózatra való belépés védettsége teljes mértékben a beállított jelszó szilárdságától függ.
Forrás: opennet.ru
