

A GitLab figyelmeztette felhasználóit a rosszindulatú támadók fokozott aktivitására, amely a kritikus CVE-2021-22205 sebezhetőség kihasználásával kapcsolatos, amely lehetővé teszi, hogy a támadó távolról, hitelesítés nélkül végrehajtsa saját kódját a GitLab platformot használó szerveren.
A probléma a GitLab 11.9 verziójától jelentkezik, és már áprilisban kijavították a GitLab 13.10.3, 13.9.6 és 13.8.8 kiadásokban. Ennek ellenére a globális hálózat 2022. október 31-i felmérése szerint a 60 000 nyilvánosan elérhető GitLab példány közül 50%-uk továbbra is elavult GitLab verziókat használ, amelyek sebezhetőségeknek vannak kitéve. A szükséges frissítések csak a vizsgált példányok 21%-án végrehajtottak. szerverek, míg a rendszerek 29%-án nem sikerült meghatározni a használt verzió számát.
A GitLab szerverek adminisztrátorainak hanyagsága az frissítések telepítésével kapcsolatban odavezetett, hogy a sebezhetőséget aktívan kihasználják a támadók, akik szervereken rosszindulatú programokat helyeznek el és csatlakoztatják őket egy botnethez, amely részt vesz a DDoS-támadások végrehajtásában. A GitLab sebezhető szerverekre alapozott botnet által generált DDoS-támadás csúcsforgalma elérte az 1 terabitet másodpercenként.
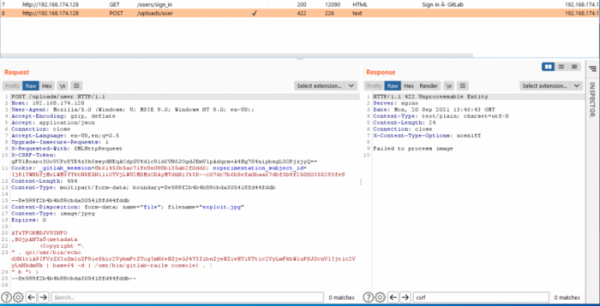
A sebezhetőséget az ExifTool alapú külső elemző nem megfelelő fájlkezelése okozza, amely lehetővé tette tetszőleges parancsok végrehajtását a DjVu fájlok metaadataiban történő feldolgozás során: (metadata (Copyright «\ » . qx{echo test > /tmp/test} . \ » b «))
Mivel a tényleges formátumot az ExifTool a tartalom MIME-típusának megfelelően határozta meg, nem pedig a fájl kiterjesztése alapján, a támadó DjVu dokumentumot tölthetett fel, amely kihasználja a sebezhetőséget, miközben normál JPG- vagy TIFF-képként adja ki magát (a GitLab minden jpg, jpeg és tiff kiterjesztésű fájl esetén az ExifTool-t hívja meg a felesleges tagek törlésére). Példa a kihasználásra. A GitLab CE alapértelmezett konfigurációjában a támadás két, hitelesítést nem igénylő kérdés elküldésével végrehajtható.
A GitLab felhasználóknak ajánlott ellenőrizni a legfrissebb verzió használatát, és ha elavult kiadást használnak, sürgősen telepíteniük kell a frissítéseket, vagy ha ez valamilyen okból nem lehetséges, szelektíven alkalmazni egy javítást, amely blokkolja a sebezhetőség megjelenését. Azok számára, akik nem frissített rendszereket használnak, szintén ajánlott megbizonyosodniuk arról, hogy a rendszerük nem lett kompromittálva, elemzik a naplókat és ellenőrizniük kell a gyanús támadói fiókokat (például dexbcx, dexbcx818, dexbcxh, dexbcxi és dexbcxa99).
Forrás: opennet.ru
