

Megjelent a Tor Browser 11.0.2 speciális böngészőverziója, amely a névtelenség, biztonság és magánélet védelmére összpontosít. A Tor Browser használatakor az összes forgalom kizárólag a Tor hálózaton keresztül irányul, ami megakadályozza, hogy közvetlen kapcsolat létesüljön a rendszer jelenlegi hálózati kapcsolatán, így a felhasználó valós IP-címe nem nyomon követhető (amennyiben a böngészőt feltörik, a támadók hozzáférhetnek a rendszer hálózati beállításaihoz, ezért a lehetséges adatszivárgások teljes blokkolásához olyan termékek használata ajánlott, mint a Whonix). A Tor Browser összeállítások Linux, Windows és macOS rendszerekhez készültek.
A további védelem érdekében a Tor Browser tartalmazza az HTTPS Everywhere kiegészítőt, amely lehetővé teszi a forgalom titkosítását minden olyan weboldalon, ahol ez lehetséges. A JavaScript alapú támadások fenyegetésének csökkentése érdekében a NoScript kiegészítő alapértelmezetten blokkolja a bővítményeket. A forgalom blokkolása és ellenőrzése ellen alternatív transzportokat alkalmaznak. A látogatók specifikus jellemzőinek kiemelése érdekében le vannak tiltva vagy korlátozva az API-k, mint például a WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, WebAudio, Permissions, MediaDevices.enumerateDevices és screen.orientation, továbbá le vannak tiltva a telemetria küldésére szolgáló eszközök, Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket, a „link rel=preconnect”, és módosították a libmdns-t.
Az új verzió szinkronizálva lett a Firefox 91.4.0 forráskód-alapjával, amelyben 15 sérülékenységet javítottak, ezekből 10-et veszélyesként jelöltek meg. A 7 sérülékenység memória kezelésével kapcsolatos problémákból ered, mint például a puffertúlcsordulások és a már felszabadított memória területek elérhetősége, és potenciálisan végrehajtásra ítélhetik a rosszindulatú kódot, ha kifejezetten formázott oldalakat nyitnak meg. A Linux platformhoz készült összeállításból kizártak néhány ttf betűtípust, amelyek használata a szöveg megjelenítését zavarta a felhasználói felületelemekben Fedora Linux alatt. A „network.proxy.allow_bypass” beállítást letiltották, amely a proxy API helytelen használatának védelmét irányítja a kiegészítőkben. Az obfs4 transzport esetében új átjáróként a „deusexmachina” lett alapértelmezett.
Közben folytatódik a Tor blokkolásának története Oroszországban. A Roszkomnadzor a blokkolt weboldalak nyilvántartásában módosította a blokkolandó címek maszkját. domainok A "www.torproject.org"-tól a "*.torproject.org"-ra, és bővítették a blokkolandó IP-címek listáját. A változás következtében a Tor projekt legtöbb aldomainje blokkolásra került, beleértve a blog.torproject.org, gettor.torproject.org és support.torproject.org címeket. A forum.torproject.net, amely a Discourse infrastruktúrájában található, továbbra is elérhető. Részben elérhetők a gitlab.torproject.org és lists.torproject.org is, amelyekhez először nem volt hozzáférés, de ezután helyreállt, valószínűleg az IP-címek megváltozása után (a gitlab jelenleg a gitlab-02.torproject.org hosztra mutat).
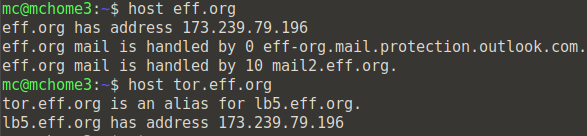
Ezzel megszűntek a Tor hálózatának kapuival és csomópontjaival, valamint az ajax.aspnetcdn.com (Microsoft CDN) hoszt blokkolásai, amelyet a meek-asure szállításában használnak. Úgy tűnik, hogy a Tor csomópontjainak blokkolásával kapcsolatos kísérletek a Tor webhely blokkolása után megszűntek. Nehéz helyzetet teremt a tor.eff.org tükörrel, amely továbbra is működik. Az a helyzet, hogy a tor.eff.org tükör ugyanahhoz a IP-cím alapján határozza meg a helyet, amely az EFF (Electronic Frontier Foundation) eff.org doménjéhez tartozik, így a tor.eff.org blokkolása a híres jogvédő szervezet webhelyének részleges blokkolásához vezet.
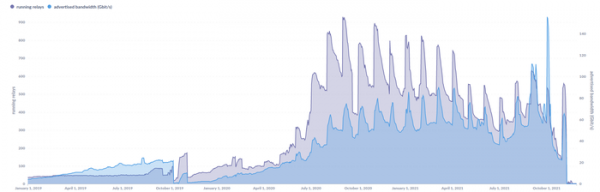
Továbbá érdemes megemlíteni egy új jelentés közzétételét a Tor felhasználók deanonimizálására irányuló lehetséges támadási kísérletekről, amelyeket a KAX17 csoporthoz kapcsolódnak, amely egy specifikus hamis e-mail cím alapján azonosítható a csomópontok paramétereiben. Szeptember és október folyamán a Tor projekt 570 potenciálisan káros csomópontot blokkolt. A csúcsidőszakban a KAX17 csoportnak sikerült 900, 50 különböző szolgáltatónál elhelyezett csomópontot megszereznie a Tor hálózaton, ami körülbelül a teljes relék 14%-ának felel meg (összehasonlításképpen, 2014-ben a támadóknak sikerült a Tor relék közel felének irányítása alá vonnia, míg 2020-ban a kimeneti csomópontok 23,95%-át uralták).
Egyetlen üzemeltető által ellenőrzött nagyszámú csomópont elhelyezése lehetővé teszi a felhasználók deanonimizálását Sybil-típusú támadás révén, amely a támadók részéről a lánc első és utolsó csomópontjának ellenőrzése esetén valósítható meg. A Tor lánc első csomópontja ismeri a felhasználó IP-címét, míg az utolsó ismeri a kért erőforrás IP-címét, ami lehetővé teszi a kérés deanonimizálását egy adott rejtett jel megadásával a belépési csomópont oldalán a csomagok fejlécében, amely az egész anonimizáló lánc során változatlan marad, és ezt a jelet az elképző csomópont oldalán elemzik. Ha a támadók ellenőrzik a kimeneti csomópontokat, akkor módosításokat is végezhetnek a nem titkosított forgalomban, például eltávolíthatják a HTTPS-változatokra való átirányításokat és megfoghatják a nem titkosított tartalmat.
A Tor hálózat képviselőinek adatai szerint a tavaly ősszel eltávolított csomópontok többsége csak köztes csomópontként működött, és nem használták bejövő és kimenő kérdések kezelésére. Egyes kutatók megjegyzik, hogy a csomópontokat minden kategóriába sorolták, és a KAX17 csoport által ellenőrzött belépési csomópontra való eljutás valószínűsége 16%, míg a kimenetire 5% volt. De még ha így is van, a KAX17 csoport 900 ellenőrzött csomópontján keresztül a felhasználó egyidejű eljutásának összesített valószínűsége 0,8%-ra tehető. Közvetlen bizonyítékok nem állnak rendelkezésre a KAX17 csomópontok használatára vonatkozóan támadások végrehajtásához, de az ilyen támadások potenciálisan nem zárhatók ki.
Forrás: opennet.ru
