

Az Amsterdam Szabad Egyetem kutatócsoportja publikálta a Kasper eszközkészletet, amelyet a Linux kernelben a Spectre osztályú sebezhetőségek kihasználására alkalmas kódrészek azonosítására fejlesztettek ki, amelyeket a processzor spekulatív végrehajtásának következményei váltanak ki. Az eszközkészlet forráskódja Apache 2.0 licenc alatt érhető el.
Emlékeztetünk arra, hogy a Spectre v1 típusú támadásokhoz, amelyek lehetővé teszik a memória tartalmának meghatározását, a privilegizált kódban szükség van egy meghatározott parancssorozatra (gadgetekre), amely spekulatív utasításvégrehajtáshoz vezet. Az optimalizálás érdekében a processzor elkezdi végrehajtani ezeket a gadgeteket spekulatív módban, majd megállapítja, hogy az elágazás jóslása nem valósult meg, és visszavonja a műveleteket az eredeti állapotukba, de a spekulatív végrehajtás során feldolgozott adatok a cache-ben és a mikroarchitektúrák puffereiben maradnak, és különböző maradékadat azonosítási módszerekkel kinyerhetők.
A Spectre sebezhetőséghez kapcsolódó gadgetek beolvasására korábban elérhető eszközök, amelyek a tipikus minták keresésére épültek, nagyon magas hamis riasztási szintet mutattak, miközben sok valódi gadgetet kihagytak (a kísérletek azt mutatták, hogy a hasonló eszközökkel azonosított gadgetek 99%-át nem lehetett támadásokhoz használni, és a támadásokra képes működő gadgetek 33%-át nem észlelték).
A problémás gadgetek azonosításának minőségének javítása érdekében a Kasper modellezi azokat a sebezhetőségeket, amelyeket a támadó minden lépésben felhasználhat a Spectre típusú támadások végrehajtása során — olyan problémákat modellez, amelyek lehetővé teszik az adatok irányítását (például a támadó adatait mikroarchitektúrákba helyezve a következő spekulatív végrehajtás befolyásolása érdekében LVI típusú támadások segítségével), a bizalmas információkhoz való hozzáférést (például pufferek határainak túllépése vagy már felszabadított memória használata) és a bizalmas információk kiszivárgásának szervezését (például a processzor cache állapotának elemzésével vagy az MDS módszer alkalmazásával).
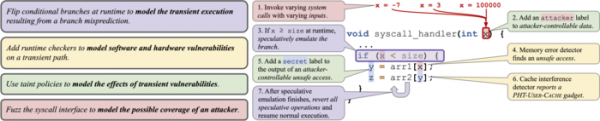
A tesztelés során a kernel összekapcsolódik a Kasper futásidejű könyvtáraival és az LLVM szintjén működő ellenőrzésekkel. Az ellenőrzés folyamatában a kód spekulatív végrehajtásának emulációja történik, amelyet a checkpoint-restore mechanizmus révén valósítanak meg, külön végrehajtva a hibásan előrejelzett kódágat, majd visszatérve az ágazat előtti állapothoz. A Kasper emellett próbálja modellezni a különböző szoftver- és hardversebezhetőségeket, elemzi az architektúrák és mikroarchitektúrák hatását, és végrehajt fuzzing tesztelést a potenciális támadói tevékenységekre. Az utasítási folyamok elemzésére a DataFlowSanitizer Linux kernelhez készült portját használják, míg a fuzzing teszteléshez a syzkaller csomag módosított verzióját alkalmazzák.
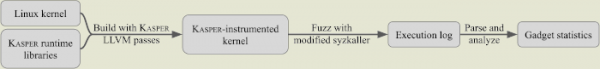
A Linux kernel Kasper általi szkennelése során 1379 korábban ismeretlen gázgép került azonosításra, amelyek potenciálisan adatkiáramlást okozhatnak a spekulatív utasításvégrehajtás során. Megjegyzendő, hogy ezek közül csak egy része jelenthet valódi problémát, de annak demonstrálására, hogy a valódi veszély nem csupán elméleti, a problémás kódrészlet egyikével egy működő exploit prototípust fejlesztettek ki, amely adatkiáramlást okoz a kernel memóriájából.
Forrás: opennet.ru
