

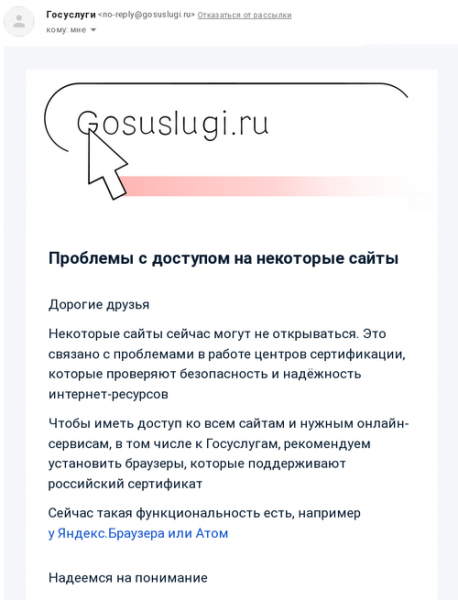
A Orosz Föderáció Kormányzati Szolgáltatások Portáljának (gosuslugi.ru) felhasználói értesítést kaptak egy állami hitelesítési központ létrehozásáról, saját gyökerű TLS-tanúsítványukkal, amely nem szerepel az operációs rendszerek és fő böngészők gyökeres tanúsítványtárában. A tanúsítványokat önkéntes alapon bocsátják ki jogi személyek számára, és azzal a céllal, hogy a TLS-tanúsítványok visszavonásának vagy megújításának leállítása esetén használják őket szankciók révén. Például az Egyesült Államok joghatósága alá tartozó hitelesítő központok, mint a DigiCert, leállították a tanúsítványok kibocsátását azok számára, akik a szankciós listán szerepelnek.
Jelenleg az állami gyökerű tanúsítvány csak a Yandex.Böngésző és az Atom termékekbe van integrálva. Azok számára, akik állami hitelesítési központtól származó tanúsítványokat használnak, más böngészőkben szükséges a gyökerű tanúsítvány kézi hozzáadása a rendszerszintű vagy böngészőbeli tanúsítványtárhoz.
A már állami TLS-tanúsítványokat kapott webhelyek között különböző bankokat találunk (Sber, VTB, Cb) és állami szervekkel összefonódott szervezeteket és projekteket. Ekkor a hír írásának idején a Sber és a VTB fő webhelyein továbbra is hagyományos TLS-tanúsítványokat használnak, amelyek minden böngészőben támogatottak, de egyes aldomainok (például online-alpha.vtb.ru) már átálltak az új tanúsítványra.
Amennyiben új hitelesítési központ kényszerítésére vagy visszaélések, például MITM-támadások észlelésére kerül sor, valószínű, hogy a Firefox, Chrome, Edge és Safari böngészők gyártói lépéseket tesznek a problémás gyökerű tanúsítvány felvételére a visszavont tanúsítványok listájába, ahogyan az már megtörtént a kazahsztáni HTTPS-forgalom lehallgatására bevezetett tanúsítvánnyal.
Forrás: opennet.ru
