

Az OpenBSD-ben az IPv6 címek automatikus konfigurálásáért felelős slaacd háttérfolyamatában (IPv6 Stateless Address Autoconfiguration, RFC 4862) egy sérülékenységet találtak, amely puffertúlcsorduláshoz vezet, amikor különlegesen formázott IPv6 irányítószerver hirdetést (RA, Router Advertisement) kap.
A IPv6 címek automatikus konfigurálásának funkcionalitása kezdetben a kernel szintjén valósult meg, de az OpenBSD 6.2-től kezdve külön, nem privilégizált slaacd folyamatba helyezték át. Ez a folyamat a RS (Router Solicitation) üzenetek küldéséért és az RA (Router Advertisement) válaszok feldolgozásáért, amelyek az irányítószerverről és a hálózati csatlakozási paraméterekről tartalmaznak információt, felelős.
Februárban a slaacd-ben javították azt a hibát, amely a program leállásához vezetett, ha 7 volt megadva szerverek a RDNSS (Recursive DNS Servers) listájában. Ez a mulasztás felfigyelt független kutatókra, akik megpróbálták tanulmányozni a slaacd kódját más hibák után kutatva, amelyek az RA üzenetek mezőinek feldolgozása során jelentkeznek. Az elemzés kimutatta, hogy a kódban van egy másik probléma is, amely a DNSSL (DNS Search List) mező feldolgozása közben jelentkezik, amely listákat domain nevekkel és hosztmintákat tartalmaz a DNS számára.
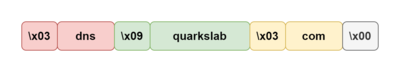
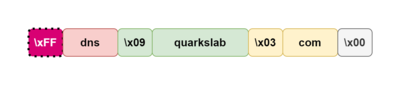
Minden név a DNSSL listában nullkódot elválasztó karakterrel és köztes egybájtos címkékkel van kódolva, amelyek meghatározzák a mögöttes adatok méretét. A sérülékenység abból adódik, hogy a lista feldolgozó kódjában a méret mező egy aláírt integer változóba kerül másolásra ("len = data[pos]"). Ennek megfelelően, ha a mezőben egy, a legmagasabb bitet beállító értéket adunk meg, akkor ezt az értéket a feltételes operátor negatív számként értelmezi, és a maximálisan megengedett méretre vonatkozó ellenőrzés ("if (len > 63 || len + pos + 1 > datalen) {") nem fog működni, ami azt eredményezi, hogy a memcpy hívás végrehajtása bekövetkezik, amelynek paramétere, az átmásolt adatok mérete meghaladja a puffer méretét.
Forrás: opennet.ru
