

A Stamus Networks közzétette a SELKS 7.0 speciális disztribúciójának kiadását, amely a hálózati behatolás-érzékelő és -megelőző rendszerek telepítésére, valamint a felismert fenyegetésekre való reagálásra és a hálózat biztonságának nyomon követésére szolgál. A felhasználók teljesen kész megoldást kapnak a hálózati biztonság kezelésére, amelyet azonnal használatba vehetnek a letöltést követően. A disztribúció Live üzemmódban és virtualizációs vagy konténer környezetekben is működtethető. A projekt fejlesztése GPLv3 licenc alatt terjeszthető. A boot image mérete 3 GB.
A rendszer a Debian csomagbázisán és a nyílt IDS platformon, a Suricatán alapul. Az adatokat a Logstash segítségével dolgozzák fel és az ElasticSearch tárolóba mentik. Az aktuális állapot és a felismert események nyomon követésére webes felület áll rendelkezésre, amely a Kibana-ra épül. A szabályok kezelésére és a kapcsolódó aktivitás vizualizálására a Scirius CE webes felületét használják. A rendszer tartalmazza az Arkime csomagfogó rendszert, az események értékelésére szolgáló EveBox felületet és az adatelemző CyberChef-et.
Az új verzióban a csomagbázis frissítésén kívül a következő fejlesztések találhatók:
- Csomag kialakítása konténerizált izolációs rendszerekhez, amelyek támogatják a Dockert.
- Teljesen automatizált rendszer az aktivitás újrajátszására a PCAP formátumban mentett naplók alapján, amely használható a bevezetett védelmi intézkedések hatékonyságának ellenőrzésére, incidensek elemzésére vagy képzés során.
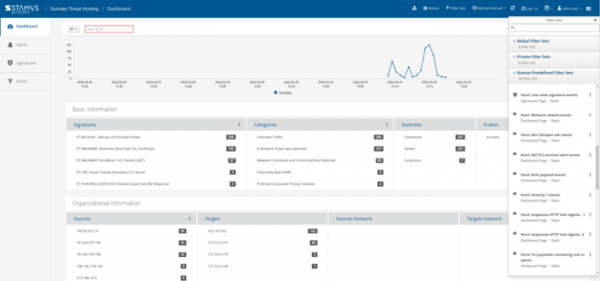
- Kibővített és továbbfejlesztett szűrőkészlet a kiberfenyegetések felfedezésére (threat hunting), amelyek lehetővé teszik a rosszindulatú tevékenységek és a hozzáférési szabályok megsértésének gyors azonosítását a Suricata és az NSM (Network Security Monitor) naplóinak keresésével.
- Integrálták a CyberChef csomagot, amely lehetővé teszi az eseményekhez, protokollmunkához és a Suricata által hozott bejegyzésekhez kapcsolódó adatok kódolását, dekódolását és elemzését.
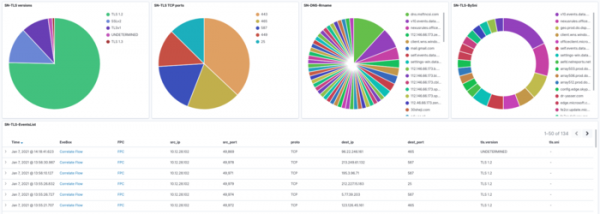
- A Kibana felülethez 6 új szekciót adtak hozzá az SNMP, RDP, SIP, HTTP2, RFB, GENEVE, MQTT és DCERPC protokollokkal kapcsolatos aktivitások vizualizálásához és nyomon követéséhez.
Forrás: opennet.ru
