

Az eQualite cég kiadta a CENO 1.4.0 mobil webböngészőt, amelyet arra terveztek, hogy hozzáférést biztosítson az információkhoz cenzúra, forgalomszűrés vagy az internet egyes szegmenseinek a globális hálózatról való leválasztása esetén. Az alapja a Firefox for Android (Mozilla Fennec). A decentralizált hálózat létrehozásával kapcsolatos funkcionalitás külön könyvtárba, az Ouinetbe került, amely felhasználható cenzúra elkerülő eszközök hozzáadására bármely alkalmazáshoz. A projekt fejlesztései MIT licenc alatt kerülnek terjesztésre. Az elkészült verziók elérhetők a Google Play áruházban.
A CENO böngésző és az Ouinet könyvtár lehetővé teszi az információkhoz való hozzáférést aktív proxy-blokkolás esetén, VPN, gateway-ek és más központosított forgalomszűrő elkerülő mechanizmusok ellen, egészen addig, amíg teljesen el nem zárják az internetet a cenzúrázott területeken (teljes blokkolás esetén a tartalom a gyorsítótárból vagy helyi tárolókból érhető el). Az adatcseréhez P2P-hálózatot hoznak létre, amelyben a felhasználók részt vesznek a forgalom irányításában a külső gateway-ekhez (injector), amelyek biztosítják az információkhoz való hozzáférést a szűrők megkerülésével.
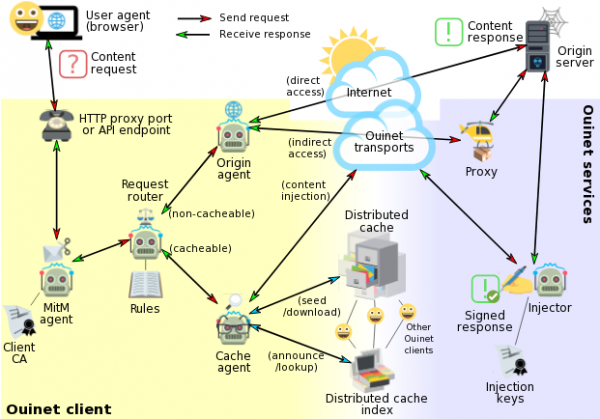
A projekt emellett a felhasználók oldalán a tartalom gyorsítótárazását is előirányozza, fenntartva a népszerű tartalom decentralizált gyorsítótárát. Amikor a felhasználó webhelyet nyit meg, a letöltött tartalom a felhasználó rendszerében gyorsítótárazódik, és elérhető lesz a P2P-hálózat résztvevői számára, akik nem tudják közvetlenül megközelíteni az erőforrást vagy a blokkolás megkerülésére szolgáló gateway-eket. Minden eszköz csak az adott eszközről közvetlenül kért adatokat tárolja. A gyorsítótárban lévő oldalak az URL-ből származó hashelés segítségével azonosíthatók, és az összes kapcsolódó adat, például képek, szkriptek és stílusok csoportosítva, egy azonosítóval együtt továbbítódnak.
A hozzáférés biztosítása az új tartalomhoz, amelynek közvetlen elérése blokkolva van, különleges proxy-hidak (injector) alkalmazását igényli, amelyek a hálózat külső részein helyezkednek el, amelyek nem cenzúrázottak. Az információ a kliens és a híd között nyílt kulcson alapuló titkosítással van titkosítva. A hidak azonosításához és a rosszindulatú hidak bevezetésének megelőzéséhez digitális aláírásokat használnak, a projekthez csatolt hidak kulcsai pedig a böngésző szállítmányába tartoznak.
A hídhoz való hozzáférés blokkolásának esetén támogatott a felhasználók közötti láncolt kapcsolaton keresztüli csatlakozás, ahol más felhasználók proxyként működnek a forgalom hídhoz történő átvezetésére (az adatok titkosítva vannak a híd kulcsával, amely megakadályozza a tranzit felhasználók számára, hogy beavatkozzanak a forgalomba, vagy meghatározzák a tartalmat). A kliens rendszerek nem küldenek külső kéréseket más felhasználók nevében, hanem vagy a gyorsítótárból szolgáltatják az adatokat, vagy hídba állnak a proxy-hídhoz való alagút létrehozásához.
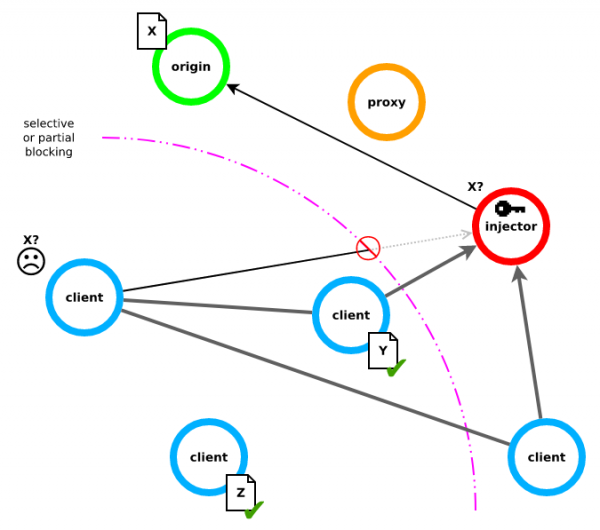
A CENO nem biztosít anonimítást, és az elküldött kérelmekről szóló információk elérhetőek az érintettek eszközein végzett elemzéshez (a támadó információt szerezhet arról, hogy mely adatokat kértek vagy adtak át a gyorsítótáron keresztül más felhasználóknak, valamint meghatározhatja, hogy a felhasználó milyen weboldalra látogatott a hash alapján). A normál kérések először közvetlenül próbálnak eljutni, és ha a közvetlen kérés nem működik, akkor a döntést a megosztott gyorsítótárban művelik. Ha az URL nem található a gyorsítótárban, az információ egy proxy-gatón keresztül vagy egy másik felhasználón keresztül kérhető. Az érzékeny adatok, mint például a cookie-k, nem kerülnek a gyorsítótárba.
Érzékeny kérésekhez, például a levelezés és a közösségi fiókokhoz való hozzáférést igénylő kérelmek esetén külön magán fül használatát javasoljuk, amelynek használatakor az adatok közvetlenül vagy a proxy-gaton keresztül kérhetők, de nem a gyorsítótáron keresztül és nem maradnak a gyorsítótárban.
Minden rendszer a P2P-hálózatban egy belső azonosítóval rendelkezik, amelyet a P2P-hálózatban történő irányításhoz használnak, de nem kötődik a felhasználó fizikai helyéhez. Az átküldött és a gyorsítótárban tárolt információk hitelességét digitális aláírások (Ed25519) alkalmazásával biztosítják. Az átküldött forgalom TLS segítségével titkosítva van. A hálózat struktúrájáról, résztvevőiről és a gyorsítótárazott tartalomról szóló információkhoz elosztott hashtáblát (DHT) használnak. Szükség esetén, az HTTP mellett μTP vagy Tor is használható mint szállítás.
A legújabb kiadás változásai:
- Lehetőség van hozzáférni a jelenlegi rendszer helyi gyorsítótárában tárolt adatokhoz, lehetővé téve, hogy több felhasználó a helyi hálózaton kölcsönösen hozzáférjen a korábban letöltött tartalomhoz olyan teljesen elszigetelt hálózatokban, amelyek nem rendelkeznek internet hozzáféréssel. Az adatok cseréje a megosztott hash-táblák (DHT) betöltési fázisában is lehetséges.
- A hálózathoz való csatlakozáshoz használt csomópontok listájába bekerült az egyik csomópont IP-címe a DNS hibák esetére.
- Kibővítették a hibakeresési lehetőségeket.
- A rendszerhez tartozik a „HTTPS by default” böngészőbővítmény, amely alapértelmezés szerint a HTTPS protokollt használja.
- A „no Wi-Fi” párbeszédablakot átalakították „on mobile data” állapotba, és mostantól a mobil operátori hálózat használatakor jelenik meg, függetlenül a Wi-Fi állapotától.
- Frissítve lett a CENO Extension 1.4.2 és Ouinet client 0.18.2 verziója.
Forrás: opennet.ru
