

A Google bejelentette a Chrome 103 webböngésző kiadását. Ezzel egy időben elérhetővé vált a Chromium szabad projekt stabil verziója, amely a Chrome alapjául szolgál. A Chrome böngésző különbözik a Chromiumtól a Google logóinak használatával, a böngésző összeomlásakor küldött értesítési rendszerrel, a másolásvédett videótartalmak (DRM) lejátszásához szükséges modulokkal, az automatikus frissítési rendszerrel, a Sandbox-izoláció állandó bekapcsolásával, a Google API-hoz szükséges kulcsok biztosításával és a keresések során az RLZ-paraméterek átadásával. Azok számára, akiknek hosszabb időre van szükségük a frissítéshez, külön támogatott az Extended Stable ág, amely 8 héttel kísérlik meg. A következő Chrome 104 kiadás tervezett időpontja augusztus 2.
A Chrome 103 főbb változásai:
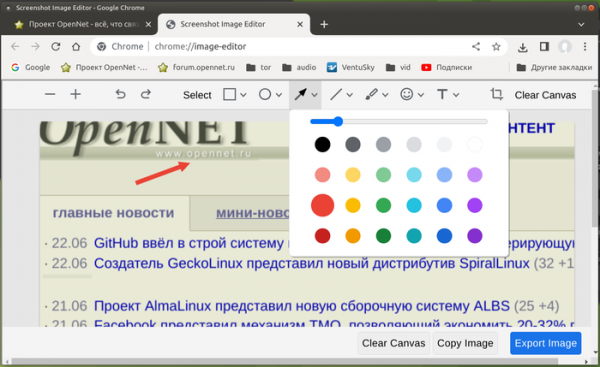
- Hozzáadódott egy kísérleti képszerkesztő, amely képernyőképek oldalainak szerkesztésére szolgál. A szerkesztőben elérhető olyan funkciók, mint a vágás, a terület kijelölése, ecsettel történő rajzolás, színválasztás, szöveges címkék hozzáadása és tipikus alakzatok, például vonalak, téglalapok, körök és nyilak kiválasztása. A szerkesztő aktiválásához a "chrome://flags/#sharing-desktop-screenshots" és a "chrome://flags/#sharing-desktop-screenshots-edit" beállításait kell engedélyezni. A képernyőkép létrehozása után a megosztás menüjében a szerkesztőbe úgy lehet belépni, hogy a képernyőkép előnézeti oldalán megnyomjuk a "Szerkesztés" gombot.

- Bővítették a Chrome 101-ben bevezetett előzetes renderelési (prerender) mechanizmus lehetőségeit, amely a címmezőn (Omnibox) lévő ajánlások tartalmát kezeli. Az előzetes renderelés kiegészíti a korábban elérhető lehetőséget, amely a legvalószínűbb átmeneti ajánlások betöltésére szolgál a felhasználó kattintásának megvárása nélkül. Az ajánlásokkal kapcsolatos oldalak tartalmát most már a pufferen keresztül is meg lehet jeleníteni (ez magában foglalja a szkriptek végrehajtását és a DOM fa felépítését), ez lehetővé teszi az ajánlások azonnali megjelenítését kattintás után. Az előzetes renderelés kezelésére az "chrome://flags/#enable-prerender2", "chrome://flags/#omnibox-trigger-for-prerender2" és "chrome://flags/#search-suggestion-for-prerender2" beállításokat ajánlják.
A Chrome 103 Android verziójában hozzáadták az API Speculations Rules-t, amely lehetővé teszi a webfejlesztők számára, hogy információt küldjenek a böngészőnek a legvalószínűbb oldalakról, amelyeket a felhasználó meg fog látogatni. A böngésző ezt az információt a tartalom előzetes betöltésére és megjelenítésére használja.
- Az Android verzióban új jelszókezelő került bevezetésre, amely ugyanazt az egységes felületet kínálja a jelszavak kezelésére, mint az Android alkalmazások.
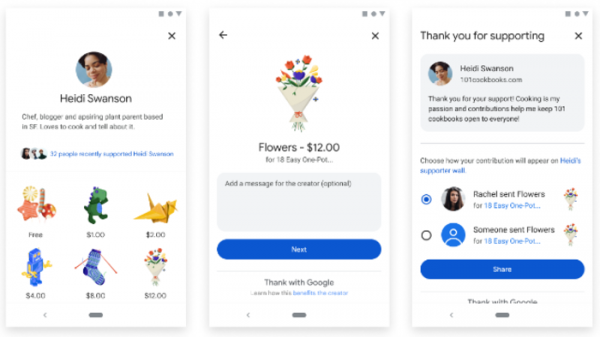
- Az Android verzióhoz hozzáadták a 'With Google' szolgáltatás támogatását, amely lehetővé teszi a felhasználók számára, hogy kifejezzék hálájukat a kedvenc weboldalaik iránt, amelyek regisztráltak a szolgáltatásban, digitális matricák küldésével, akár fizetett, akár ingyenes formában. A szolgáltatás jelenleg csak az Egyesült Államokban elérhető.

- Javították a hitel- és betéti kártyák adatai automatikus kitöltését, amely mostantól támogatja a Google Pay-en keresztül mentett kártyákat.
- A Windows verzióban alapértelmezettként be van kapcsolva az integrált DNS-kliens, amelyet a macOS, Android és Chrome OS verziókban is használnak.
- Stabilizálták és mindenkinek ajánlják a Local Font Access API-t, amellyel a rendszeren telepített betűtípusokat lehet meghatározni és használni, valamint alacsony szinten manipulálni a betűtípusokat (például szűrni és transzformálni a glifákat).
- Hozzáadták a 103-as HTTP válaszkód támogatását, amely lehetővé teszi, hogy a kliens tájékoztatást kapjon bizonyos HTTP-fejlécek tartalmáról közvetlenül a kérés után, anélkül, hogy meg kellene várni, amíg szerver végrehajtja az összes kapcsolódó műveletet és elkezdi a tartalom kiadását. Így információt lehet adni a kiadott oldallal kapcsolatos anyagokról, amelyeket előzetesen betölthetnek (például a CSS és JavaScript linkeket, amik az oldalon szerepelnek). Ha a böngésző információt kap ezekről az erőforrásokról, elkezdheti azok betöltését anélkül, hogy meg kellene várnia a főoldal kiadásának befejezését, ami csökkenti a kérés összes feldolgozási idejét.
- Az Origin Trials üzemmódban (kísérleti funkciók, amelyek külön aktiválást igényelnek) a Federated Credential Management (FedCM) API tesztelése megkezdődött, amely lehetővé teszi az összesített azonosító szolgáltatások létrehozását, amelyek megőrzik a magánéletet, és működnek a harmadik féltől származó cookie-k közötti nyomkövetési mechanizmusok nélkül. Az Origin Trial lehetőséget biztosít arra, hogy az API-val alkalmazásokból dolgozhassanak, amelyek localhost-on vagy 127.0.0.1-en lettek betöltve, vagy regisztráció és egy különleges token megszerzése után, amely korlátozott ideig érvényes egy adott weboldalra.
- Az API Client Hints fejlesztés alatt áll, mint a User-Agent fejléc helyettesítője, amely lehetővé teszi a böngésző és a rendszer specifikus paramétereiről (verzió, platform stb.) való adatok szelektív megadását csak kérés után. szerverrel, hozzáadva a lehetőség, hogy a böngészők azonosító listájában helyettesítő, fiktív neveket használjunk, hasonlóan a TLS mechanizmusának GREASE (Generate Random Extensions And Sustain Extensibility) használatához. Például a ‘»Chrome»; v=»103″‘ és ‘»Chromium»; v=»103″‘ mellett hozzáadható egy véletlenszerű azonosító, amely egy nem létező böngésző, mint például ‘»(Not;Browser»; v=»12″‘. Az ilyen helyettesítés lehetővé teszi a problémák azonosítását az ismeretlen böngészők azonosítóinak kezelésében, amely problémák miatt az alternatív böngészőknek más népszerű böngészőkként kell viselkedniük, hogy megkerüljék a megengedett böngészők listáját.
- Az AVIF képformátumú fájlok bekerültek az iWeb Share API-n keresztül megosztható engedélyezett formátumok listájába.
- Hozzáadva a 'deflate-raw' tömörítési formátum támogatása, amely lehetővé teszi a nyers tömörített folyamok elérését fejlécek és segédcélzási blokkok nélkül, például zip-fájlok olvasására és írására.
- A webformák elemei számára lehetőség van a 'rel' attribútum használatára, amely lehetővé teszi az 'rel=noreferrer' paraméter alkalmazását a webformák közötti navigáció során a Referer fejléc továbbításának letiltására, vagy az 'rel=noopener' paraméter használatát a Window.opener tulajdonság letiltására és a kontextushoz való hozzáférés megakadályozására, ahonnan a navigálás történt.
- A popstate esemény megvalósítása összhangba került a Firefox viselkedésével. A popstate esemény mostantól az URL megváltoztatása után közvetlenül generálódik, várakozás nélkül a betöltési esemény bekövetkeztére.
- A nem HTTPS protokollal megnyitott oldalak és az iframe blokkokban tilos a Gamepad API és a Battery Status API elérése.
- A SerialPort objektumhoz hozzáadva lett a forget() metódus, amely lehetővé teszi a felhasználótól korábban megszerzett jogosultságok visszavonását a soros port eléréséhez.
- A CSS overflow-clip-margin tulajdonsághoz hozzáadva egy visual-box attribútum, amely meghatározza, hogy honnan kezdődjön a tartalom levágása, amely meghaladja a terület határait (értékek lehetnek content-box, padding-box és border-box).
- Az iframe blokkokban, ahol a sandbox attribútum van megadva, tilos külső protokollokat hívni és külső alkalmazáskezelőket indítani. A korlátozás feloldásához használni kell az allow-popups, allow-top-navigation és allow-top-navigation-with-user-activation tulajdonságokat.
- A elem támogatása megszűnt, amely értelmét vesztette a bővítmények támogatásának megszüntetése után.
- Javítások történtek a webfejlesztők számára készült eszközökben. Például a Stílusok panelen megjelent a szín meghatározásának lehetősége a böngészőablakon kívül. Javítva lett az opciók előnézetének megjelenítése a hibakeresőben. Lehetővé vált a panelek sorrendjének megváltoztatása az Elemes felületén.
Az új verzióban a hibajavításokon és új funkciókon kívül 14 biztonsági rés is megszüntetésre került. Számos sérülékenység automatikus tesztelés révén került felfedésre az AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer és AFL eszközök által. Az egyik probléma (CVE-2022-2156) kritikus veszélyességi szintet kapott, amely lehetővé teszi a böngésző védelmi rendszereinek megkerülését és kód futtatását a rendszerben a sandbox környezeten túl. A sérülékenység részleteit egyelőre nem hozták nyilvánosságra, annyi ismert, hogy egy felszabadított memória blokkhoz való hozzáférés (use-after-free) okozza.
A sérülékenységek felfedezéséért folyó jutalmazási program keretében a Google a jelenlegi kiadásra 9 díjat összesen 44 ezer dollár értékben ítélt oda (egy 20000 dolláros, egy 7500 dolláros, egy 7000 dolláros, két 3000 dolláros, valamint egy-egy 2000, 1000 és 500 dolláros díj). A kritikus sérülékenységért járó jutalom mértéke még nincs meghatározva.
Forrás: opennet.ru
