

Megjelent a Firefox 102 webböngésző. A Firefox 102 kiadását a hosszú távú támogatási (ESR) ágon helyezik el, amelynek frissítései évente esedékesek. Ezen kívül a korábbi hosszú távú támogatási ág, a 91.11.0 frissítését is elkészítették (jövőre még két frissítés várható: 91.12 és 91.13). A Firefox 103 ág béta tesztelésére a következő órákban kerül sor, amelynek megjelenése július 26-ra van kitűzve.
A Firefox 102 fő újításai:
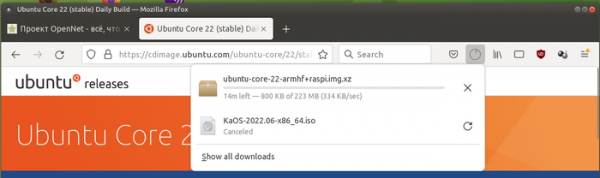
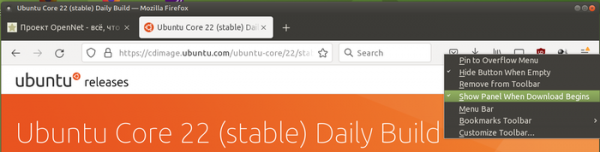
- Lehetőség nyílt az automatikus letöltési információs panel megnyitásának letiltására minden új letöltés kezdetén.


- Hozzáadták a védelmet az oldalra történő navigálás nyomon követésével szemben az URL paraméterek beállításával. A védelem az URL-ből eltávolítja a nyomon követésre használt paramétereket (például utm_source), és aktiválódik, amikor a nem kívánt tartalom szigorú blokkolási módjának (Enhanced Tracking Protection -> Strict) beállítása aktív, vagy amikor az oldalt inkognitó módban nyitják meg. A személyre szabott törlést a privacy.query_stripping.enabled beállítással is aktiválhatja az about:config-ben.
- A hangdekódoló funkciókat külön folyamatra helyezték át, amely szigorúbb sandbox-izolációt biztosít.
- A képet képen módban biztosítják a feliratok megjelenítését a HBO Max, Funimation, Dailymotion, Tubi, Disney+ Hotstar és SonyLIV videónézésekor. Korábban a feliratokat csak a YouTube, Prime Video, Netflix és a WebVTT (Web Video Text Track) formátumot használó oldalak esetében jelenítették meg.
- Linux platformon elérhetővé vált a DBus Geoclue szolgáltatás használata a helymeghatározáshoz.
- Javították a PDF-dokumentumok megtekintését magas kontrasztú módban.
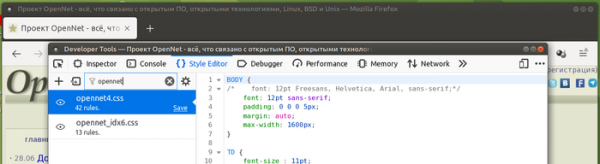
- A webfejlesztők számára készült felületen a Style Editor fülön új szűrési lehetőség került bevezetésre a stílustáblák nevének alapján.

- A Streams API-hoz hozzáadták a TransformStream osztályt és a ReadableStream.pipeThrough módszert, amely adatfolyamok (pipe) létrehozására és átvitelére használható a ReadableStream és WritableStream között, lehetőséget biztosítva a folyam minden blokkjának átalakításához egy kezelő meghívásával.
- A Streams API-hoz új osztályokat adtak hozzá: ReadableStreamBYOBReader, ReadableByteStreamController és ReadableStreamBYOBRequest az hatékony közvetlen bináris adatátvitel érdekében, megkerülve a belső sorokat.
- Előirányozták a Window.sidebar nem szabványos tulajdonságának eltávolítását, amely csak a Firefoxban érhető el.
- Biztosítva van a CSP (Tartalom-Biztonsági-Politika) és a WebAssembly integrációja, amely lehetővé teszi a CSP korlátozások alkalmazását a WebAssembly-re is. Mostantól egy dokumentum, amely esetében a CSP megtiltja a szkriptek futtatását, nem tudja elindítani a WebAssembly bytekódját, ha nincs beállítva az 'unsafe-eval' vagy 'wasm-unsafe-eval' paraméter.
- A CSS média lekérdezésekben megvalósították az update tulajdonságot, amely lehetővé teszi a kimeneti eszköz által támogatott frissítési gyakorisághoz való kapcsolódást (például az 'slow' érték beállítása az elektronikus könyvolvasókhoz, 'fast' a hagyományos képernyőkhöz, és 'none' nyomtatáskor).
- A második verziójú manifesztet támogató kiegészítők számára hozzáférést biztosítanak az API Scriptinghez, amely lehetővé teszi szkriptek futtatását webhelyek kontextusában, CSS beillesztését és eltávolítását, valamint a tartalomfeldolgozó szkriptek regisztrálásának kezelését.
- Az Android Firefoxban, amikor hitelkártya adatokkal űrlapokat töltenek ki, külön kérés jelenik meg a megadott információ mentésére az űrlapok automatikus kitöltésének rendszeréhez. Megoldották azt a problémát, ami az érintőgomb megnyitásakor összeomláshoz vezetett, ha a vágólapon nagy mennyiségű adat van. Megoldódott a Firefox leállásának problémája az alkalmazások közötti váltáskor.
A Firefox 102-ben új fejlesztések és hibajavítások mellett 22 sebezhetőséget is kijavítottak, ezek közül 5 veszélyesként van megjelölve. A CVE-2022-34479 sebezhetőség lehetővé teszi, hogy a Linux platformon egy felugró ablakot hozzanak létre, amely átfedi az címmezőt (ezt potenciálisan megtévesztő böngészői felület szimulálására használják, például adathalászat céljából). A CVE-2022-34468 sebezhetőség lehetővé teszi a CSP korlátozások megkerülését, amelyek megtiltják a JavaScript kódok futtatását iframe-ekben, URI 'javascript:' hivatkozások aláhelyettesítésével. Öt sebezhetőség (CVE-2022-34485, CVE-2022-34485 és CVE-2022-34484 néven) memória kezelésével kapcsolatos problémákból ered, például puffer túlcsordulások és már felszabadított memória területekhez való hozzáférés. Ezek a problémák potenciálisan lehetővé tehetik a támadó kódjának végrehajtását, amikor speciálisan megformált oldalakat nyitnak meg.
Forrás: opennet.ru
