

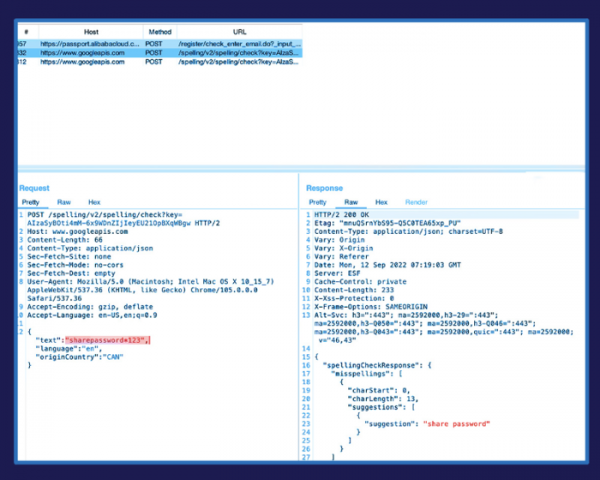
A Chrome böngészőben probléma merült fel, amely a Google szervereire történő érzékeny adatok küldésével kapcsolatos, amikor a kibővített helyesírás-ellenőrzési mód be van kapcsolva, amely külső szolgáltatás használatát jelenti. A probléma az Edge böngészőben is megjelenik, amikor a Microsoft Editor bővítményt használják.
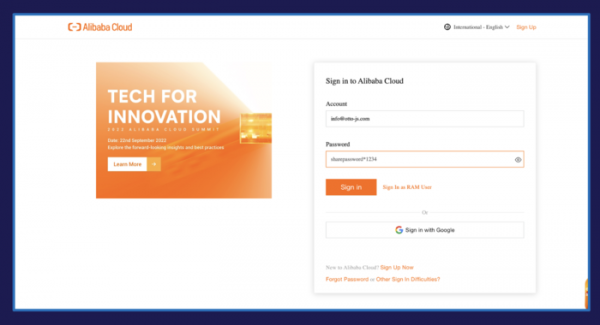
Kiderült, hogy a vizsgálati szöveg többek között onnan származik, ahol érzékeny adatokat tartalmazó bevitelről van szó, például felhasználónevekből, címekből, e-mailből, személyazonosító okmányokból, sőt jelszavakból, ha a jelszómezők nem a címkét használják. Például a probléma jelszavak küldéséhez vezet a szerver www.googleapis.com címre, ha a jelszó megjelenítésére vonatkozó opció be van kapcsolva, amelyet a Google Cloud (Secret Manager), AWS (Secrets Manager), Facebook, Office 365, Alibaba Cloud és LastPass szolgáltatások valósítanak meg. A tesztelt 30 közismert webhely közül, köztük közösségi hálózatok, bankok, felhőplatformok és online boltok, 29 érintett volt az adatszivárgásban.
Az AWS és a LastPass már gyorsan megoldotta a problémát a 'spellcheck=false' paraméter címkébe való hozzáadásával. Az érzékeny adatok felhasználói oldalról történő küldésének letiltásához a beállításokban ki kell kapcsolni a kibővített helyesírás-ellenőrzést (a 'Languages/Spell check/Enhanced spell check' vagy 'Nyelvek/Helyesírás-ellenőrzés/Kibővített ellenőrzés' szekcióban, alapértelmezés szerint a kibővített ellenőrzés ki van kapcsolva).
Forrás: opennet.ru
