

Bemutatkozott a Portmaster 1.0 kiadása, egy alkalmazás, amely a tűzfal munkájának szervezésére szolgál, és lehetővé teszi a hozzáférés blokkolását, valamint a forgalom nyomon követését egyes programok és szolgáltatások szintjén. A projekt kódja Go nyelven készült, és az AGPLv3 licenc alatt terjesztik. A felület JavaScript-ben lett megvalósítva az Electron platform használatával. Támogatott a Linux és Windows környezet.
Linuxon a forgalom ellenőrzésére és kezelésére az iptables és a nfqueue használható, hogy a blokkolási döntések kezelése a felhasználói térbe kerüljön. A jövőben tervezik, hogy a Linux számára egy külön kernelmodult is alkalmaznak. Problémamentes működéshez a Linux 5.7 vagy újabb kernelverziók használata javasolt (elméletileg működhet a 2.4-es ágból induló kernellel, de az 5.7 előtti verziókban problémák vannak). Windows alatt a forgalom szűrésére saját kernelmodult használnak.
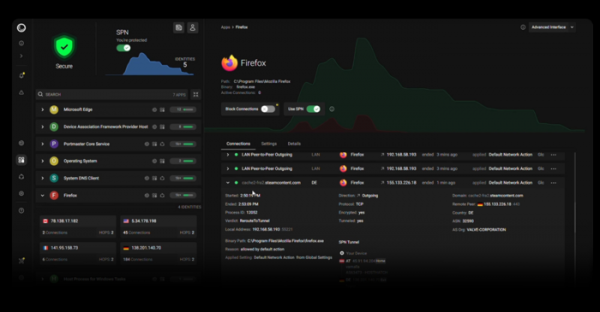
A támogatott funkciók között szerepel:
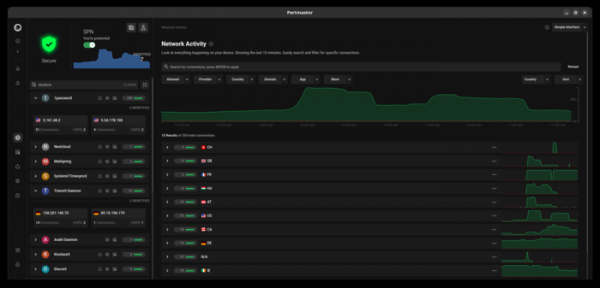
- A rendszer összes hálózati tevékenységének figyelemmel kísérése, valamint az egyes alkalmazások hálózati aktivitásának és kapcsolataik történetének nyomon követése.
- Automatikus blokkolás a rosszindulatú kóddal és a mozgások nyomon követésével kapcsolatos kérések esetén. A blokkolás a listák alapján történik. IP-címek és a rosszindulatú tevékenységben, telemetria gyűjtésben vagy személyes adatok nyomon követésében érintett domainek. A hirdetések blokkolására is használhatók listák.
- Alapértelmezett DNS-kérések titkosítása DNS-over-TLS használatával. A DNS-aktivitás vizuális megjelenítése a felületen.
- Lehetőség saját blokkolási szabályok létrehozására és a kiválasztott alkalmazások vagy protokollok (például a P2P-protokollok tilalmának) gyors blokkolására.
- Lehetőség a forgalomra vonatkozó beállítások és a szűrők egyes alkalmazásokhoz való hozzárendelésére.
- Támogatja a szűrést és a monitorozást országokhoz kötődően.

- A fizetős felhasználók hozzáférést kapnak a saját SPN (Safing Privacy Network) overlay hálózatukhoz, amely alternatívája a VPN, és hasonlít a Tor-hoz, de egyszerűbb a csatlakozás. Az SPN lehetővé teszi az országok szerinti blokkok megkerülését, a felhasználó IP-címének elrejtését és a kiválasztott alkalmazásokhoz kapcsolódó kapcsolatok átjárását. Az SPN megvalósításának kódja nyílt, AGPLv3 licenc alatt.
Forrás: opennet.ru
