

Az iXsystems közzétette a TrueNAS SCALE 22.12 elosztását, amely Linux kernelt és Debian csomagbázist használ (a vállalat korábbi termékei, köztük a TrueOS, PC-BSD, TrueNAS és FreeNAS, FreeBSD alapúak voltak). A TrueNAS CORE-hoz (FreeNAS) hasonlóan a TrueNAS SCALE ingyenesen letölthető és használható. Az ISO kép mérete 1,6 GB. A TrueNAS SCALE-hez kapcsolódó specifikus gyűjtőszkriptek, webes felület és rétegek forráskódjai a GitHub-on elérhetők.
A FreeBSD alapú TrueNAS CORE és a Linux alapú TrueNAS SCALE párhuzamosan fejlődik, és kiegészítik egymást, közös kódbázisú eszközöket és egységes webfelületet használva. A Linux kernel alapú további verzió biztosítása azzal indokolt, hogy megvalósítsanak bizonyos ötleteket, amelyeket FreeBSD használatával nem lehetséges. Érdekes módon ez nem az első ilyen kezdeményezés — 2009-ben a FreeNAS már eltávolodott az OpenMediaVault disztribúcióval, amely átállt a Linux kernelre és Debian csomag alapra.
A TrueNAS SCALE egyik kulcsfontosságú fejlesztése a több csomóponton elhelyezett tárolók létrehozásának képessége, míg a TrueNAS CORE (FreeNAS) egy szerver alapú megoldásként pozicionálja magát. A skálázhatóság mellett a TrueNAS SCALE az elkülönített konténerek használatával és az egyszerűsítéssel is kitűnik az infrastruktúra kezelésében és a szoftverszabályozott infrastruktúrák létrehozására való alkalmasságával. A TrueNAS SCALE fájlrendszere a ZFS (OpenZFS). A TrueNAS SCALE támogatja a Docker konténereket, a KVM alapú virtualizációt és a ZFS több csomópontra való skálázását a Gluster elosztott fájlrendszer segítségével.
A tárolóhoz való hozzáféréshez támogatott az SMB, NFS, iSCSI Block Storage, S3 Object API és a Cloud Sync. A biztonságos hozzáférés érdekében csatlakozás OpenVPN-nel is megvalósítható. VPN A tároló egy csomóponton is telepíthető, és az igények növekedésével fokozatosan vízszintesen bővíthető további csomópontok hozzáadásával. A tárolás kezelése mellett a csomópontok szolgáltatások nyújtására is használhatók, valamint alkalmazások futtatására konténerekben, amelyeket a Kubernetes platform segítségével orkesztrálnak, vagy KVM alapú virtuális gépekben.
Az új verzióban:
- Javították a root-talan üzemmód megvalósítását, amely lehetővé teszi, hogy a rendszer kezeléséhez a root helyett kevésbé privilegált felhasználók használatosak, akik sajátos jogokat kapnak, és akik nem férnek hozzá az összes virtuális géphez és izolált alkalmazáshoz.
- SMB Share Proxy mechanizmus került hozzáadásra az SMB megosztásokhoz való hozzáférés átirányításához.
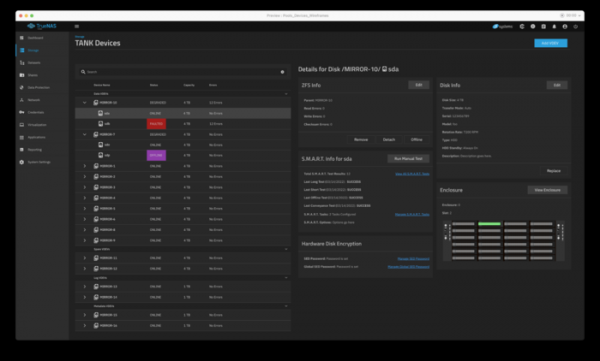
- Javítások történtek a webes felületen. Jelentősen javultak a tárolópools, eszközök és adathalmazok kezelése. Megvalósították az összes statisztika összegző oldalát.
- Izolált alkalmazások kerültek hozzáadásra, amelyek lehetővé teszik a Home Assistant, Qbittorrent, Pi Hole, Syncthing, Photo Prism és diskover-community csomagok futtatását.
- Lehetőség van az összes, konténerként telepített alkalmazás egyidejű frissítésére.
- Hozzá lett adva az All-NVME platform támogatása, amely akár 30 GB/s átviteli sebességet is biztosít, és lehetőséget ad NVMe tárolók pooljának létrehozására, akár 240 TB méretben.
- Biztosították a Gluster csomópontok API-n keresztüli cseréjének lehetőségét, anélkül, hogy leállítanák a tároló működését.
- Kubernetes CSI meghajtó került hozzáadásra, amely lehetővé teszi a TrueNAS SCALE használatát Kubernetes klaszterekben mint klaszter tároló. Hasonló lehetőség elérhető a VMware ESXi és az OpenStack Cinder esetében is.
- Hozzá lett adva az OverlayFS ZFS-szel való használatának támogatása, amely csökkenti a lemezterületet Docker konténerek futtatása során.
- Javult a virtualizálás támogatása, lehetővé téve az USB eszközök átkonfigurálását virtuális gépekbe és egyes CPU magok hozzárendelését.
- Biztosították, hogy az izolált alkalmazások közösen férjenek hozzá a GPU-hoz.
- Hozzá lett adva a távoli hozzáférés támogatása a rendszerhez és az alkalmazásokhoz VPN Wireguard segítségével.
- Teljesítményjavításokat hajtottak végre, többek között javították a titkosítás, NFS és iSCSI teljesítményét.
- Lehetőséget biztosítottak az API-hoz való hozzáférés szelektív engedélyezésére és a szerepkör-alapú hozzáférési rendszer (RBAC) alkalmazására.
Forrás: opennet.ru
