

A Kali Linux 2023.1 disztribúció kiadása a projekt tízéves évfordulójára készült. A disztribúció a Debian alapjaira épül, és a rendszerek sebezhetőségének tesztelésére, auditálására, a visszamaradó információk elemzésére és a rosszindulatú támadások következményeinek feltárására szolgál. Minden eredeti fejlesztés, amely a disztribúció keretében készült, GPL licenc alatt kerül forgalomba és nyilvános Git-repozitóriumon keresztül érhető el. Több iso-kép opció készült elő, amelyek mérete 459 MB, 3 GB és 3.9 GB. Az összeállítások elérhetők az i386, x86_64, ARM (armhf és armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid) architektúrákhoz. Alapértelmezetten az Xfce asztali felületet kínálják, de opcionálisan támogatott a KDE, GNOME, MATE, LXDE és Enlightenment e17.
A Kali az egyik legteljesebb eszközkészletet tartalmazza a számítástechnikai biztonsági szakemberek számára: a webalkalmazások tesztelésétől és a vezeték nélküli hálózatok behatolásától kezdve az RFID chipek adatainak leolvasására alkalmas programokig. A csomag tartalmazza a biztonsági ellenőrzésekhez szükséges exploiteket és több mint 300 speciális eszközt, mint például Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Ezen kívül a disztribúció tartalmazza a jelszavak (Multihash CUDA Brute Forcer) és WPA kulcsok (Pyrit) gyors kitalálásához szükséges eszközöket, a GPU-k számítási műveletekhez történő használatával, NVIDIA és AMD videokártyákkal.
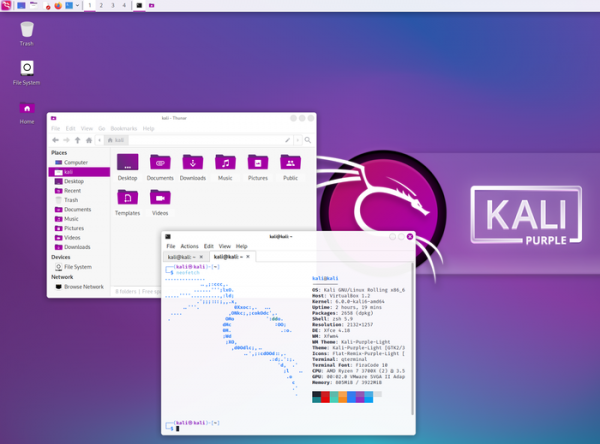
Az új kiadásban:
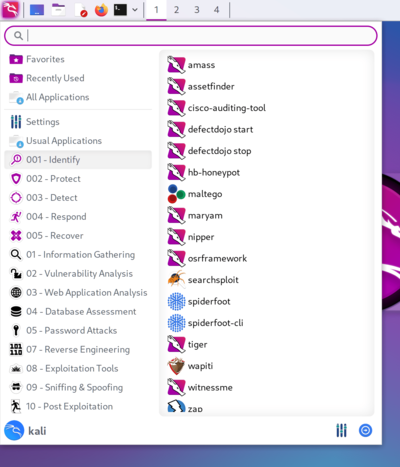
- Bemutatásra került egy új, speciális Kali Purple (3.4 GB) összeállítás, amely tartalmazza a támadásokkal szembeni védelemhez szükséges platformok és eszközök válogatását. A csomagok között szerepelnek a behatolásészlelés, a hálózatok védelme, a biztonsági incidensekre való reagálás és a támadások utáni helyreállítás eszközei, mint például az Arkime hálózati forgalom-értesítő rendszer, a Suricata és Zeek támadásészlelő rendszerek, a GVM (Greenbone Vulnerability Management) biztonsági szkenner, a Cyberchef adatelemző, az Elasticsearch SIEM fenyegetésészlelő rendszer, a TheHive incidens-reagáló rendszer és a Malcolm forgalomelemző.

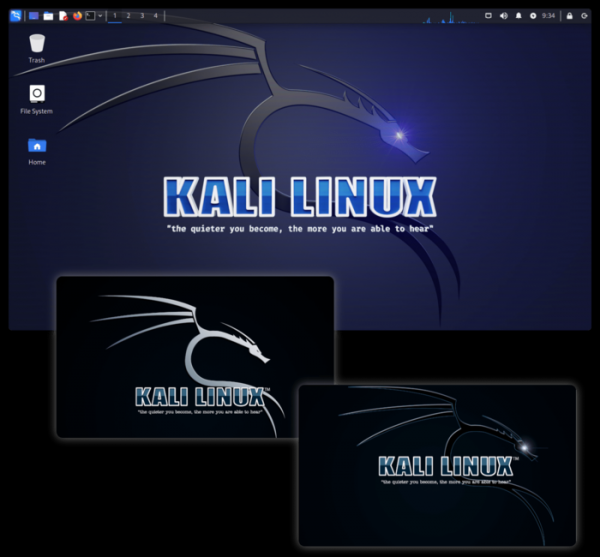
- Frissült a téma és a betöltési képernyő.

- A felhasználói környezetek frissítve lettek az Xfce 4.18 és a KDE Plasma 5.27 verzióra.
- A kernel beállításokban letiltották a jogosultságokkal rendelkező hálózati portokhoz való hozzáférés megszorítását (a 1024 alatti portokhoz már nem szükséges root). Eltávolították a dmesg futtatására vonatkozó korlátozásokat.
- Hozzáadva a non-free-firmware tároló támogatása, amely a Debian 12-nek készült.
- Az új segédprogramok a következőket tartalmazzák:
- Arkime
- CyberChef
- DefectDojo
- Dscan
- Kubernetes-Helm
- PACK2
- Redeye
- Unicrypto
- Frissítve a mobilos környezet az Android platformon - NetHunter, a sérülékenységek teszteléséhez szükséges eszközök gyűjteményével. A NetHunter segítségével lehetséges a mobil eszközökre jellemző támadások tesztelése, például USB-eszközök (BadUSB és HID Keyboard - hálózati USB-adapter emulálása, amely használható MITM-támadásokhoz, vagy USB-billentyűzet, amely karakterpótlást végez) emulálásával és ál hozzáférési pontok létrehozásával (MANA Evil Access Point). A NetHunter az Android platformon chroot-képként telepíthető, amelyben a Kali Linux speciálisan testreszabott változata fut. Az új verzió támogatja a Motorola X4-et LineageOS 20-mal, a Samsung Galaxy S20 FE 5G-t és OneUI 5.0 (Android 13) LG V20-at LineageOS 18.1-gyel.
Forrás: opennet.ru
