

A Horizon3 kutatói észrevették a biztonsági problémákat az Apache Superset adatvizualizáló platform többségi telepítéseinél. A 3176 vizsgált nyilvános Apache Superset szerverből 2124 esetében egy példaként megadott, alapértelmezett titkosító kulcs használatát állapították meg. E kulcsot a Flask Python könyvtár használja a munkamenet sütik generálására, ami lehetővé teszi egy ismeretlen támadó számára, hogy hamis munkamenet paramétereket állítson elő, csatlakozzon az Apache Superset webes felületéhez, és adatokat töltsön le az összekapcsolt adatbázisokból vagy kódot futtasson Apache Superset jogkörével.
Érdekes, hogy a kutatók először 2021-ben értesítették a fejlesztőket a problémáról, majd 2022 januárjában az Apache Superset 1.4.1-es kiadásban a SECRET_KEY paraméter értékét "CHANGE_ME_TO_A_COMPLEX_RANDOM_SECRET"-re módosították, és egy ellenőrzést is hozzáadtak a kódhoz, amely figyelmeztetést generál a naplóban, ha ez az érték megjelenik.
Idén februárban a kutatók úgy döntöttek, hogy megismétlik a sebezhető rendszerek vizsgálatát, és tapasztalták, hogy a figyelmeztetésekre kevesen figyelnek, így 67% szerverek Az Apache Superset továbbra is használja a konfigurációs példákban, telepítési sablonokban vagy dokumentációban található kulcsokat. Ezen kívül az alapértelmezett kulcsokat használó szervezetek között található néhány nagyvállalat, egyetem és állami intézmény is.
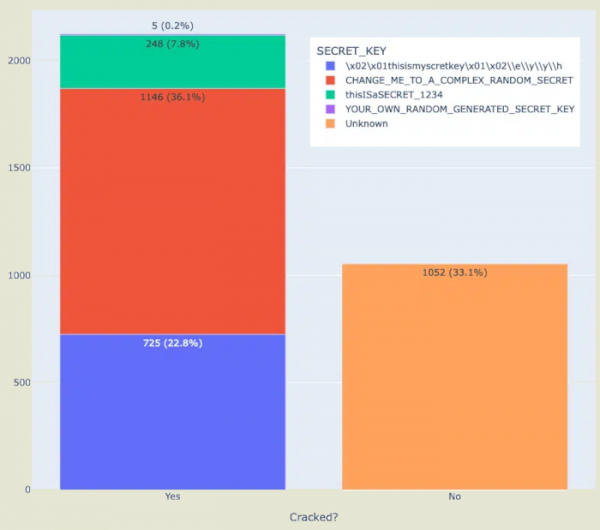
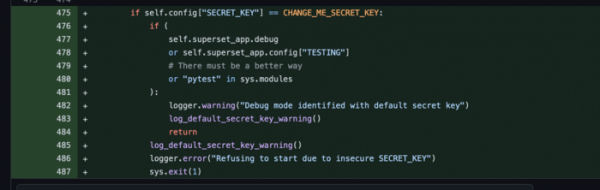
A működő kulcs megadása a konfigurációs példában most sebezhetőségként (CVE-2023-27524) van értékelve, amelyet az Apache Superset 2.1-es verziójának kiadásával hárítottak el egy olyan hibaüzenet bevezetésével, amely blokkolja a platform indítását, ha a példában megadott kulcsot használják (csak az aktuális verzió konfigurációs példájában megadott kulcsot veszik figyelembe, az ilyen régi mintakulcsok és a sablonokból illetve dokumentációból származó kulcsok nincsenek blokkolva). A sebezhetőség hálózati ellenőrzésére egy speciális szkriptet javasoltak.
Forrás: opennet.ru
